
Guida al risarcimento dei danni da finanziamenti illegali e truffe di phishing vocale
Basato su 27 casi di consulenza · Aggiornato · Tradotto dall’originale coreano.
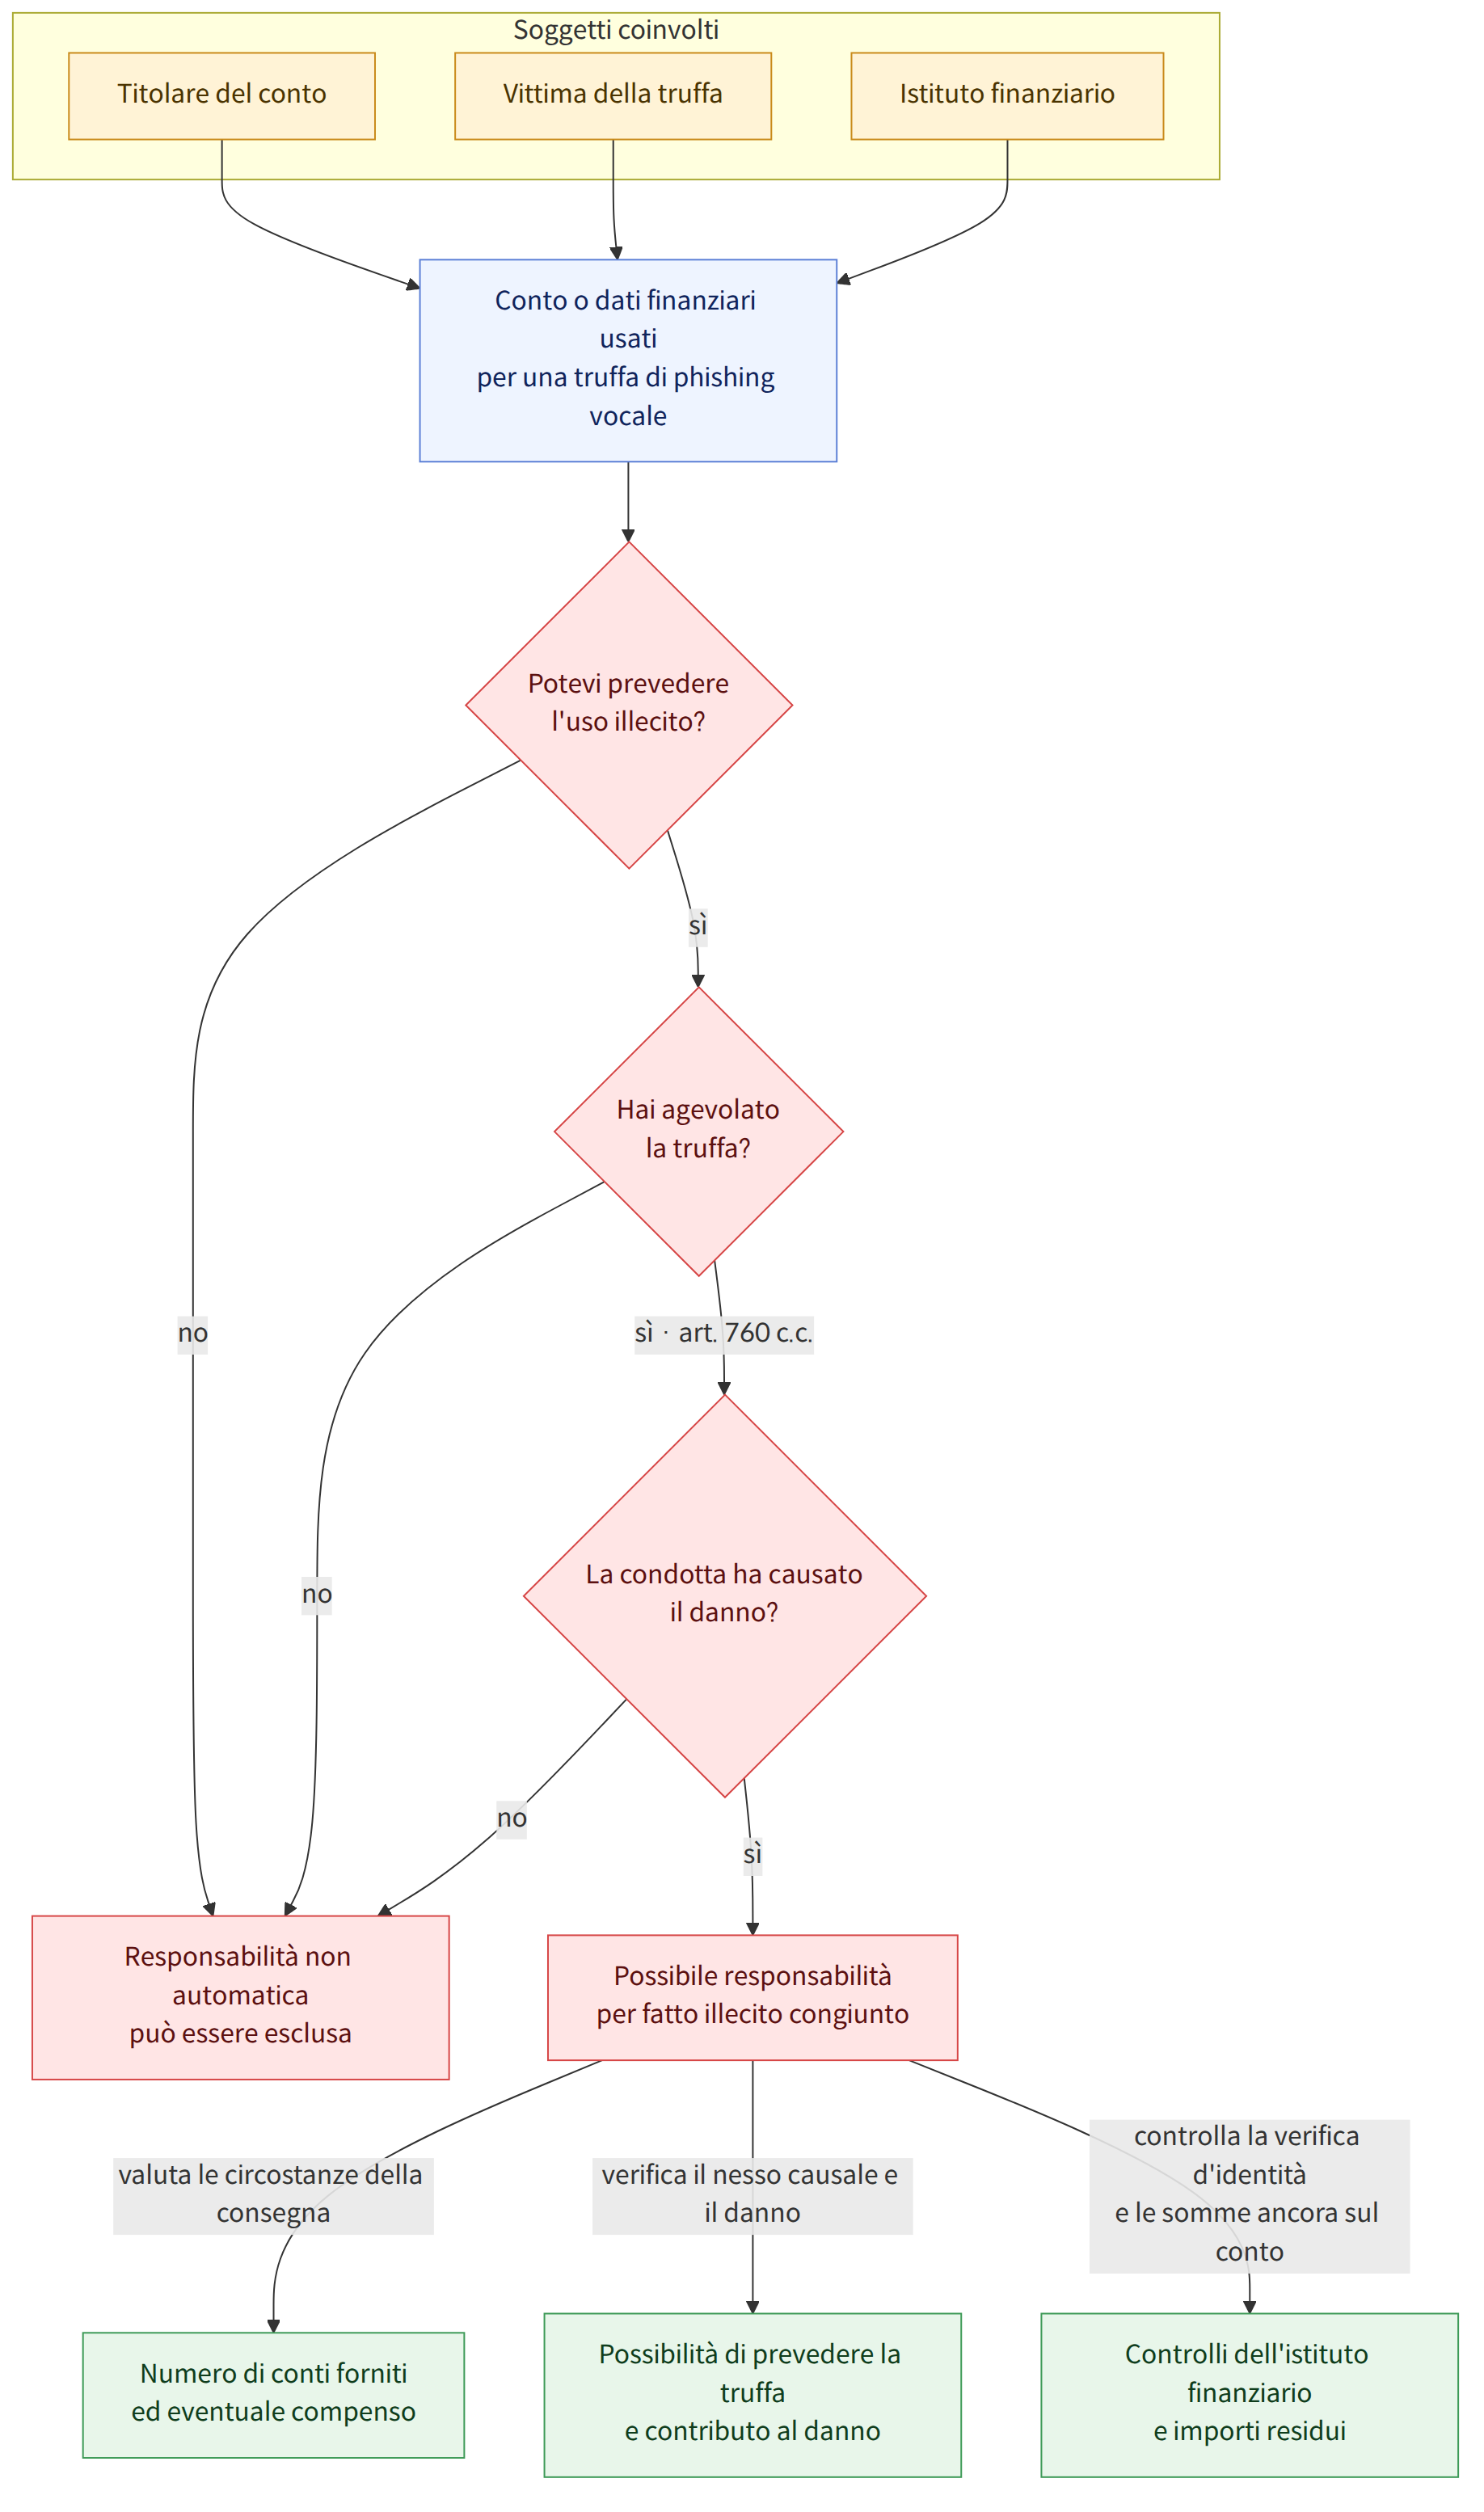
Chi ha fornito un conto o dati personali utilizzati per una truffa di phishing vocale non è sempre tenuto a risarcire l’intero importo perso. La responsabilità viene valutata nel complesso, tenendo conto delle circostanze al momento della fornitura, della possibilità di prevedere il reato, dell’esistenza di un nesso causale tra la condotta e il danno e di eventuali carenze nella verifica dell’identità da parte dell’istituto finanziario.
In sintesi
Punti chiave
- Se si consegnano un libretto, una carta o una password dopo essere stati ingannati, la responsabilità civile per il risarcimento viene valutata considerando se si potesse prevedere la truffa di phishing vocale, le circostanze della consegna e l’eventuale compenso ricevuto (casi 3 e 14).
- Anche se chi ha fornito il conto non ha partecipato attivamente al reato, può essere ritenuto responsabile per fatto illecito commesso congiuntamente se poteva prevedere che il conto sarebbe stato utilizzato per una truffa di phishing vocale e ha agevolato il reato (Codice civile, articolo 760 (민법 제760조), caso 22).
- Al contrario, la responsabilità può essere esclusa se, ad esempio, è stato fornito un solo conto senza ricevere un compenso, rendendo difficile ritenere che si potesse prevedere il reato, oppure se non viene riconosciuto un nesso causale adeguato tra la condotta e il danno (caso 14).
- Se, dopo essere stato ingannato con una truffa di phishing vocale, qualcuno inserisce informazioni finanziarie e viene erogato un prestito, questo non rende di per sé il titolare parte del contratto di prestito. Per stabilire l’efficacia del contratto si tiene conto, tra l’altro, dell’adeguatezza della verifica dell’identità da parte dell’istituto finanziario (caso 5).
- A chi ha esposto informazioni finanziarie può essere imputata una colpa grave; tuttavia, nella valutazione della responsabilità si tiene conto anche di eventuali carenze nella verifica dell’identità da parte del finanziatore o dell’istituto finanziario, se queste hanno contribuito al danno (casi 2 e 11).
- Una sentenza ha stabilito che non si può ritenere che gli istituti finanziari abbiano, in via generale, il dovere di avvisare tramite messaggio di testo della riemissione di un certificato digitale accreditato. La responsabilità dell’istituto varia in base al tipo di incidente, alle procedure di verifica e alle altre circostanze specifiche (caso 15).
- La richiesta al titolare del conto dell’intero importo perso a titolo di arricchimento senza causa può non essere accolta. Tuttavia, in un caso è stato riconosciuto che si può chiedere la restituzione dell’importo ancora sul conto se il titolare ha il diritto di esigerne la restituzione come deposito (casi 10 e 25).
- Una sentenza ha stabilito che, se è riconosciuta la responsabilità per fatto illecito commesso congiuntamente, non si può limitare al risarcimento di una parte del danno la responsabilità verso la vittima per il solo fatto che il grado di partecipazione sia stato marginale. Occorre comunque valutare separatamente, in ciascun caso, se sussista la responsabilità e quale sia l’importo del danno (Codice civile, articolo 760 (민법 제760조), caso 18).
Domande frequenti
Q. Ho consegnato il libretto e la carta con la promessa di un lavoro o di un prestito: devo risarcire le vittime della truffa di phishing vocale?
Non è detto che debba necessariamente risarcire il danno. La responsabilità viene valutata tenendo conto, tra l’altro, della possibilità che, al momento della consegna del libretto o della carta, si potesse prevedere che sarebbero stati utilizzati per una truffa di phishing vocale, dell’eventuale compenso ricevuto, del numero di conti forniti e delle circostanze della consegna. Se il conto è stato fornito pur potendo prevedere adeguatamente che sarebbe stato utilizzato per commettere il reato, può essere riconosciuta la responsabilità per fatto illecito commesso congiuntamente.
Q. Sono stato ingannato e ho inserito i miei dati personali e finanziari: devo rimborsare il prestito ottenuto a mio nome?
Se il titolare non ha richiesto direttamente il prestito né ha conferito a un’altra persona il potere di agire per suo conto, si può ritenere che il contratto di prestito concluso utilizzando indebitamente i suoi dati non abbia effetto nei suoi confronti. Si tiene conto, tra l’altro, del fatto che il finanziatore abbia verificato adeguatamente l’identità e dell’eventuale presenza di elementi sospetti nei dati della richiesta.
Q. Il fatto che abbia comunicato le mie informazioni finanziarie esonera la banca o il finanziatore da ogni responsabilità?
Non è possibile concludere che sia così. Possono essere rilevanti sia la violazione del dovere di diligenza da parte di chi ha fornito le informazioni finanziarie, sia eventuali carenze nella verifica dell’identità da parte dell’istituto finanziario. In un caso, è stato ritenuto che la condotta dell’istituto finanziario, che non aveva verificato anomalie nei dati della richiesta di prestito, avesse contribuito al danno.
Q. Posso chiedere un risarcimento se la banca non mi ha avvisato con un messaggio di testo della riemissione del mio certificato digitale accreditato?
Una sentenza ha stabilito che non si può ritenere che gli istituti finanziari abbiano, in via generale, il dovere di notificare tramite messaggio di testo o con altri mezzi la riemissione di un certificato digitale accreditato. In quel caso sono state considerate anche circostanze come il fatto che l’utente non avesse richiesto un servizio di messaggistica di sicurezza separato.
Q. Posso chiedere al titolare del conto la restituzione dell’intera somma persa per la truffa di phishing vocale, a titolo di arricchimento senza causa?
Il solo fatto che la vittima abbia inviato denaro in seguito a una transazione con il truffatore non le consente di chiedere direttamente al titolare del conto l’intero importo perso. Occorre valutare se si possa ritenere che il titolare del conto abbia ottenuto direttamente dalla vittima un vantaggio senza fondamento giuridico.
Q. Se una parte della somma persa è ancora sul conto, posso chiederne la restituzione al titolare del conto?
In un caso è stato riconosciuto che si può chiedere la restituzione, a titolo di arricchimento senza causa, dell’importo ancora presente sul conto quando la somma sottratta vi è rimasta e il titolare del conto ha, nei confronti della banca, il diritto di esigerne la restituzione come deposito. Questa situazione è distinta da quella in cui si chiede l’intero importo perso.
Q. Anche chi ha cambiato il denaro proveniente da una truffa di phishing vocale può essere tenuto a risarcire il danno?
Anche chi non ha partecipato attivamente al reato può essere ritenuto responsabile per averlo agevolato con negligenza, se ha accettato la richiesta di cambio valuta di una persona di cui conosceva poco l’identità e poteva prevedere che l’operazione sarebbe stata utilizzata per commettere un reato. Nel caso esaminato, tuttavia, la responsabilità è stata limitata anche tenendo conto del fatto che la vittima aveva inviato una somma ingente senza effettuare particolari verifiche sull’identità.
Q. Posso essere punito penalmente anche se ho consegnato il libretto senza sapere che sarebbe stato utilizzato per una truffa di phishing vocale?
In un caso è stato spiegato che è vietato trasferire strumenti di accesso utilizzati per le operazioni finanziarie elettroniche e che il trasferimento stesso può essere punito anche se non si conosce lo scopo specifico per cui lo strumento sarà utilizzato. La responsabilità penale e quella civile per il risarcimento del danno alla vittima sono valutate separatamente.
Q. Se il mio ruolo nell’organizzazione responsabile della truffa di phishing vocale era marginale, si riduce anche l’importo che devo risarcire?
Una sentenza ha stabilito che, una volta riconosciuta la responsabilità per fatto illecito commesso congiuntamente, non è possibile limitare al solo risarcimento di una parte del danno la responsabilità verso la vittima per il solo fatto che il grado di partecipazione sia stato inferiore a quello degli altri complici. Occorre tuttavia valutare, alla luce delle circostanze concrete, se sussista la responsabilità per fatto illecito commesso congiuntamente.
Norme applicabili
- Codice civile, articolo 760 (민법 제760조)
- Legge sulle operazioni finanziarie elettroniche, articolo 6, comma 3, punto 1 (전자금융거래법 제6조제3항제1호)
- Legge sulle operazioni finanziarie elettroniche, articolo 9, commi 2 e 3 (전자금융거래법 제9조제2항·제3항)
- Legge sulle operazioni finanziarie elettroniche, articolo 49, comma 4, punto 1 (전자금융거래법 제49조제4항제1호)
- Legge sulla firma elettronica, articolo 15 (전자서명법 제15조)
- Legge sulla firma elettronica, articolo 18-2 (전자서명법 제18조의2)
- Legge sulla firma elettronica, articolo 23 (전자서명법 제23조)
Attenzione
- La responsabilità civile non è automaticamente riconosciuta né esclusa per il solo fatto di aver fornito un conto o di aver esposto informazioni finanziarie. Sono importanti le circostanze della fornitura, l’eventuale compenso, la possibilità di prevedere l’uso illecito e il nesso causale con il danno.
- Un’azione di risarcimento del danno nei confronti del titolare del conto e un’azione di restituzione per arricchimento senza causa possono avere presupposti e oggetti diversi. Occorre inoltre distinguere se la somma sottratta sia ancora sul conto e quale vantaggio abbia effettivamente ottenuto il titolare.
- La responsabilità dell’istituto finanziario per la verifica dell’identità o per l’obbligo di inviare una notifica non viene valutata allo stesso modo in tutti i casi. Le conclusioni dei casi citati dipendono dalle circostanze specifiche di ciascuna vicenda.
Casi di origine
Questa guida è stata redatta dall’IA a partire dai seguenti casi di consulenza della Korea Legal Aid Corporation (in coreano).
- 면책된 채무에 대하여 변제를 요구하는 행위가 불법행위로 인정되는지 여부
- 보이스피싱으로 인해 제공된 개인정보로 인해 대출이 된 경우 명의자가 대출업자에 대해 손해배상책임을 지는지 여부
- 보이스피싱에 사용된 통장명의자의 법적 책임
- 유흥업소 여종업원의 대출약정의 유효성
- 보이스피싱으로 인해 제공된 개인정보로 인해 대출이 된 경우 명의자에 대해 대출계약의 효력이 발생하는지 여부
- 보이스피싱에서 은행의 책임이 부정된 사례
- 보이스피싱 공동불법행위자로 손해배상책임을 진 사례
- 이자의 최고한도
- 착오송금의 송금인이 수취은행대하여 부당이득반환을 청구할 수 있는지 여부
- 보이스피싱에 속아 통장에 입금한 자가 통장 명의자를 상대로 하여 피해금액 전체 부당이득반환 인정 여부
- 전자금융거래법 제9조 제2항에서 정한 ‘이용자의 고의나 중대한 과실’이 인정된 사례
- 과도한 이자약정에 따라 지급한 이자를 반환받을 수 있는지
- 채무자가 채권추심비용을 지급해야 하는지 여부
- 보이스피싱에 사용된 통장의 명의자가 불법행위 손해배상책임을 지지 아니하는 경우
- 은행이 공인인증서 재발급에 있어 이용자에게 이를 문자메세지 등을 이용하여 통지할 주의의무가 있는지 여부
- 허위 금융거래확인서 발급이 불법행위에 해당하는지 여부
- 채권추심행위로 피해를 입은 경우에 손해배상청구가 가능한지 여부
- 보이스피싱 가담자의 불법행위 책임의 범위
- 복리 이자약정에 대하여도 이자제한법이 적용되는지 여부
- 이자제한법 시행 전의 금전소비대차계약에도 이자제한법이 적용되는지 여부
- 여러 명의 채권자가 채무이행을 독촉하는 경우 채무자가 채무를 변제하는 방법
- 보이스피싱에 사용된 통장을 제공한 사람들에 대하여 공동불법행위가 인정되는지
- 금전을 대여하면서 선이자를 공제한 경우, 이자제한법 적용여부
- 모든 금전소비대차계약에 이자제한법이 적용되는지 여부
- 보이스피싱에 속아 통장에 입금한 자가 통장 명의자를 상대로 하여 피해금액 중 통장에 남아있는 금액에 대한 부당이득반환 인정 여...
Questa guida è un’informazione generale sul diritto coreano, non una consulenza legale sul tuo caso. Rivolgiti a un avvocato o alla Korea Legal Aid Corporation (132 in Corea).