
Guia sobre empréstimos ilegais e indenização por danos relacionados a golpes de voice phishing
Baseado em 27 casos de consulta · Atualizado · Traduzido do original em coreano.
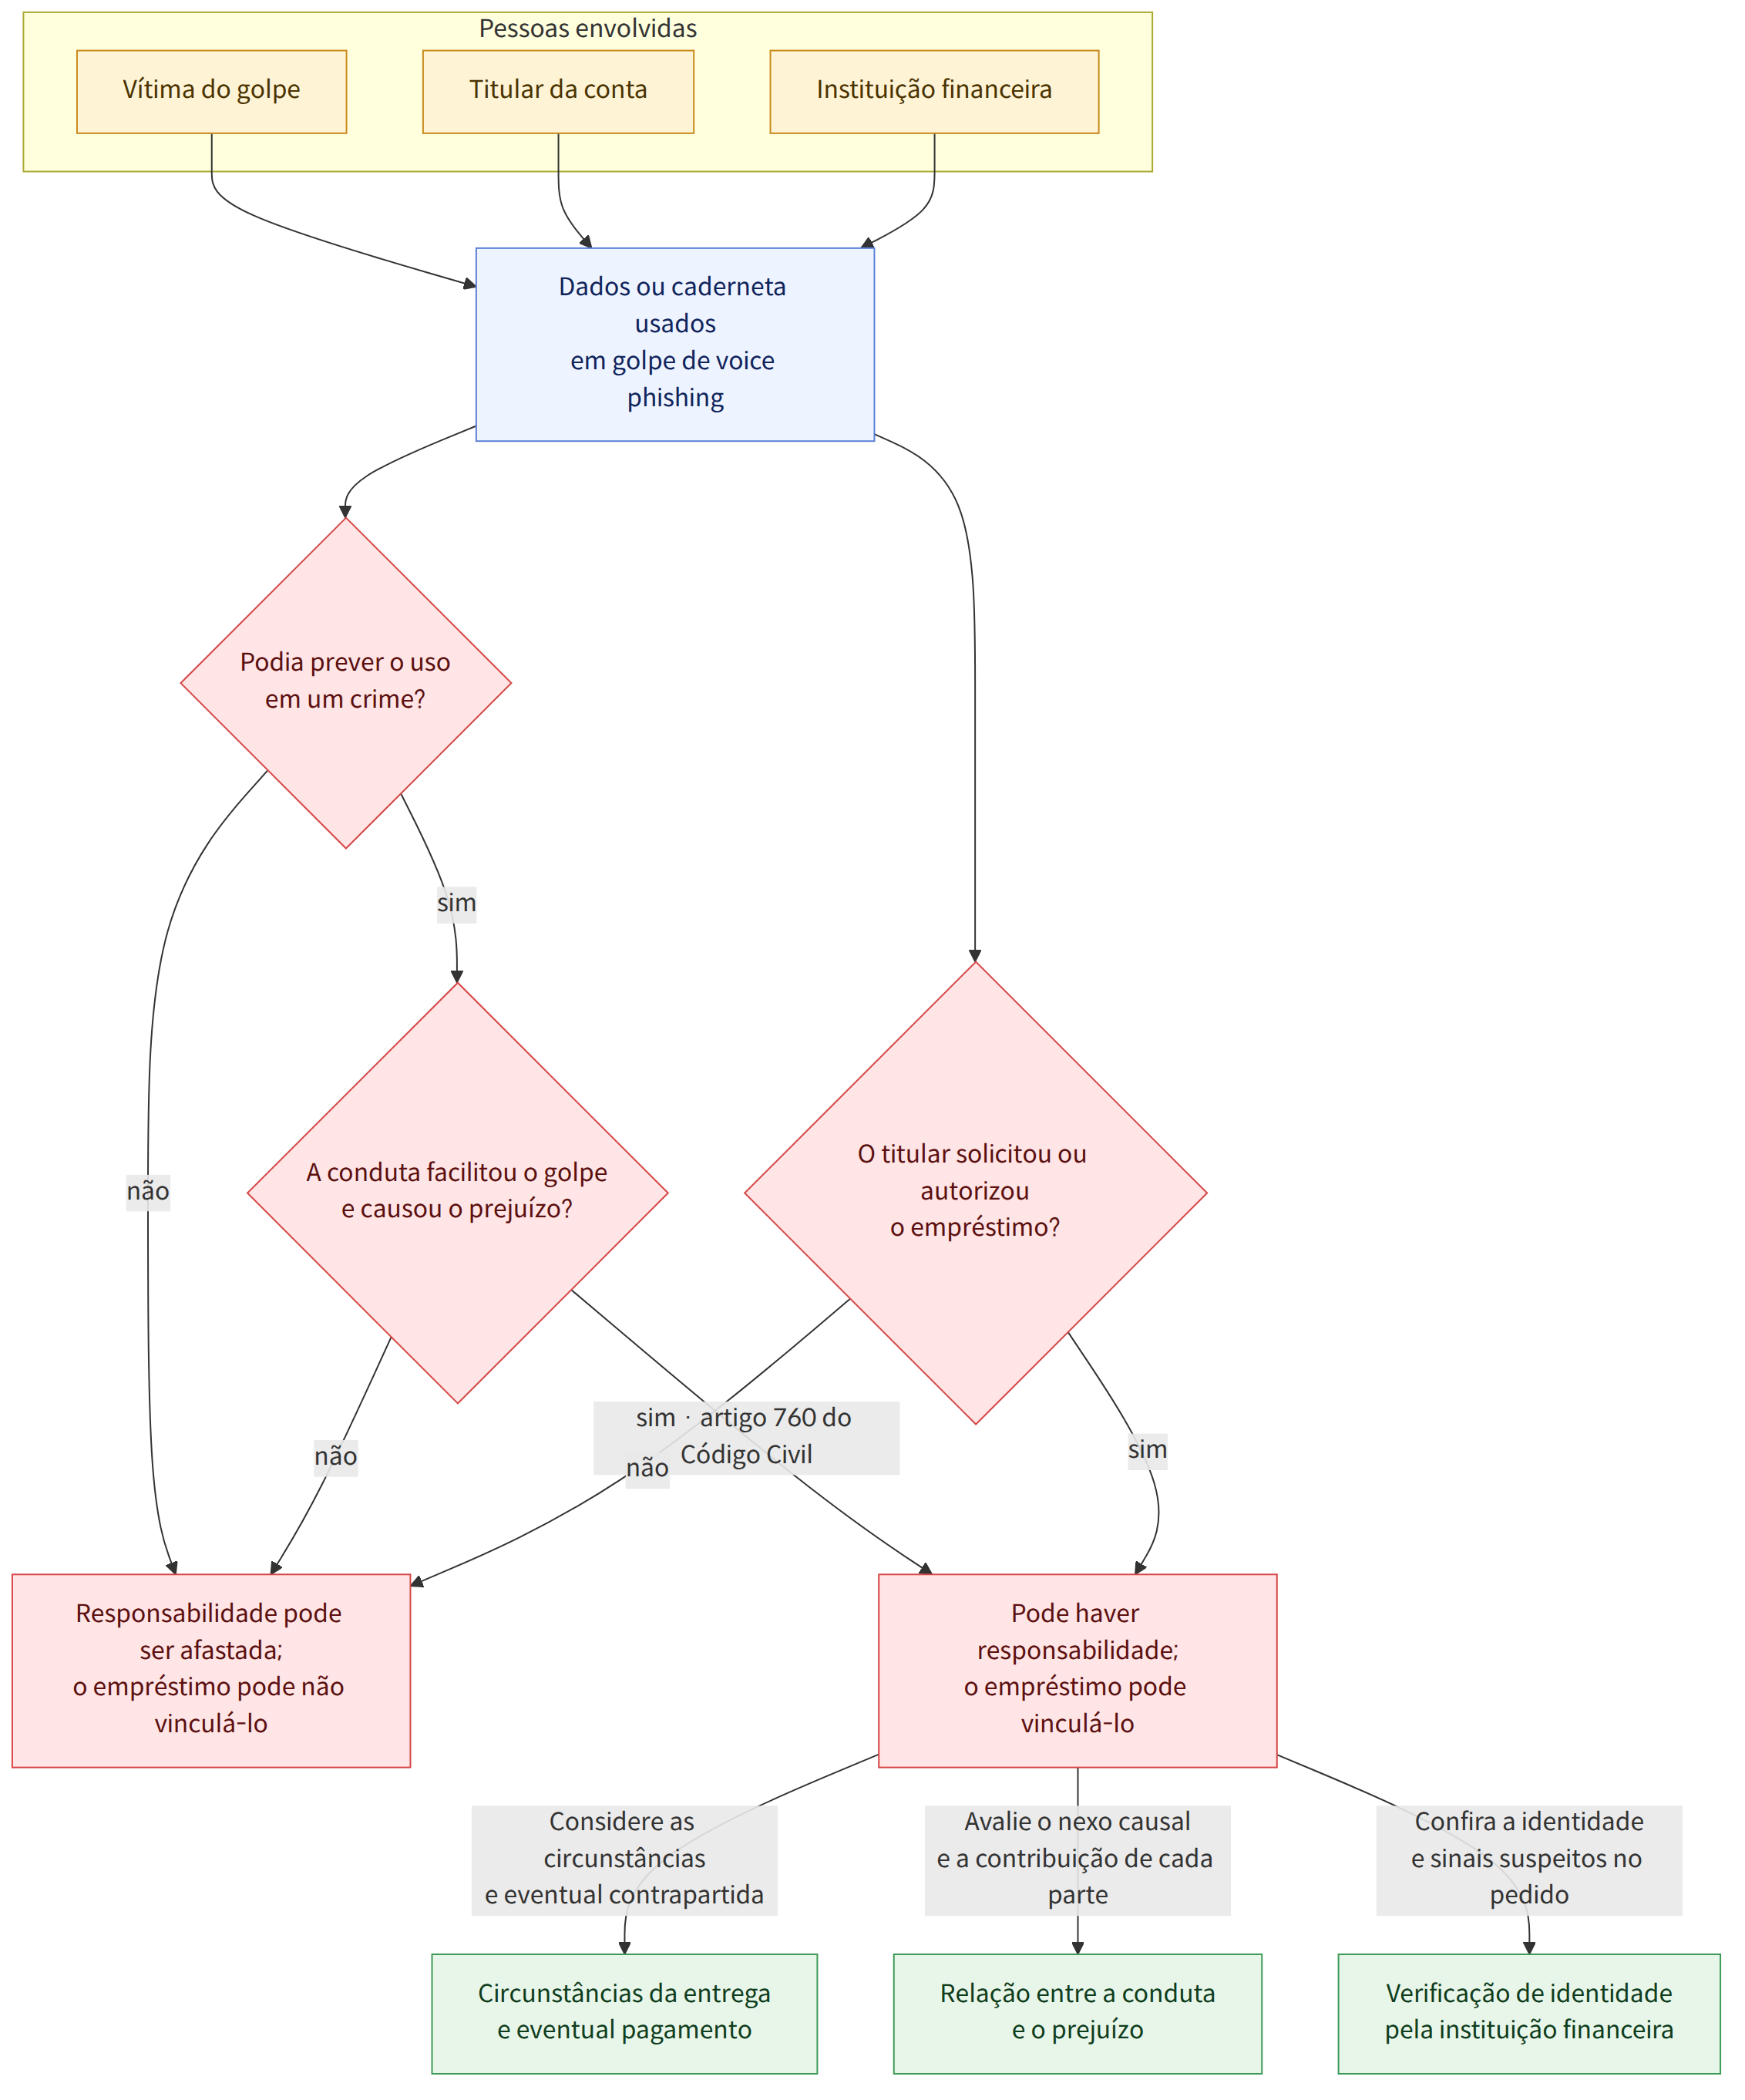
O simples fato de alguém ter fornecido uma caderneta bancária ou informações pessoais usadas em um golpe de voice phishing não significa que essa pessoa sempre tenha de indenizar todo o valor perdido. A responsabilidade é avaliada considerando-se, em conjunto, as circunstâncias em que as informações foram fornecidas, se era possível prever o crime, se há relação de causalidade entre a conduta e o prejuízo e se houve falha da instituição financeira na verificação da identidade.
Num relance
Pontos-chave
- Quando alguém é enganado e entrega uma caderneta bancária, um cartão ou uma senha, a responsabilidade civil por danos é avaliada considerando-se se a pessoa podia prever o golpe de voice phishing, as circunstâncias em que forneceu esses itens e se recebeu alguma contrapartida (casos 3 e 14).
- Mesmo que a pessoa que forneceu a caderneta bancária não tenha participado ativamente do crime, poderá ser reconhecida sua responsabilidade por ato ilícito conjunto se ela podia prever a possibilidade de uso em um golpe de voice phishing e facilitou a prática do crime (Código Civil, artigo 760 (민법 제760조); caso 22).
- Por outro lado, a responsabilidade poderá ser afastada se não houver motivos para concluir que a pessoa podia prever o crime — por exemplo, se forneceu apenas uma caderneta e não recebeu pagamento — ou se não for reconhecida uma relação causal adequada entre sua conduta e o prejuízo (caso 14).
- Se um empréstimo é concedido após a vítima de um golpe de voice phishing informar seus dados financeiros, isso, por si só, não torna o titular parte do contrato de empréstimo. A validade do contrato é avaliada considerando-se, entre outros fatores, se a instituição financeira verificou adequadamente a identidade do solicitante (caso 5).
- Pode-se reconhecer negligência grave de quem expôs informações financeiras. No entanto, se falhas na verificação da identidade por parte da instituição que concedeu o empréstimo ou da instituição financeira também contribuíram para o prejuízo, elas serão consideradas na avaliação da responsabilidade (casos 2 e 11).
- Há também uma decisão judicial segundo a qual não se pode considerar que as instituições financeiras tenham um dever geral de cuidado de avisar por mensagem de texto sobre a reemissão de um certificado digital credenciado. A responsabilidade da instituição financeira varia conforme as circunstâncias específicas, como o tipo de fraude e os procedimentos de verificação (caso 15).
- Pode não ser reconhecido o direito de exigir do titular da conta, por enriquecimento sem causa, a devolução de todo o valor perdido. Há, porém, um caso em que se reconheceu a possibilidade de exigir a restituição do valor remanescente quando o dinheiro ainda estava na conta e o titular tinha o direito de exigir do banco sua restituição como depósito (casos 10 e 25).
- Há uma decisão judicial segundo a qual, uma vez reconhecida a prática conjunta de ato ilícito, não se pode limitar a responsabilidade de indenizar a vítima a apenas uma parte dos danos pelo único motivo de que a participação da pessoa foi menor. Ainda assim, em cada caso devem ser avaliadas separadamente a existência de responsabilidade e a determinação do valor dos danos (Código Civil, artigo 760 (민법 제760조); caso 18).
Perguntas frequentes
Q. Entreguei minha caderneta bancária e meu cartão acreditando em uma oferta de emprego ou empréstimo. Tenho de indenizar as vítimas do golpe de voice phishing?
Não necessariamente. A responsabilidade é avaliada considerando se, no momento em que entregou a caderneta bancária, a pessoa podia prever que ela seria usada em um golpe de voice phishing, se recebeu alguma contrapartida, quantas contas forneceu e em que circunstâncias. Se forneceu a caderneta sabendo que havia uma possibilidade considerável de ela ser usada em um crime, poderá ser reconhecida sua responsabilidade por ato ilícito conjunto.
Q. Fui enganado por um golpe de voice phishing e informei meus dados pessoais e financeiros. Tenho de pagar o empréstimo feito em meu nome?
Se o titular não solicitou pessoalmente o empréstimo nem concedeu a outra pessoa poderes para agir em seu nome, pode-se concluir que o contrato de empréstimo celebrado mediante uso indevido de suas informações não produz efeitos para ele. São considerados fatores como se a instituição que concedeu o empréstimo verificou adequadamente a identidade do solicitante e se havia algo suspeito nas informações fornecidas.
Q. Só por eu ter informado meus dados financeiros, o banco ou a instituição que concedeu o empréstimo deixa de ser responsável?
Não se pode concluir isso automaticamente. Podem estar em questão tanto a violação do dever de cuidado por quem forneceu as informações financeiras quanto falhas da instituição financeira na verificação da identidade. Em um caso, considerou-se que a instituição financeira contribuiu para o prejuízo por não ter verificado sinais de irregularidade nas informações do pedido de empréstimo.
Q. Posso pedir indenização se o banco não me avisou por mensagem de texto quando meu certificado digital credenciado foi reemitido?
Há uma decisão judicial segundo a qual não se pode considerar que as instituições financeiras tenham um dever geral de cuidado de notificar por mensagem de texto, por exemplo, a reemissão de um certificado digital credenciado. Nessa decisão, também foram considerados fatores como o fato de o usuário não ter contratado um serviço separado de mensagens de segurança.
Q. Posso exigir que o titular da conta me devolva todo o valor perdido no golpe de voice phishing, alegando enriquecimento sem causa?
O simples fato de a vítima ter enviado dinheiro em uma transação com o fraudador não lhe dá, por si só, o direito de exigir diretamente do titular da conta todo o valor perdido. É necessário analisar se se pode considerar que o titular da conta obteve, diretamente da vítima e sem fundamento jurídico, algum benefício.
Q. Se parte do dinheiro perdido ainda estiver na conta, posso exigir que o titular da conta a devolva?
Há casos em que se reconheceu o direito de exigir a restituição por enriquecimento sem causa do valor que ainda permanecia na conta, quando o titular da conta tinha, perante o banco, o direito de exigir a restituição desse valor como depósito. Essa situação é diferente daquela em que se exige a devolução de todo o valor perdido.
Q. Quem trocou o dinheiro obtido em um golpe de voice phishing também pode ser responsabilizado por danos?
Mesmo que a pessoa não tenha participado ativamente do crime, poderá ser reconhecida sua responsabilidade por ter ajudado a cometê-lo por negligência se, ao aceitar um pedido de câmbio de alguém cuja identidade mal conhecia, podia prever que a operação seria usada em um crime. No entanto, em um caso, a responsabilidade foi limitada considerando-se, entre outros fatores, que a vítima havia transferido uma quantia elevada sem verificar adequadamente a identidade da outra pessoa.
Q. Posso ser punido criminalmente mesmo que não soubesse que a caderneta bancária seria usada em um golpe de voice phishing?
Em um caso, explicou-se que é proibido transferir um meio de acesso usado em transações financeiras eletrônicas e que a própria transferência pode ser punida, mesmo que a pessoa não soubesse para que finalidade específica seria usada. A responsabilidade criminal e a responsabilidade civil de indenizar a vítima são avaliadas separadamente.
Q. Se meu papel na organização de voice phishing foi pequeno, o valor da indenização também será reduzido?
Há uma decisão judicial segundo a qual, uma vez reconhecida a prática conjunta de ato ilícito, não se pode limitar a responsabilidade perante a vítima a apenas uma parte dos danos pelo único motivo de que a participação do responsável foi menor do que a dos demais envolvidos. No entanto, é necessário avaliar, à luz das circunstâncias concretas, se há responsabilidade por ato ilícito conjunto.
Leis aplicáveis
- Código Civil, artigo 760 (민법 제760조)
- Lei de Transações Financeiras Eletrônicas, artigo 6, parágrafo 3, item 1 (전자금융거래법 제6조제3항제1호)
- Lei de Transações Financeiras Eletrônicas, artigo 9, parágrafos 2 e 3 (전자금융거래법 제9조제2항·제3항)
- Lei de Transações Financeiras Eletrônicas, artigo 49, parágrafo 4, item 1 (전자금융거래법 제49조제4항제1호)
- Lei de Assinaturas Eletrônicas, artigo 15 (전자서명법 제15조)
- Lei de Assinaturas Eletrônicas, artigo 18-2 (전자서명법 제18조의2)
- Lei de Assinaturas Eletrônicas, artigo 23 (전자서명법 제23조)
Atenção
- A responsabilidade civil não é automaticamente reconhecida nem afastada apenas porque alguém forneceu uma caderneta bancária ou expôs informações financeiras. São importantes as circunstâncias em que isso ocorreu, a existência de contrapartida, a possibilidade de prever o uso criminoso e a relação de causalidade com o prejuízo.
- Os requisitos e o objeto de uma ação de indenização contra o titular da conta podem ser diferentes dos de uma ação de restituição por enriquecimento sem causa. Também é necessário distinguir se ainda há dinheiro perdido na conta e qual benefício o titular efetivamente obteve.
- A responsabilidade da instituição financeira pela verificação da identidade ou pelo dever de enviar notificações por mensagem de texto não é avaliada da mesma forma em todos os casos. As conclusões dos casos mencionados dependem dos fatos específicos de cada processo.
Casos de origem
Este guia foi elaborado por IA a partir dos seguintes casos de consulta da Korea Legal Aid Corporation (em coreano).
- 면책된 채무에 대하여 변제를 요구하는 행위가 불법행위로 인정되는지 여부
- 보이스피싱으로 인해 제공된 개인정보로 인해 대출이 된 경우 명의자가 대출업자에 대해 손해배상책임을 지는지 여부
- 보이스피싱에 사용된 통장명의자의 법적 책임
- 유흥업소 여종업원의 대출약정의 유효성
- 보이스피싱으로 인해 제공된 개인정보로 인해 대출이 된 경우 명의자에 대해 대출계약의 효력이 발생하는지 여부
- 보이스피싱에서 은행의 책임이 부정된 사례
- 보이스피싱 공동불법행위자로 손해배상책임을 진 사례
- 이자의 최고한도
- 착오송금의 송금인이 수취은행대하여 부당이득반환을 청구할 수 있는지 여부
- 보이스피싱에 속아 통장에 입금한 자가 통장 명의자를 상대로 하여 피해금액 전체 부당이득반환 인정 여부
- 전자금융거래법 제9조 제2항에서 정한 ‘이용자의 고의나 중대한 과실’이 인정된 사례
- 과도한 이자약정에 따라 지급한 이자를 반환받을 수 있는지
- 채무자가 채권추심비용을 지급해야 하는지 여부
- 보이스피싱에 사용된 통장의 명의자가 불법행위 손해배상책임을 지지 아니하는 경우
- 은행이 공인인증서 재발급에 있어 이용자에게 이를 문자메세지 등을 이용하여 통지할 주의의무가 있는지 여부
- 허위 금융거래확인서 발급이 불법행위에 해당하는지 여부
- 채권추심행위로 피해를 입은 경우에 손해배상청구가 가능한지 여부
- 보이스피싱 가담자의 불법행위 책임의 범위
- 복리 이자약정에 대하여도 이자제한법이 적용되는지 여부
- 이자제한법 시행 전의 금전소비대차계약에도 이자제한법이 적용되는지 여부
- 여러 명의 채권자가 채무이행을 독촉하는 경우 채무자가 채무를 변제하는 방법
- 보이스피싱에 사용된 통장을 제공한 사람들에 대하여 공동불법행위가 인정되는지
- 금전을 대여하면서 선이자를 공제한 경우, 이자제한법 적용여부
- 모든 금전소비대차계약에 이자제한법이 적용되는지 여부
- 보이스피싱에 속아 통장에 입금한 자가 통장 명의자를 상대로 하여 피해금액 중 통장에 남아있는 금액에 대한 부당이득반환 인정 여...
Este guia é informação geral sobre o direito coreano, não aconselhamento jurídico para o seu caso. Consulte um advogado ou a Korea Legal Aid Corporation (132 na Coreia).