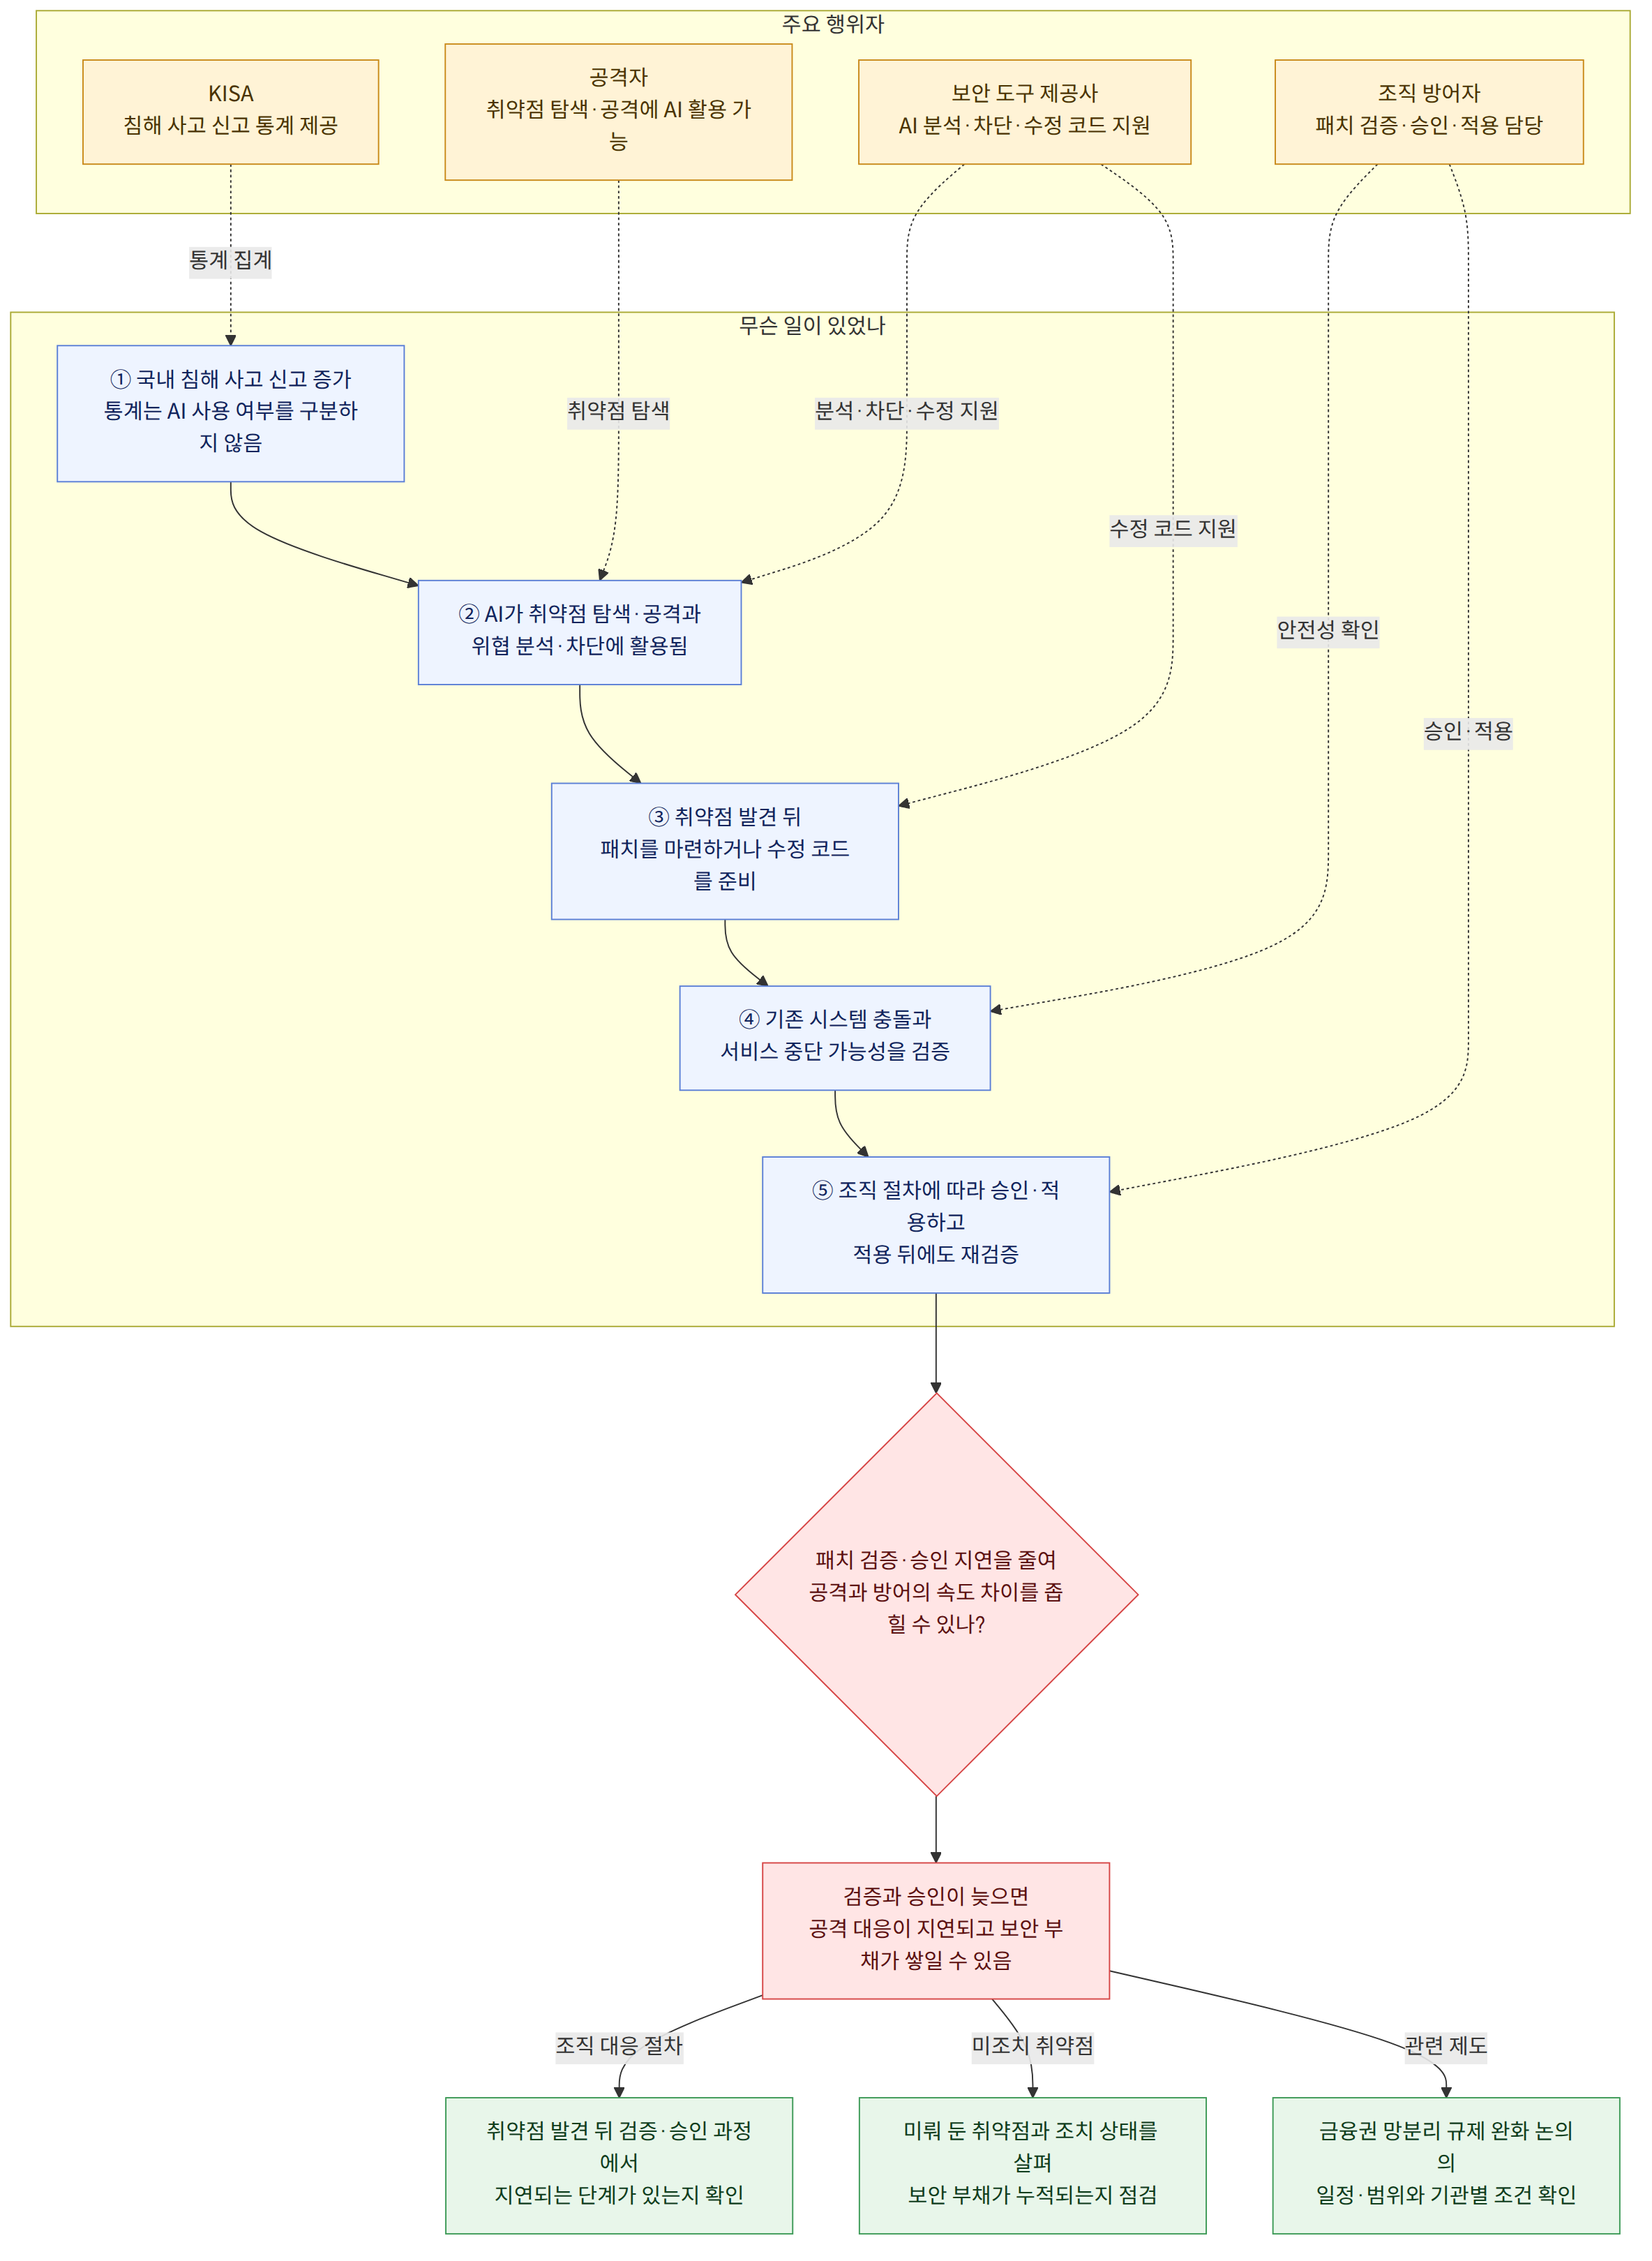
국내 침해 사고 신고가 늘어나는 가운데 인공지능(AI)은 공격자의 취약점 탐색과 방어자의 위협 분석·차단 양쪽에 활용되고 있다. 그러나 방어자는 취약점을 발견한 뒤에도 패치를 마련하고 기존 시스템과 충돌하는지, 서비스가 중단되지는 않는지 확인해야 한다. 공격과 방어의 속도 차이를 줄이는 데 패치 검증·승인 절차를 얼마나 빠르고 안전하게 처리하느냐가 중요해질 수 있다는 것이 핵심이다.
배경과 맥락
한국인터넷진흥원(KISA) 통계에 따르면 국내 침해 사고 신고는 2023년 1277건에서 2025년 2383건으로 증가했다. 2026년 상반기 신고는 1236건으로, 2023년 한 해 신고 건수와 맞먹었다. 다만 이 통계는 침해 사고에 AI가 활용됐는지를 구분한 수치가 아니다. 따라서 신고 건수의 증가만으로 AI가 공격을 일으켰거나 증가를 주도했다고 단정할 수는 없다.
전문가들은 AI의 사이버 공격 활용 수준이 높아질수록 침해 사고 증가세가 더 가팔라질 수 있다고 내다봤다. 취약점을 찾고 공격을 시도하는 속도가 빨라지면 방어 현장의 대응 부담도 커질 수 있다는 분석이다. 특히 금융권 연쇄 해킹에 AI가 실제로 사용됐는지는 확인되지 않았다는 점을 구분해서 볼 필요가 있다.
방어 측에서도 AI 활용은 진전되고 있다. 마이크로소프트의 기업용 보안 플랫폼 디펜더 XDR은 PC·서버·계정에서 모은 위협 신호를 AI로 분석하고, 침해된 기기의 통신을 차단하는 등 공격 확산을 억제한다. XDR은 여러 기기와 계정에서 모은 보안 신호를 함께 분석하는 방식의 보안 플랫폼이다. 오픈AI와 앤트로픽도 취약점을 찾거나 수정 코드를 만드는 등 방어 작업을 돕는 사이버 보안 특화 모델을 각각 제공한다.
이 소식이 뜻하는 것
AI 도구가 위협을 더 빨리 찾아내더라도, 발견한 취약점을 실제로 고치는 과정에는 별도의 시간이 든다. 패치는 소프트웨어의 보안상 문제나 오류를 고치는 수정 작업을 말한다. 공격자는 한 취약점을 이용하는 데 실패하면 다른 취약점을 시도할 수 있지만, 방어자는 패치를 만들거나 확보한 뒤 기존 시스템과의 충돌이나 서비스 중단 가능성을 검증해야 한다.
염흥열 순천향대 정보보호학과 명예교수는 방어자가 패치 검증과 승인 절차를 거쳐야 하므로 시간과 노력에서 공격자와 비대칭성이 있다고 말했다. 곽진 아주대 사이버보안학과 교수는 취약점을 한꺼번에 패치하지 못해 일부 조치를 미루거나 하지 않게 되는 ‘보안 부채’가 생길 수 있다고 지적했다. 보안 부채는 해결하지 않고 미룬 보안 문제가 누적되는 상태를 뜻한다.
조직 내부의 정책과 의사결정도 대응 속도에 영향을 줄 수 있다. 영국 국가사이버보안센터(NCSC)의 데이브 치스몬 CTO는 지난달 센터 공식 블로그에서 방어자들이 조직 정책의 제약을 크게 받는다고 지적했다. 취약점을 찾아내는 기술만큼이나 패치 적용을 검토하고 승인하는 과정이 실제 방어력과 연결될 수 있다는 의미다.
예를 들어 한 조직이 취약점을 발견했지만 패치를 적용하기 전에 시스템 충돌 여부를 확인해야 한다면, 탐지 AI가 빠르게 알려주더라도 검증과 승인에 걸리는 시간은 남는다. 이 경우 취약점을 확인하고 고치는 과정까지 자동화하고, 적용 뒤에도 문제가 없는지 다시 확인하는 체계가 갖춰져야 대응 시간을 줄일 수 있다. 이는 가정에 따른 설명이며, 조직별 자동화 도입 수준이나 효과가 확인됐다는 뜻은 아니다.
관련 제도·지원 정보
금융당국은 신기술 활용을 위해 금융권 망분리 규제를 단계적으로 완화하는 방안을 논의하고 있다. 망분리는 내부 업무망과 외부 인터넷망을 분리하는 보안 방식이다. 규제 완화 논의는 금융권에서 신기술을 활용할 수 있는 환경과 관련되지만, 주어진 정보만으로는 적용 시점이나 구체적인 완화 범위, 기관별 요건을 확인할 수 없다.
따라서 규제 완화 논의 자체를 금융기관이 이미 AI 보안 도구를 도입했거나 망분리 방식이 바뀌었다는 뜻으로 해석해서는 안 된다. 실제 적용 여부와 조건은 별도로 확인해야 한다.
확인된 사실과 아직 알 수 없는 것
확인된 사실
- 국내 침해 사고 신고는 2023년 1277건, 2025년 2383건이며, 2026년 상반기에는 1236건이었다.
- KISA 통계는 각 침해 사고에서 AI가 사용됐는지를 분류하지 않는다.
- 디펜더 XDR은 여러 기기와 계정에서 얻은 위협 신호를 AI로 분석해 침해된 기기의 통신을 차단하는 등 확산을 억제한다.
- 오픈AI와 앤트로픽은 취약점 탐색과 수정 코드 생성 등을 돕는 사이버 보안 특화 모델을 제공한다.
- 전문가들은 패치 자동화와 보안 부채 관리, 적용 뒤 지속적인 재검증을 강조했다.
아직 알 수 없는 것
- 금융권 연쇄 해킹에 AI가 실제로 사용됐는지는 확인되지 않는다.
- 조직별 패치 자동화 도입 수준과 도입 효과는 제시되지 않았다.
- 금융권 망분리 규제 완화의 구체적인 일정과 범위는 주어진 정보에서 확인되지 않는다.
독자가 확인할 것
- 조직의 보안 담당자라면 취약점 발견 뒤 패치 검증과 승인에 어떤 절차가 필요한지, 그 과정에서 지연되는 단계가 있는지 확인할 수 있다.
- 패치를 미뤄둔 취약점이 누적되고 있지 않은지 점검하고, 조치를 미룬 항목과 그 상태를 관리할 필요가 있다.
- 패치를 적용한 뒤에도 시스템이나 서비스에 문제가 생기지 않았는지 지속적으로 재검증하는 절차가 있는지 확인할 수 있다.