国内のサイバー侵害事故の届け出が増える中、人工知能(AI)は攻撃者による脆弱性の探索にも、防御側による脅威の分析・遮断にも活用されている。しかし防御側は、脆弱性を発見した後もパッチを用意し、既存システムとの競合やサービス停止が起きないかを確認しなければならない。攻撃と防御の速度差を縮めるうえで、パッチの検証・承認手続きをいかに迅速かつ安全に進められるかが重要になり得る、というのが要点だ。
背景と経緯
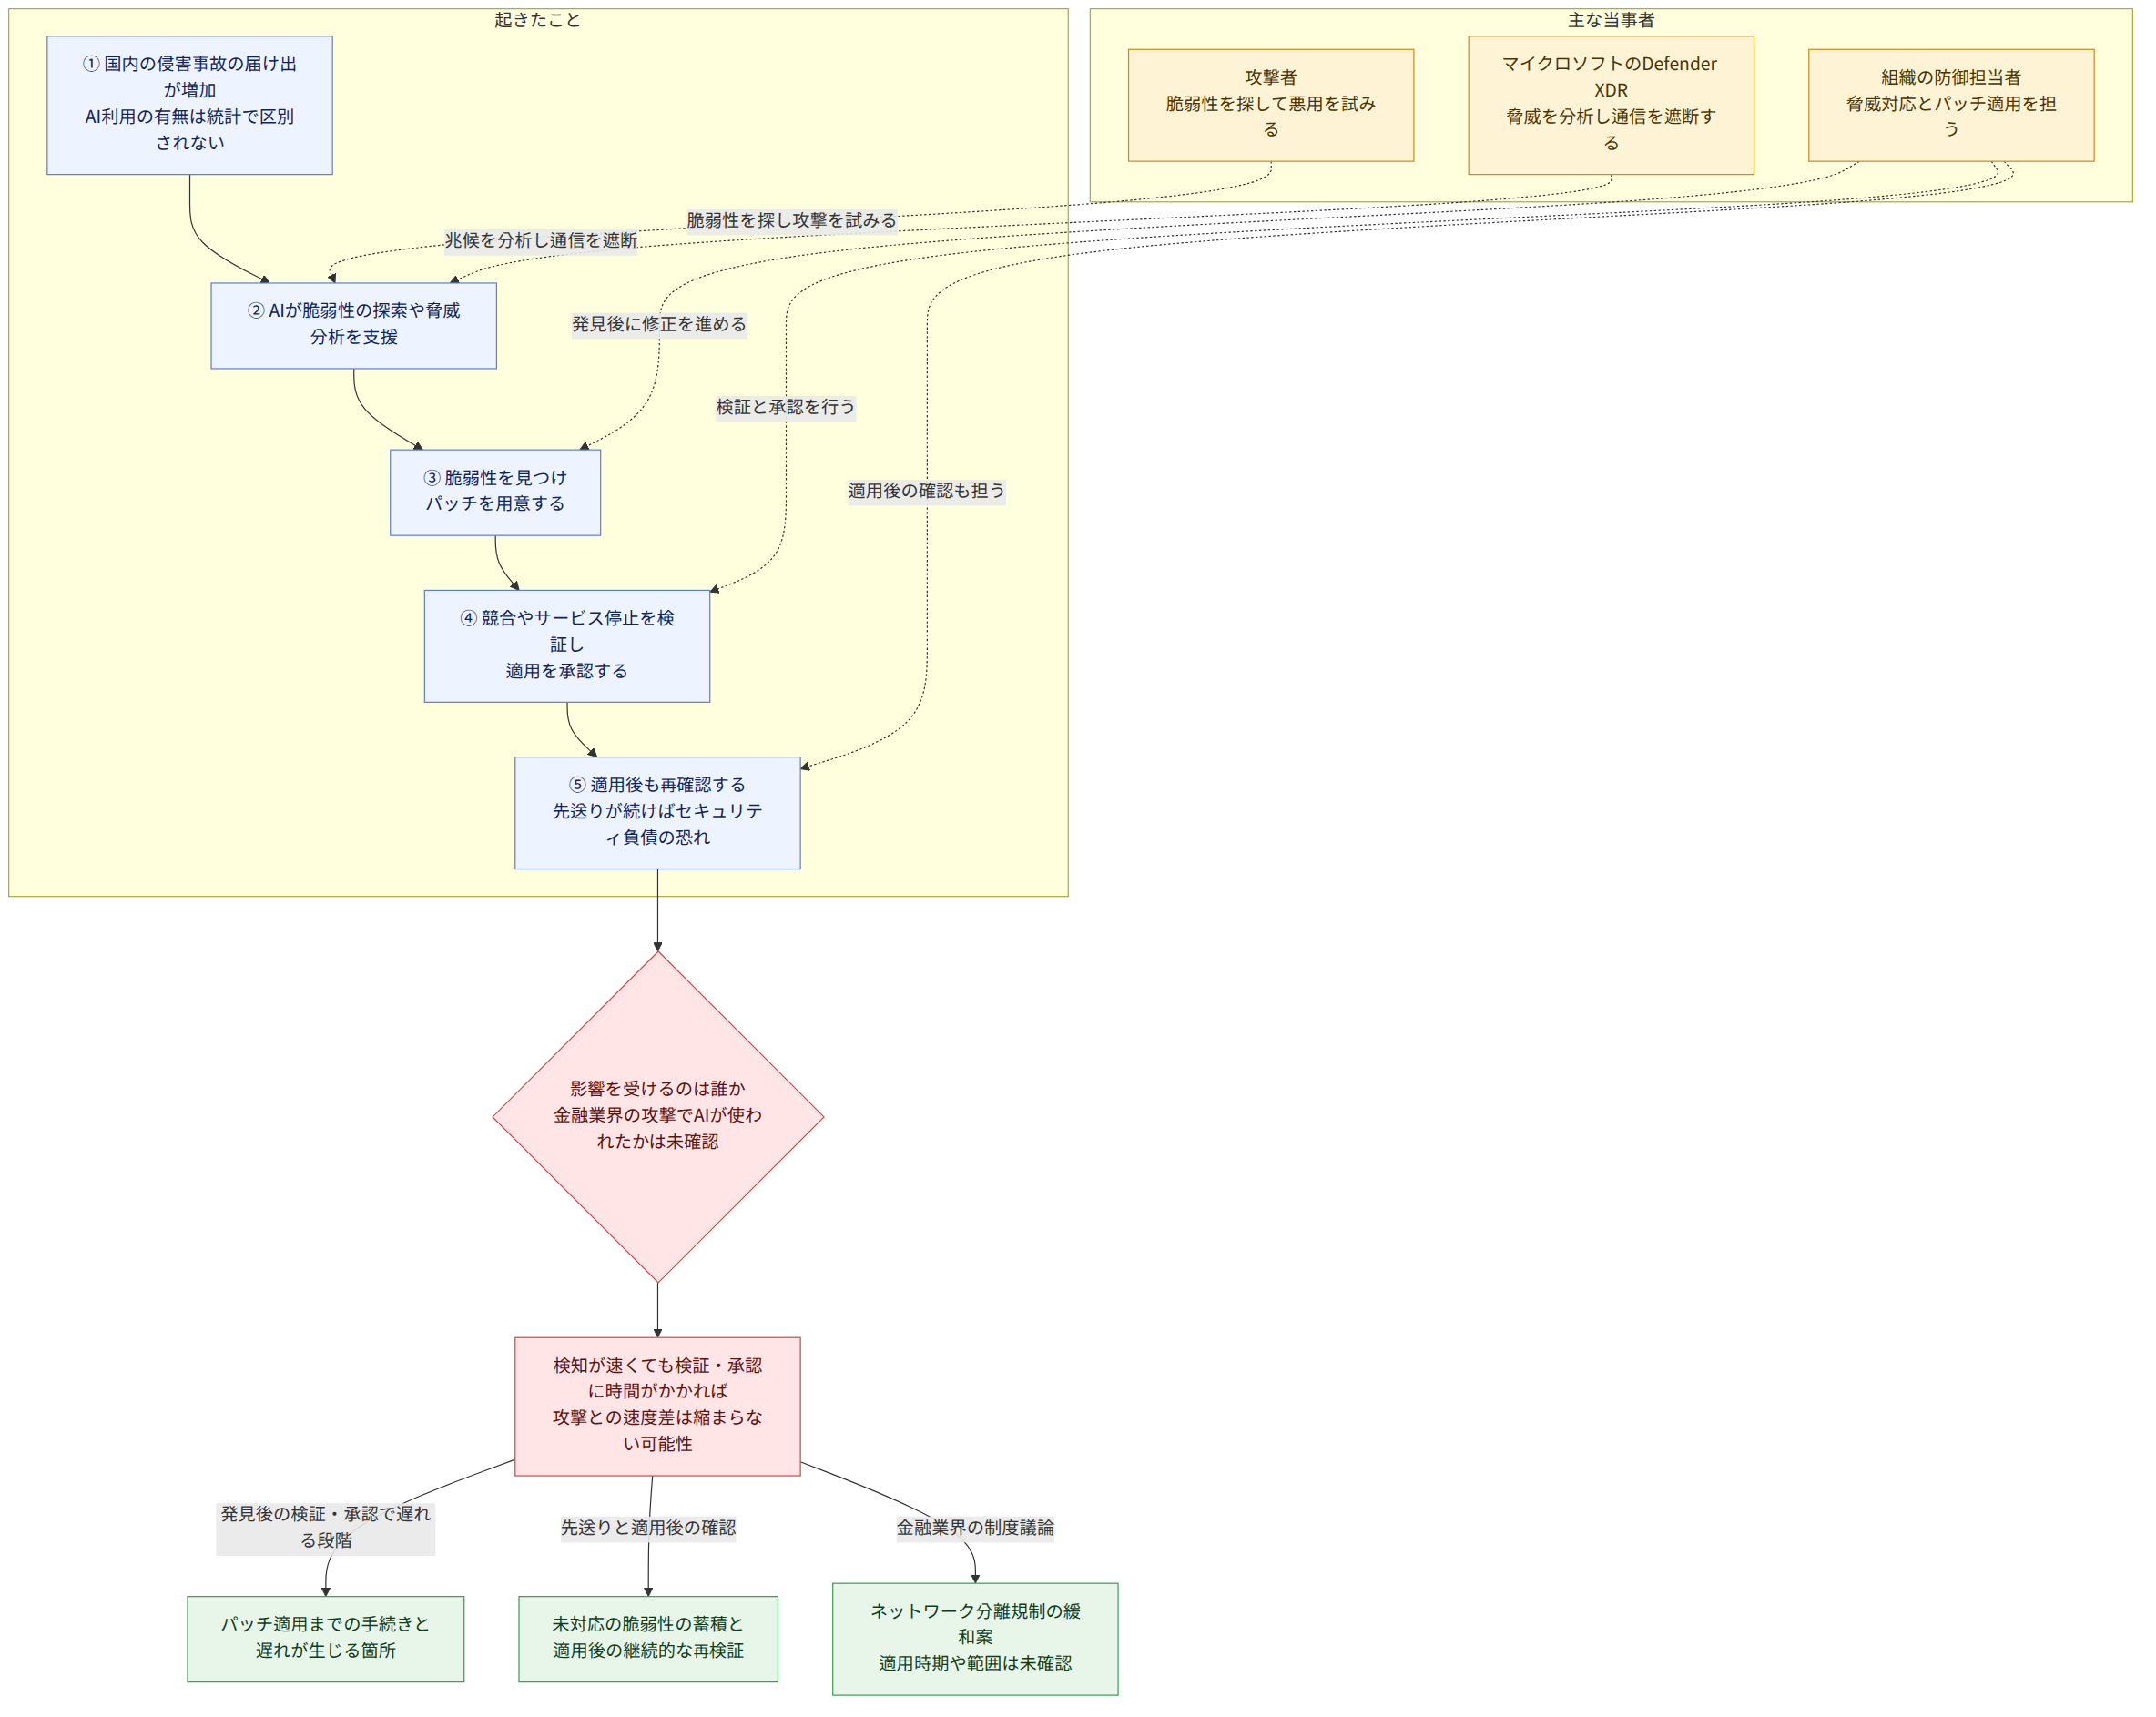
韓国インターネット振興院(한국인터넷진흥원、KISA)の統計によると、韓国国内のサイバー侵害事故の届け出は2023年の1277件から2025年には2383件に増加した。2026年上半期の届け出は1236件で、2023年の年間件数に匹敵した。ただし、この統計は侵害事故にAIが利用されたかどうかを区別したものではない。したがって、届け出件数の増加だけを根拠に、AIが攻撃を引き起こした、あるいは増加を主導したと断定することはできない。
専門家は、サイバー攻撃におけるAIの活用水準が高まるほど、侵害事故の増加ペースがさらに速まる可能性があるとみている。脆弱性を見つけて攻撃を試みる速度が上がれば、防御の現場での対応負担も増す可能性があるという分析だ。特に、金融業界で相次いだハッキングにAIが実際に使われたかどうかは確認されていない点を区別して考える必要がある。
防御側でもAIの活用は進んでいる。マイクロソフトの企業向けセキュリティプラットフォーム「Defender XDR」は、PC・サーバー・アカウントから集めた脅威の兆候をAIで分析し、侵害された端末の通信を遮断するなどして、攻撃の拡大を抑える。XDRは、複数の端末やアカウントから集めたセキュリティ情報をまとめて分析する方式のセキュリティプラットフォームだ。OpenAIとAnthropicも、脆弱性の発見や修正コードの作成など、防御作業を支援するサイバーセキュリティ特化型モデルをそれぞれ提供している。
このニュースが意味すること
AIツールによって脅威をより早く見つけられても、発見した脆弱性を実際に修正するには別途時間がかかる。パッチとは、ソフトウェアのセキュリティ上の問題や不具合を修正する作業を指す。攻撃者はある脆弱性の悪用に失敗すれば別の脆弱性を試せる一方、防御側はパッチを作成または入手した後、既存システムとの競合やサービス停止の可能性を検証しなければならない。
スンチョンヒャン大学情報保護学科のヨム・フンヨル名誉教授は、防御側にはパッチの検証と承認の手続きが必要なため、時間と労力の面で攻撃者との非対称性があると述べた。アジュ大学サイバーセキュリティ学科のクァク・ジン教授は、脆弱性を一度にすべてパッチで修正できず、一部の対応を先送りしたり、実施しなかったりすることで「セキュリティ負債」が生じる可能性を指摘した。セキュリティ負債とは、解決せずに先送りしたセキュリティ上の問題が蓄積する状態を指す。
組織内部の方針や意思決定も対応速度に影響し得る。英国国家サイバーセキュリティセンター(NCSC)のデイブ・チスモン最高技術責任者(CTO)は先月、同センターの公式ブログで、防御側は組織の方針による制約を大きく受けると指摘した。脆弱性を見つける技術だけでなく、パッチの適用を検討し承認するプロセスも、実際の防御力に結びつき得るという意味だ。
例えば、ある組織が脆弱性を発見しても、パッチを適用する前にシステムとの競合の有無を確認しなければならない場合、検知AIが迅速に知らせても、検証と承認にかかる時間は残る。この場合、脆弱性の確認から修正までのプロセスを自動化し、適用後も問題がないか再確認する体制を整えることで、対応時間を短縮できる。これは仮定に基づく説明であり、組織ごとの自動化の導入状況や効果が確認されたという意味ではない。
関連制度・支援情報
金融当局は、新技術の活用に向け、金融業界のネットワーク分離規制を段階的に緩和する案を議論している。ネットワーク分離とは、内部業務ネットワークと外部インターネット網を分離するセキュリティ方式だ。規制緩和の議論は、金融業界で新技術を活用できる環境に関係するが、与えられた情報だけでは、適用時期や具体的な緩和範囲、機関ごとの要件は確認できない。
したがって、規制緩和の議論そのものを、金融機関がすでにAIセキュリティツールを導入した、あるいはネットワーク分離の方式が変更されたことを意味すると解釈してはならない。実際の適用状況や条件は別途確認する必要がある。
確認できた事実と、まだ分からないこと
確認できた事実
- 韓国国内のサイバー侵害事故の届け出は、2023年が1277件、2025年が2383件で、2026年上半期は1236件だった。
- KISAの統計は、それぞれの侵害事故でAIが使われたかどうかを分類していない。
- Defender XDRは、複数の端末やアカウントから得た脅威の兆候をAIで分析し、侵害された端末の通信を遮断するなどして、被害の拡大を抑える。
- OpenAIとAnthropicは、脆弱性の探索や修正コードの生成などを支援するサイバーセキュリティ特化型モデルを提供している。
- 専門家は、パッチの自動化、セキュリティ負債の管理、適用後の継続的な再検証を重視している。
まだ分からないこと
- 金融業界で相次いだハッキングにAIが実際に使われたかどうかは確認されていない。
- 組織ごとのパッチ自動化の導入状況や導入効果は示されていない。
- 金融業界のネットワーク分離規制を緩和する具体的な日程や範囲は、与えられた情報からは確認できない。
読者が確認すべきこと
- 組織のセキュリティ担当者は、脆弱性の発見後にパッチを検証・承認するためにどのような手続きが必要か、その過程のどの段階で遅れが生じているかを確認できる。
- パッチの適用を先送りした脆弱性が蓄積していないか点検し、対応を先送りした項目とその状況を管理する必要がある。
- パッチ適用後もシステムやサービスに問題が起きていないか、継続的に再検証する手続きがあるかを確認できる。