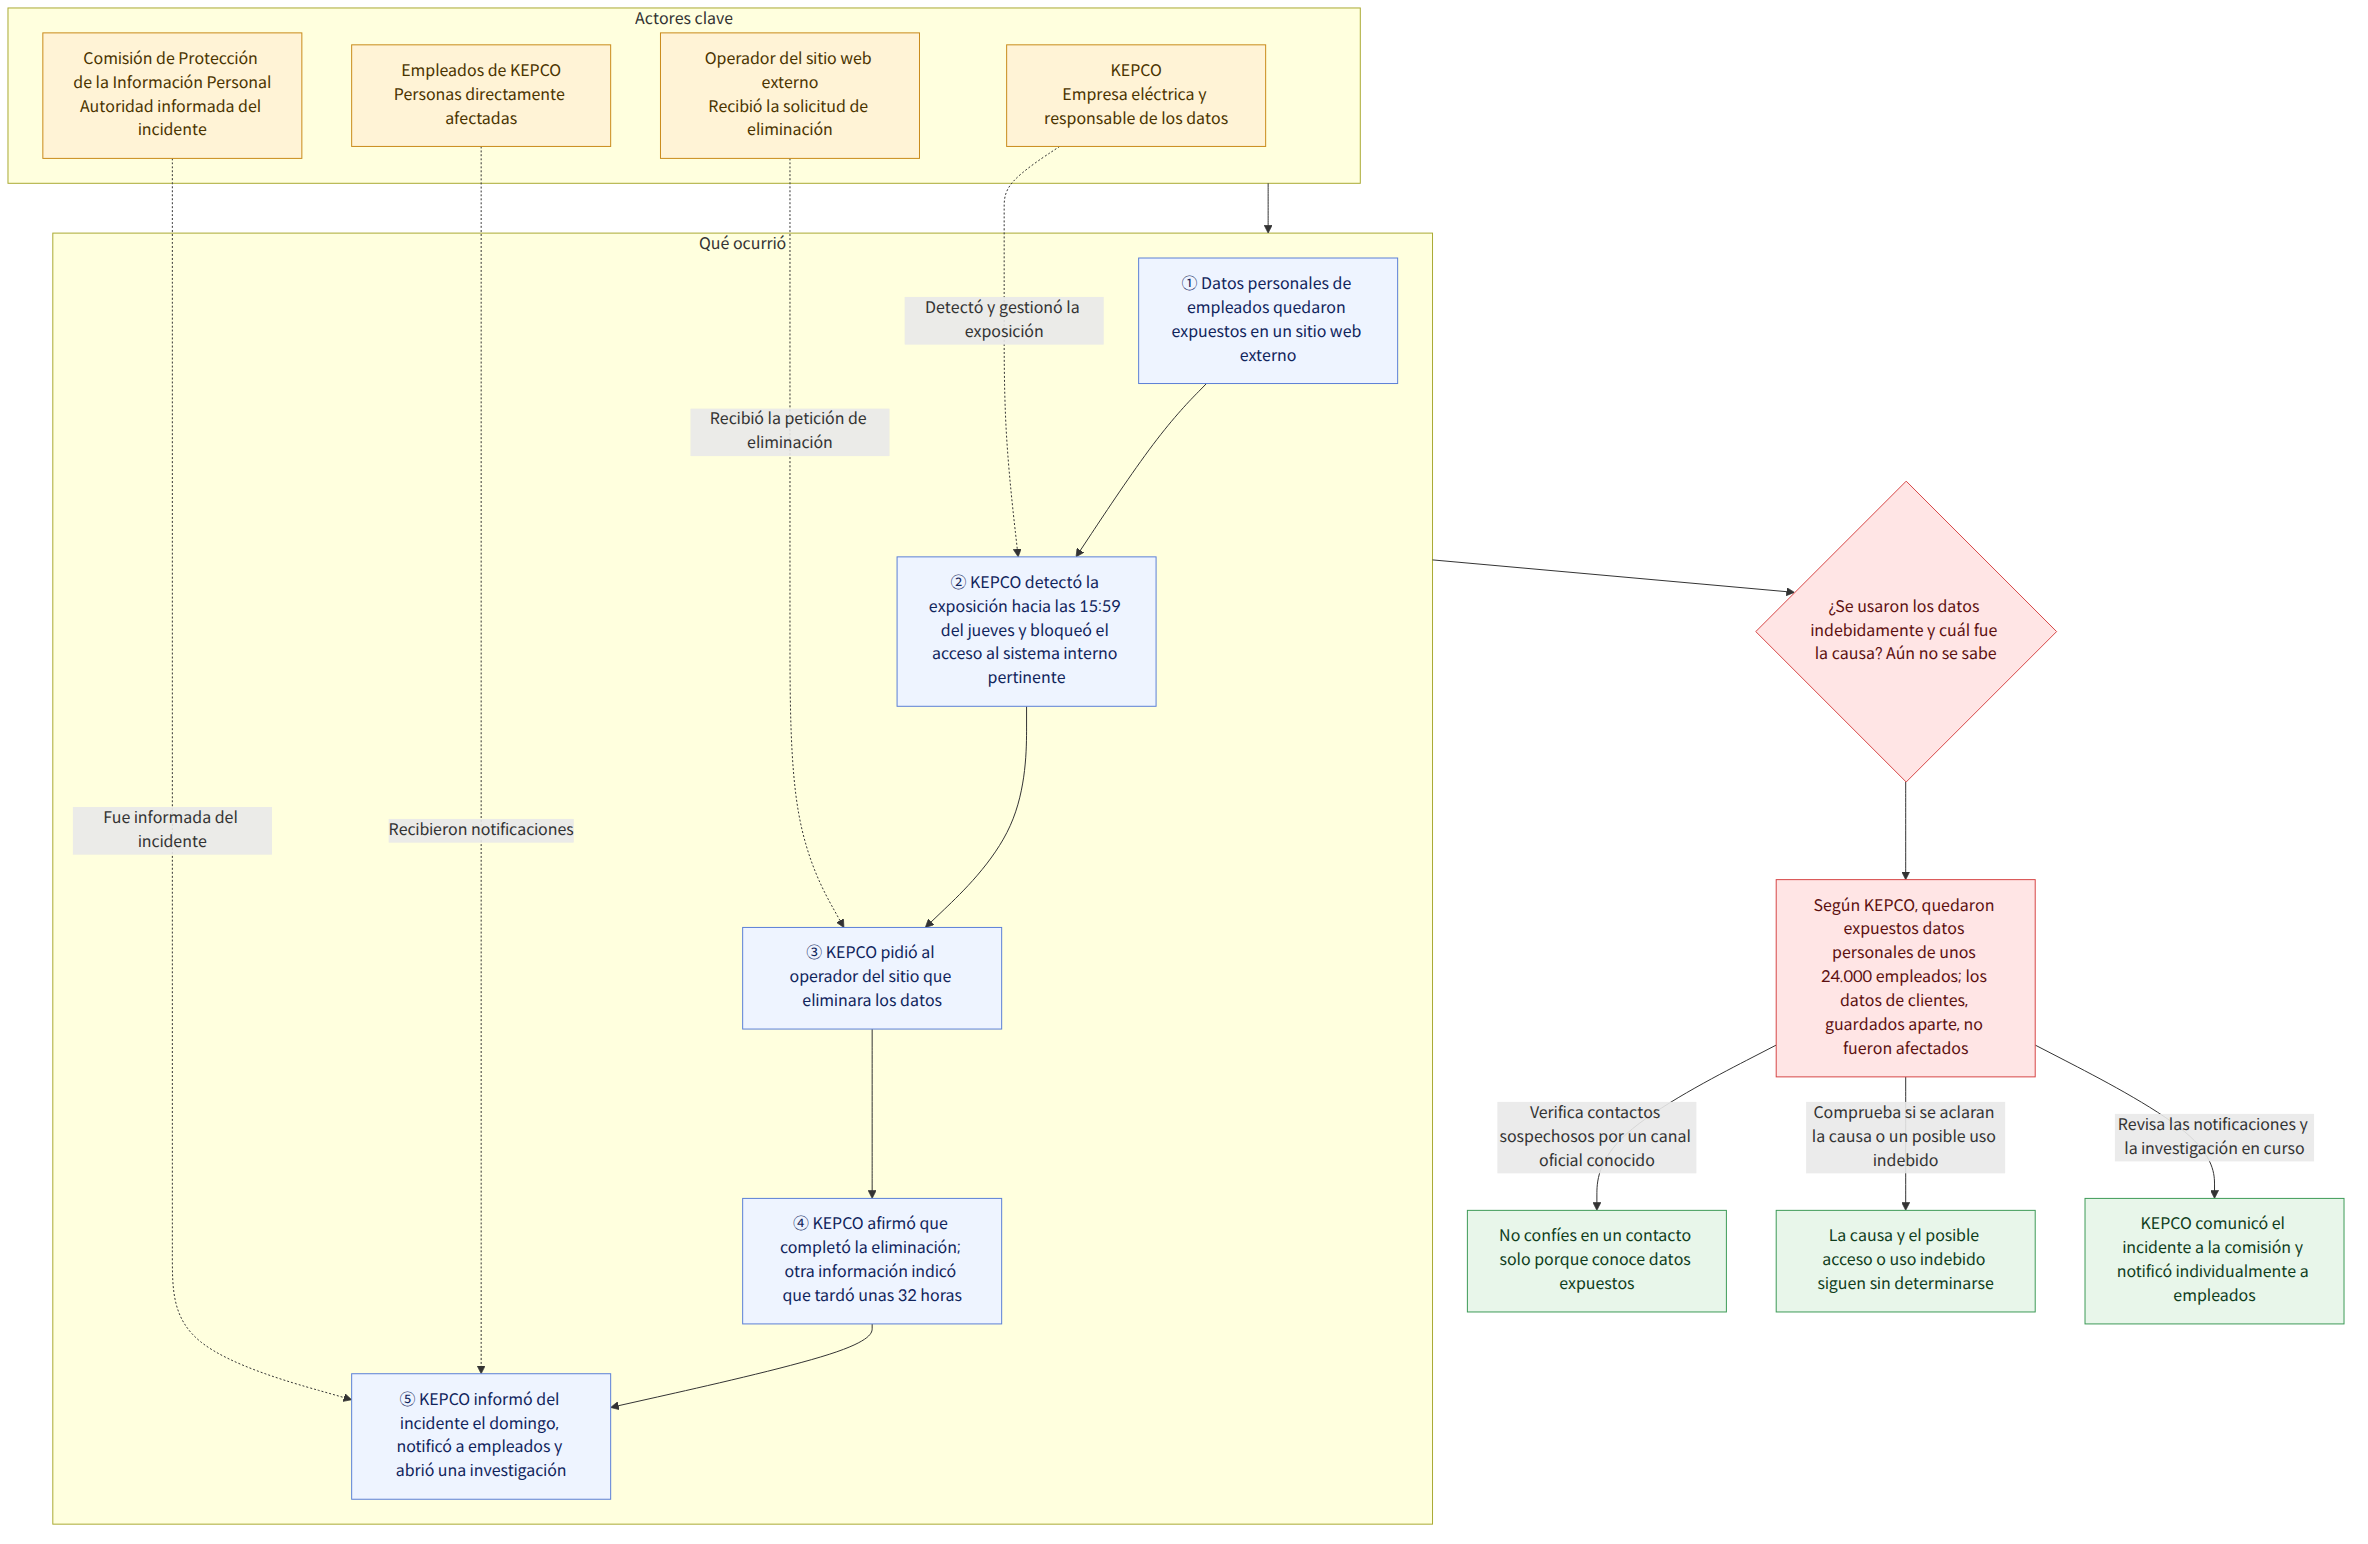
Los datos personales de unos 24.000 empleados de la Corporación de Energía Eléctrica de Corea (한국전력공사), conocida como KEPCO, quedaron expuestos en un sitio web externo. KEPCO informó del incidente el domingo y declaró que detectó la exposición hacia las 15:59 del jueves y notificó a los empleados afectados. Según la empresa, entre los datos expuestos no había información sensible, como los números de registro de residente, ni datos de clientes almacenados en un sistema separado.
Antecedentes y contexto
El aspecto central del incidente es que quedaron expuestos datos de empleados, pero, según KEPCO, los datos de clientes no fueron comprometidos. La empresa afirmó que gestiona los datos de sus clientes en un sistema separado y que estos no se vieron afectados. Por lo tanto, conviene distinguir el alcance del incidente confirmado hasta ahora: los datos personales de empleados, por un lado, y los datos de clientes, por otro.
Sin embargo, las informaciones publicadas difieren sobre qué datos quedaron expuestos. KEPCO declaró que está investigando la causa del incidente, y un representante de la empresa dijo que, al parecer, la filtración no está relacionada con la inteligencia artificial. Como la causa aún no se ha determinado, no es posible atribuir el incidente a una tecnología o modalidad de ataque concreta.
KEPCO afirmó que completó la eliminación después de detectar que los datos de empleados habían quedado expuestos en un sitio web externo. Otra información indicó que, en cuanto tuvo conocimiento de la exposición, la empresa bloqueó el acceso al sistema interno pertinente y pidió al operador del sitio web que eliminara los datos; según esa versión, la eliminación tardó unas 32 horas. El hecho de que los datos permanecieran en el sitio externo durante cierto tiempo después de que se detectara la exposición es un aspecto importante al examinar la respuesta y las circunstancias del incidente.
Qué significa esta noticia
Los afectados directamente son los empleados de KEPCO. Dado que quedaron expuestos datos que pueden servir para identificar a una persona o ponerse en contacto con ella, como su nombre y sus datos de contacto, conviene estar alerta ante posibles mensajes de suplantación o contactos que utilicen la información personal como pretexto, aunque no se haya confirmado ningún uso indebido. Se trata de una explicación de lo que podría ocurrir a partir de los datos expuestos, no de una afirmación de que se hayan producido daños de ese tipo.
Por ejemplo, aunque alguien se ponga en contacto con una persona haciéndose pasar por empleado de KEPCO, es más seguro no dar por sentado que realmente trabaja para la empresa solo porque conoce datos que quedaron expuestos. Si hay dudas sobre la autenticidad del contacto, se puede verificar por un canal oficial conocido previamente. Sin embargo, la información disponible no indica si se han producido casos reales de suplantación o pérdidas económicas.
Según KEPCO, no se ha confirmado una filtración directa de datos de clientes. El hecho de que estos datos estuvieran almacenados en un sistema separado y no se vieran comprometidos es importante para evaluar el alcance del incidente. Por otro lado, que los datos de empleados y clientes estén separados no permite determinar la causa de la exposición de los datos de empleados ni la posibilidad de que vuelva a ocurrir.
KEPCO fue mencionada junto con informaciones recientes sobre sucesivas filtraciones de datos de clientes en importantes entidades financieras, como Hana Bank (하나은행), KB Kookmin Bank (KB국민은행) y Shinhan Bank (신한은행). La sucesión de noticias sobre filtraciones en distintas organizaciones muestra que, además de comprobar si hubo exposición de datos personales, también es necesario examinar qué datos quedaron expuestos y qué medidas se tomaron para eliminarlos y notificar a los afectados una vez detectado el incidente.
Información sobre procedimientos y asistencia relacionados
Según las informaciones publicadas, KEPCO notificó individualmente a los empleados sobre la exposición y les comunicó precauciones para prevenir daños secundarios. También se informó de que la empresa comunicó el incidente a la Comisión de Protección de la Información Personal (개인정보보호위원회) y está investigando las circunstancias de la exposición junto con las instituciones pertinentes. Esto indica que los procedimientos de notificación e investigación están en curso; todavía no se conocen los resultados de la investigación ni la causa concreta.
KEPCO declaró que, si se denuncia un daño producido o que se prevé que pueda producirse, llevará a cabo las investigaciones necesarias y pondrá en marcha procedimientos de reparación, incluida la indemnización por daños y perjuicios. Por ello, los empleados afectados pueden revisar la notificación individual y los procedimientos de denuncia o consulta indicados por KEPCO. Si han sufrido daños o creen que podrían sufrirlos, pueden dejar constancia de lo ocurrido y comunicarlo a través del canal señalado por la empresa. El material disponible no especifica los documentos necesarios para presentar una solicitud ni los plazos de tramitación.
Aspectos que difieren entre las informaciones publicadas
Las informaciones publicadas difieren sobre los tipos de datos expuestos. Una de ellas, que recogía la explicación de KEPCO, mencionó el nombre, el cargo y el número de teléfono; otra enumeró siete categorías: nombre, departamento, número de empleado, número de teléfono móvil, número de teléfono interno, correo electrónico y puesto. Por lo tanto, con las informaciones disponibles no se puede establecer una lista definitiva de los datos afectados.
También difieren las informaciones sobre el momento de la eliminación. Una indicó que el proceso terminó hacia la medianoche del viernes, mientras que otra señaló que los datos se eliminaron a medianoche, al comenzar el día 3, lo que habría supuesto unas 32 horas desde que se detectó la exposición. Ambas sitúan la detección hacia las 15:59 del jueves, pero describen de forma distinta el momento de la eliminación.
Hechos confirmados y cuestiones aún pendientes
Hechos confirmados
- KEPCO afirmó que los datos personales de unos 24.000 empleados quedaron expuestos en un sitio web externo.
- KEPCO afirmó que detectó la exposición hacia las 15:59 del jueves.
- KEPCO afirmó que no se filtraron datos sensibles, como los números de registro de residente, ni los datos de clientes almacenados en un sistema separado.
- KEPCO afirmó que notificó a los empleados afectados y que está investigando la causa exacta del incidente.
Cuestiones aún pendientes
- ¿Cuál fue la causa exacta de que los datos personales quedaran expuestos en un sitio web externo?
- ¿Se ha determinado durante cuánto tiempo se pudo acceder a los datos y si alguien los consultó o utilizó indebidamente?
- ¿Cuál es el número exacto de empleados afectados?
- ¿Cuál es el alcance definitivo de los datos expuestos y cuándo se completó su eliminación?
Qué pueden comprobar los lectores
- Si trabaja en KEPCO, puede revisar el contenido de la notificación individual recibida de la empresa, las indicaciones para prevenir daños secundarios y los canales de denuncia o consulta.
- Si recibe un contacto sospechoso, no confíe en él solo porque la persona conozca un nombre o un número de contacto que quedó expuesto; es más seguro verificar su autenticidad por un canal oficial que ya conozca.
- Si es empleado de KEPCO y ha sufrido daños o teme que puedan producirse, puede consultar el procedimiento indicado por la empresa y seguir la evolución de la investigación y de los procedimientos de reparación anunciados por KEPCO.
Referencias
- Otras coberturas consultadas: hani.co.kr