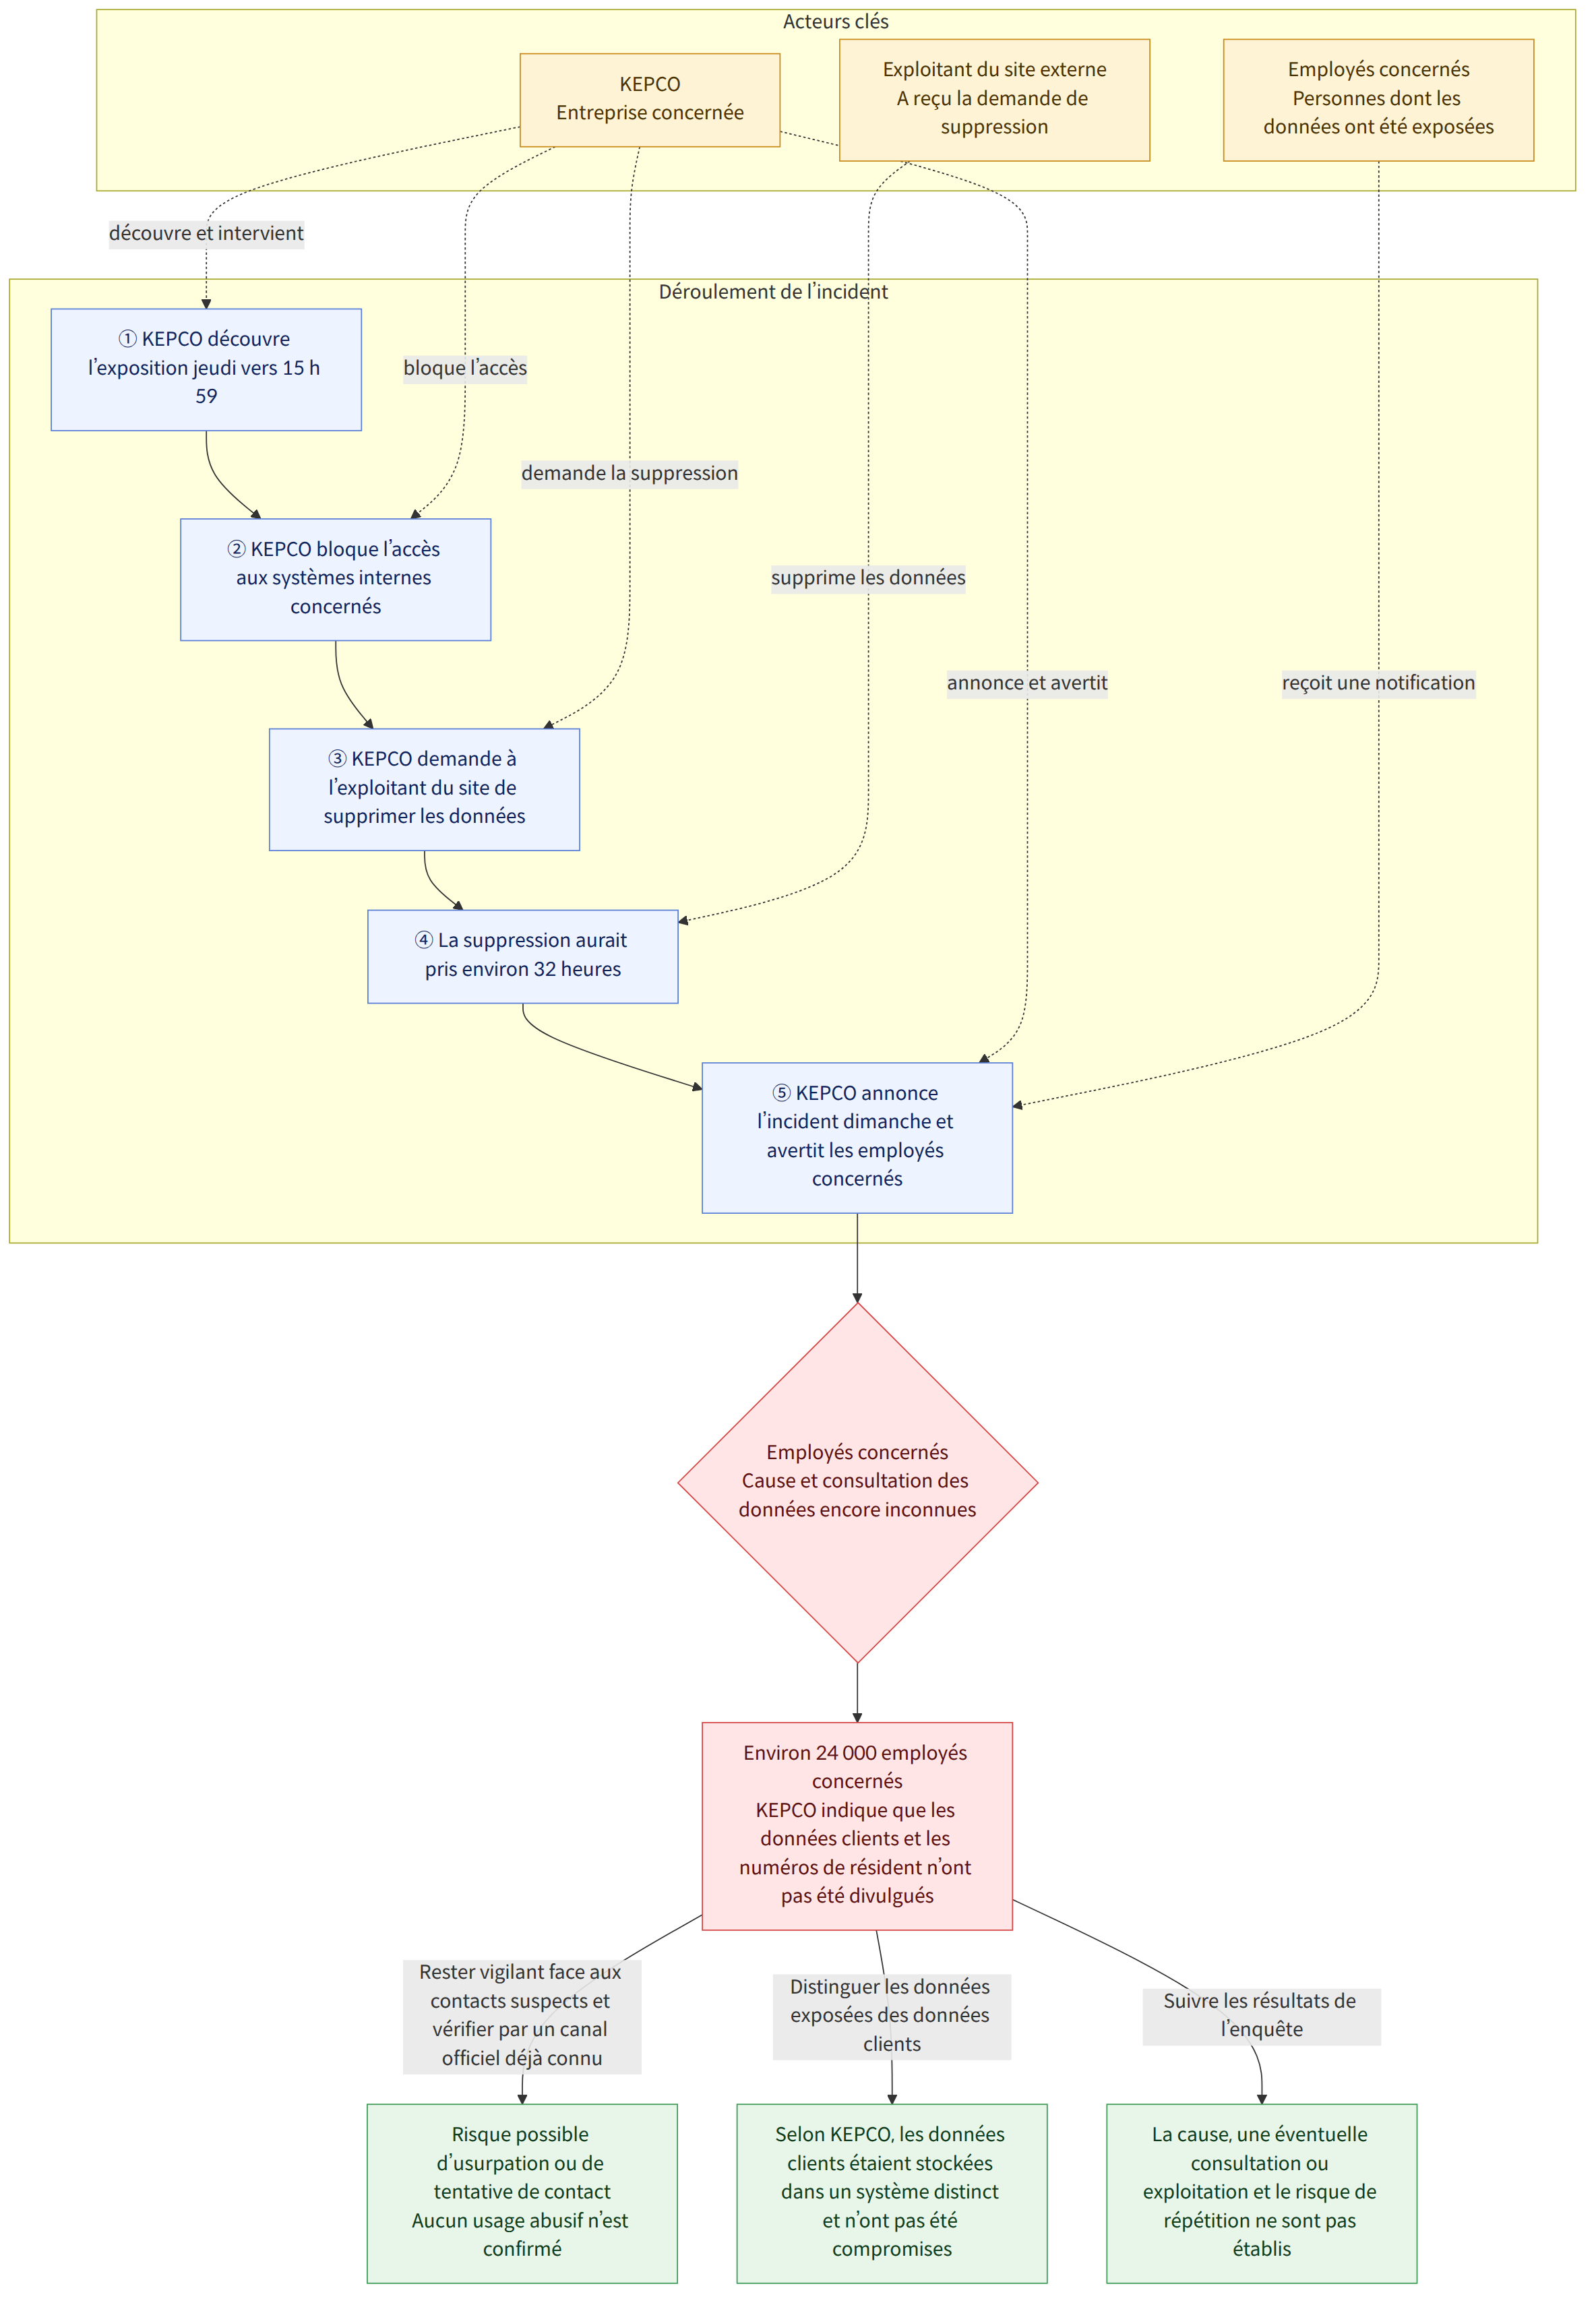
Les données personnelles d’environ 24 000 employés de la Compagnie d’électricité de Corée (한국전력공사, 한전 ; KEPCO) ont été exposées sur un site web externe. KEPCO a annoncé l’incident dimanche, précisant avoir découvert l’exposition vers 15 h 59 jeudi et avoir averti les employés concernés. Selon l’entreprise, les informations sensibles comme les numéros d’enregistrement de résident, ainsi que les données des clients stockées dans un système distinct, ne figuraient pas parmi les informations divulguées.
Contexte
L’essentiel de cet incident est que des données d’employés ont été exposées à l’extérieur, mais que les données des clients n’ont pas été compromises, selon KEPCO. L’entreprise a indiqué que les données des clients étaient gérées dans un système distinct et n’avaient pas été compromises. Il convient donc de distinguer, dans le périmètre actuellement établi de l’incident, les données personnelles des employés de celles des clients.
Les informations publiées sur les types de données exposées divergent toutefois. KEPCO a déclaré chercher à établir la cause de l’incident, et un responsable de l’entreprise a estimé que cette fuite ne semblait pas liée à l’intelligence artificielle. La cause n’ayant pas été déterminée, il est difficile d’attribuer l’incident à une technologie ou à un mode d’attaque précis.
KEPCO a déclaré avoir terminé la suppression après avoir découvert que les données des employés étaient exposées sur un site web externe. D’autres articles ont indiqué que l’entreprise avait immédiatement bloqué l’accès aux systèmes internes concernés après avoir constaté l’exposition, puis demandé à l’exploitant du site de supprimer les données ; leur suppression aurait pris environ 32 heures. Le fait que les informations soient restées sur le site externe pendant un certain temps après la découverte de l’exposition est un élément important pour comprendre les mesures prises et le déroulement des faits.
Ce que cette information signifie
Les personnes directement concernées sont les employés de KEPCO. Puisque les informations exposées, comme les noms et les coordonnées, peuvent servir à identifier une personne ou à la contacter, il est utile de rester vigilant face aux messages usurpant une identité ou aux tentatives d’approche exploitant des données personnelles, même si aucun usage abusif n’a été confirmé. Il s’agit d’une explication des risques possibles au vu des catégories de données exposées, et non de l’affirmation que de tels préjudices se sont produits.
Par exemple, même en cas de contact provenant d’une personne se présentant comme un employé de KEPCO, il est plus prudent de ne pas conclure, sur la seule base des informations exposées, qu’il s’agit bien d’un représentant de l’entreprise. En cas de doute sur l’authenticité du contact, il est possible de vérifier en utilisant un canal officiel dont on dispose déjà. Les informations actuellement disponibles ne permettent toutefois pas de savoir si une usurpation d’identité ou un préjudice financier s’est effectivement produit.
Selon KEPCO, aucune fuite directe de données concernant les clients n’a été constatée. Le fait que les données des clients aient été stockées dans un système distinct et n’aient pas été compromises est important pour évaluer le périmètre de cet incident. En revanche, la séparation entre les données des employés et celles des clients ne permet pas, à elle seule, de connaître la cause de l’exposition des données des employés ni le risque qu’elle se reproduise.
KEPCO a été mentionnée dans des articles évoquant également des fuites récentes de données de clients dans de grands établissements financiers, comme Hana Bank (하나은행), KB Kookmin Bank (KB국민은행) et Shinhan Bank (신한은행). Alors que les nouvelles de fuites de données concernant plusieurs organisations se succèdent, il importe d’examiner non seulement si des données personnelles ont été exposées, mais aussi quelles catégories de données l’ont été et quelles mesures de suppression et de notification ont été prises après la découverte de l’incident.
Dispositifs et informations d’assistance
Selon des articles, KEPCO a informé individuellement les employés de l’exposition et leur a également communiqué des consignes visant à prévenir les préjudices secondaires. L’entreprise aurait aussi signalé l’incident à la Commission de protection des informations personnelles (개인정보보호위원회) et enquêterait sur les circonstances de l’exposition avec les organismes concernés. Ces informations indiquent que les procédures de notification et d’enquête sont en cours ; les conclusions de l’enquête et la cause précise n’ont pas encore été établies.
KEPCO a déclaré qu’en cas de préjudice avéré ou de signalement d’un préjudice redouté, elle mènerait les enquêtes nécessaires et engagerait des procédures de réparation, notamment d’indemnisation. Les employés concernés peuvent donc consulter le contenu de la notification individuelle et les procédures de signalement et de demande d’informations indiquées par KEPCO. S’ils ont subi un préjudice ou pensent qu’un préjudice est à craindre, ils peuvent en consigner les éléments et les signaler par le canal indiqué par l’entreprise. Les documents précis à fournir et les délais de traitement ne figurent pas dans les informations disponibles.
Divergences entre les articles
Les catégories de données exposées diffèrent selon les articles. Un article rapportant les explications de KEPCO mentionne le nom, le grade et le numéro de téléphone ; un autre évoque sept catégories : nom, service, numéro d’employé, numéro de téléphone portable, numéro de téléphone interne, adresse e-mail et fonction. Il est donc difficile, sur la seule base des articles disponibles, de déterminer définitivement l’étendue des données exposées pour chaque catégorie.
Les articles divergent également sur le moment de la suppression. L’un indique que les opérations de suppression ont été achevées vers minuit vendredi ; un autre rapporte que les données ont été supprimées à minuit, au passage au 3, soit environ 32 heures après la découverte de l’exposition. Les deux articles situent la découverte vers 15 h 59 jeudi, mais ne donnent pas la même indication sur le moment de la suppression.
Ce qui est établi et ce qui reste inconnu
Faits établis
- KEPCO a déclaré que les données personnelles d’environ 24 000 employés avaient été exposées sur un site web externe.
- KEPCO a déclaré avoir découvert l’exposition vers 15 h 59 jeudi.
- KEPCO a déclaré que les informations sensibles, comme les numéros d’enregistrement de résident, et les données des clients stockées dans un système distinct n’avaient pas été divulguées.
- KEPCO a déclaré avoir averti les employés concernés et chercher à établir la cause exacte de l’incident.
Ce qui reste inconnu
- Quelle est la cause exacte de l’exposition des données personnelles sur un site web externe ?
- La durée pendant laquelle les données ont été accessibles et leur éventuelle consultation ou exploitation ont-elles été établies ?
- Combien d’employés ont exactement été concernés ?
- Quelles sont les catégories de données finalement retenues et la date à laquelle leur suppression a été achevée ?
Points à vérifier
- Les employés de KEPCO peuvent consulter le contenu de la notification individuelle reçue de l’entreprise, les consignes de prévention des préjudices secondaires et les canaux de signalement et de demande d’informations.
- En cas de contact suspect, il est plus prudent de ne pas accorder sa confiance au seul motif que l’interlocuteur connaît un nom ou un numéro exposé, et de vérifier son identité par un canal officiel déjà connu.
- Les employés ayant subi un préjudice ou craignant d’en subir un peuvent consulter la procédure indiquée par KEPCO et suivre l’avancement de l’enquête et des démarches de réparation annoncées par l’entreprise.
Références
- Autres articles consultés: hani.co.kr