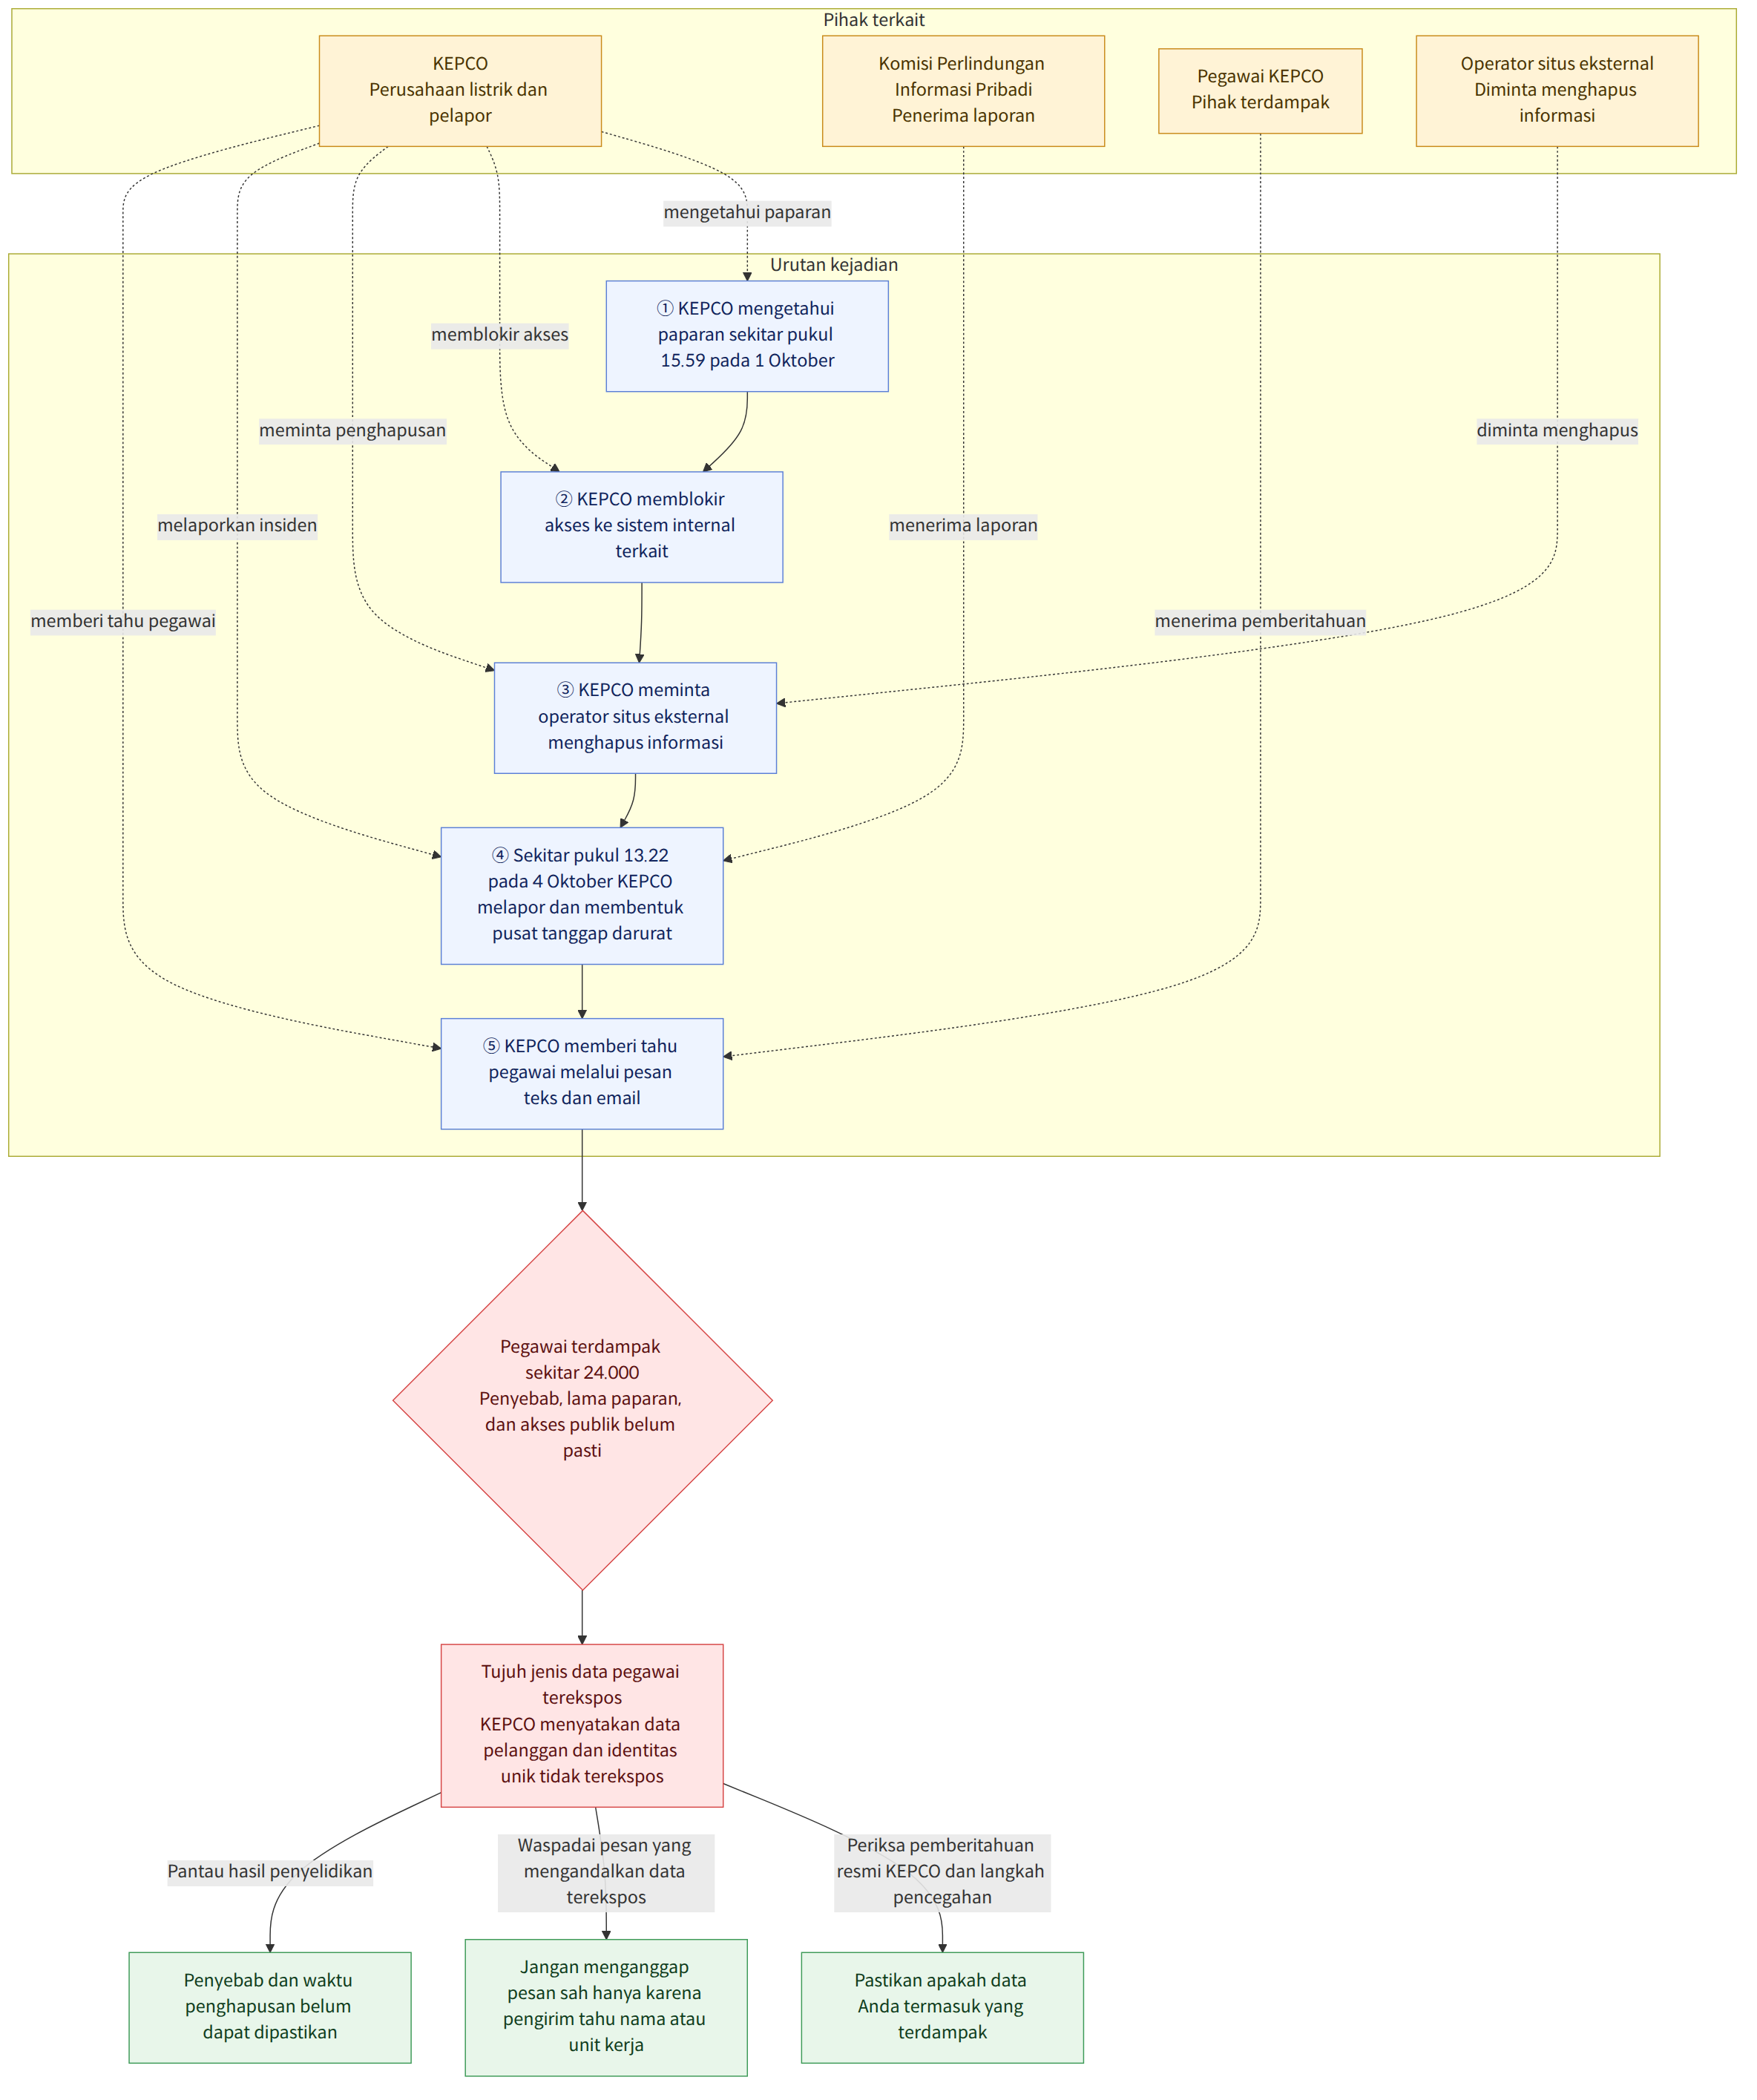
Data pribadi sekitar 24.000 pegawai Perusahaan Listrik Korea (한국전력공사; KEPCO) dilaporkan terekspos di situs eksternal. Menurut keterangan KEPCO yang diberitakan, informasi yang terekspos mencakup tujuh jenis data: nama, unit kerja, nomor pegawai, nomor telepon seluler, nomor telepon kantor, alamat email, dan jabatan. KEPCO menjelaskan bahwa data pelanggan dan informasi identifikasi unik (고유식별정보; informasi yang dapat mengidentifikasi seseorang secara unik), seperti nomor registrasi penduduk, serta informasi sensitif tidak terekspos.
Latar belakang dan konteks
KEPCO dilaporkan mengetahui paparan tersebut sekitar pukul 15.59 pada 1 Oktober. Perusahaan itu menjelaskan bahwa akses ke sistem internal yang terkait dengan data pribadi pegawai telah diblokir, dan pihaknya meminta operator situs eksternal untuk menghapus informasi tersebut.
Menurut laporan, sekitar pukul 13.22 pada 4 Oktober, KEPCO melaporkan fakta terkait kepada Komisi Perlindungan Informasi Pribadi (개인정보보호위원회) dan membentuk pusat situasi tanggap darurat terpadu untuk menyelidiki kronologi insiden bersama lembaga terkait. Perusahaan itu juga dikabarkan telah memberi tahu para pegawai secara individual melalui pesan teks dan email mengenai insiden serta kronologinya, sekaligus menyampaikan langkah-langkah pencegahan agar tidak terjadi dampak lanjutan.
Arti berita ini
KEPCO menjelaskan bahwa informasi yang diketahui terekspos kali ini bukan informasi bersensitivitas tinggi seperti nomor registrasi penduduk. Namun, perlu dicermati bahwa nama, unit kerja, nomor pegawai, informasi kontak, alamat email, dan jabatan terekspos secara bersamaan. Jika digabungkan, informasi tersebut dapat memungkinkan seseorang mengidentifikasi pegawai tertentu atau mencoba menghubunginya seolah-olah memiliki hubungan kerja yang sebenarnya. Meski demikian, laporan yang tersedia tidak menyebutkan bahwa dampak lanjutan semacam itu benar-benar telah terjadi.
Sebagai contoh, jika seorang pegawai menerima pesan dari seseorang yang mengaku sebagai pihak perusahaan, mungkin lebih aman untuk tidak menganggap bahwa pesan itu sah hanya karena pengirim mengetahui nama atau unit kerjanya. Ini adalah penafsiran preventif berdasarkan jenis informasi yang terekspos, bukan berarti kasus penyamaran telah terkonfirmasi.
Menurut KEPCO, data pelanggan disimpan dalam sistem terpisah sehingga tidak terekspos. Karena itu, sasaran langsung insiden yang diberitakan adalah data pegawai; jangan menyimpulkan secara berlebihan bahwa data pelanggan juga bocor.
Perbedaan di antara laporan
Waktu penghapusan informasi dari situs berbeda-beda dalam sejumlah laporan. Satu laporan menyebut informasi dihapus sekitar tengah malam menjelang 3 Oktober, sekitar 32 jam setelah KEPCO mengetahui paparan tersebut. Namun, laporan lain menyatakan penghapusan telah selesai sekitar tengah malam pada hari Jumat. Karena itu, waktu dan durasi penghapusan tidak dapat dipastikan hanya dengan satu keterangan.
Ada pula perbedaan dalam penyebutan penyebab insiden. Judul salah satu laporan menyebutnya sebagai “kebocoran akibat peretasan”, tetapi isi laporannya mengatakan bahwa kronologi pasti paparan masih diselidiki. Laporan lain menyebut seorang pejabat KEPCO mengatakan bahwa penyebabnya sedang diperiksa dan tampaknya tidak terkait dengan kecerdasan buatan. Berdasarkan bukti yang tersedia saat ini, penyebab kebocoran belum dapat dipastikan.
Fakta yang terkonfirmasi dan hal yang belum diketahui
Fakta yang terkonfirmasi
- Jumlah pegawai terdampak yang diberitakan sekitar 24.000 orang.
- Tujuh jenis data dilaporkan terekspos: nama, unit kerja, nomor pegawai, nomor telepon seluler, nomor telepon kantor, alamat email, dan jabatan.
- KEPCO menjelaskan bahwa pihaknya memblokir akses ke sistem internal dan meminta operator situs eksternal menghapus informasi tersebut.
- KEPCO dilaporkan telah memberi tahu para pegawai tentang insiden melalui pesan teks dan email, serta melaporkan fakta terkait kepada Komisi Perlindungan Informasi Pribadi.
Hal yang belum diketahui
- Bagaimana persisnya informasi itu diunggah ke situs eksternal, dan apa penyebabnya?
- Berapa lama tepatnya informasi tersebut tersedia untuk publik, dan apakah ada orang yang benar-benar melihat atau mengunduhnya?
- Apa saja langkah pencegahan spesifik yang disampaikan kepada pegawai terdampak, dan apakah benar terjadi dampak lanjutan?
Hal yang dapat diperiksa pembaca
- Jika Anda pegawai KEPCO, periksa pemberitahuan resmi dari perusahaan untuk mengetahui apakah informasi Anda termasuk yang terdampak, serta jenis data apa yang disebutkan dan langkah pencegahan apa yang disarankan.
- Waspadai pesan yang meminta Anda untuk percaya hanya dengan berlandaskan informasi terekspos seperti nama atau unit kerja. Memeriksa identitas pengirim melalui prosedur verifikasi resmi yang tercantum dalam pemberitahuan perusahaan dapat membantu.
Referensi
- Liputan lain yang dirujuk: hani.co.kr
- Liputan lain yang dirujuk: koreatimes.co.kr