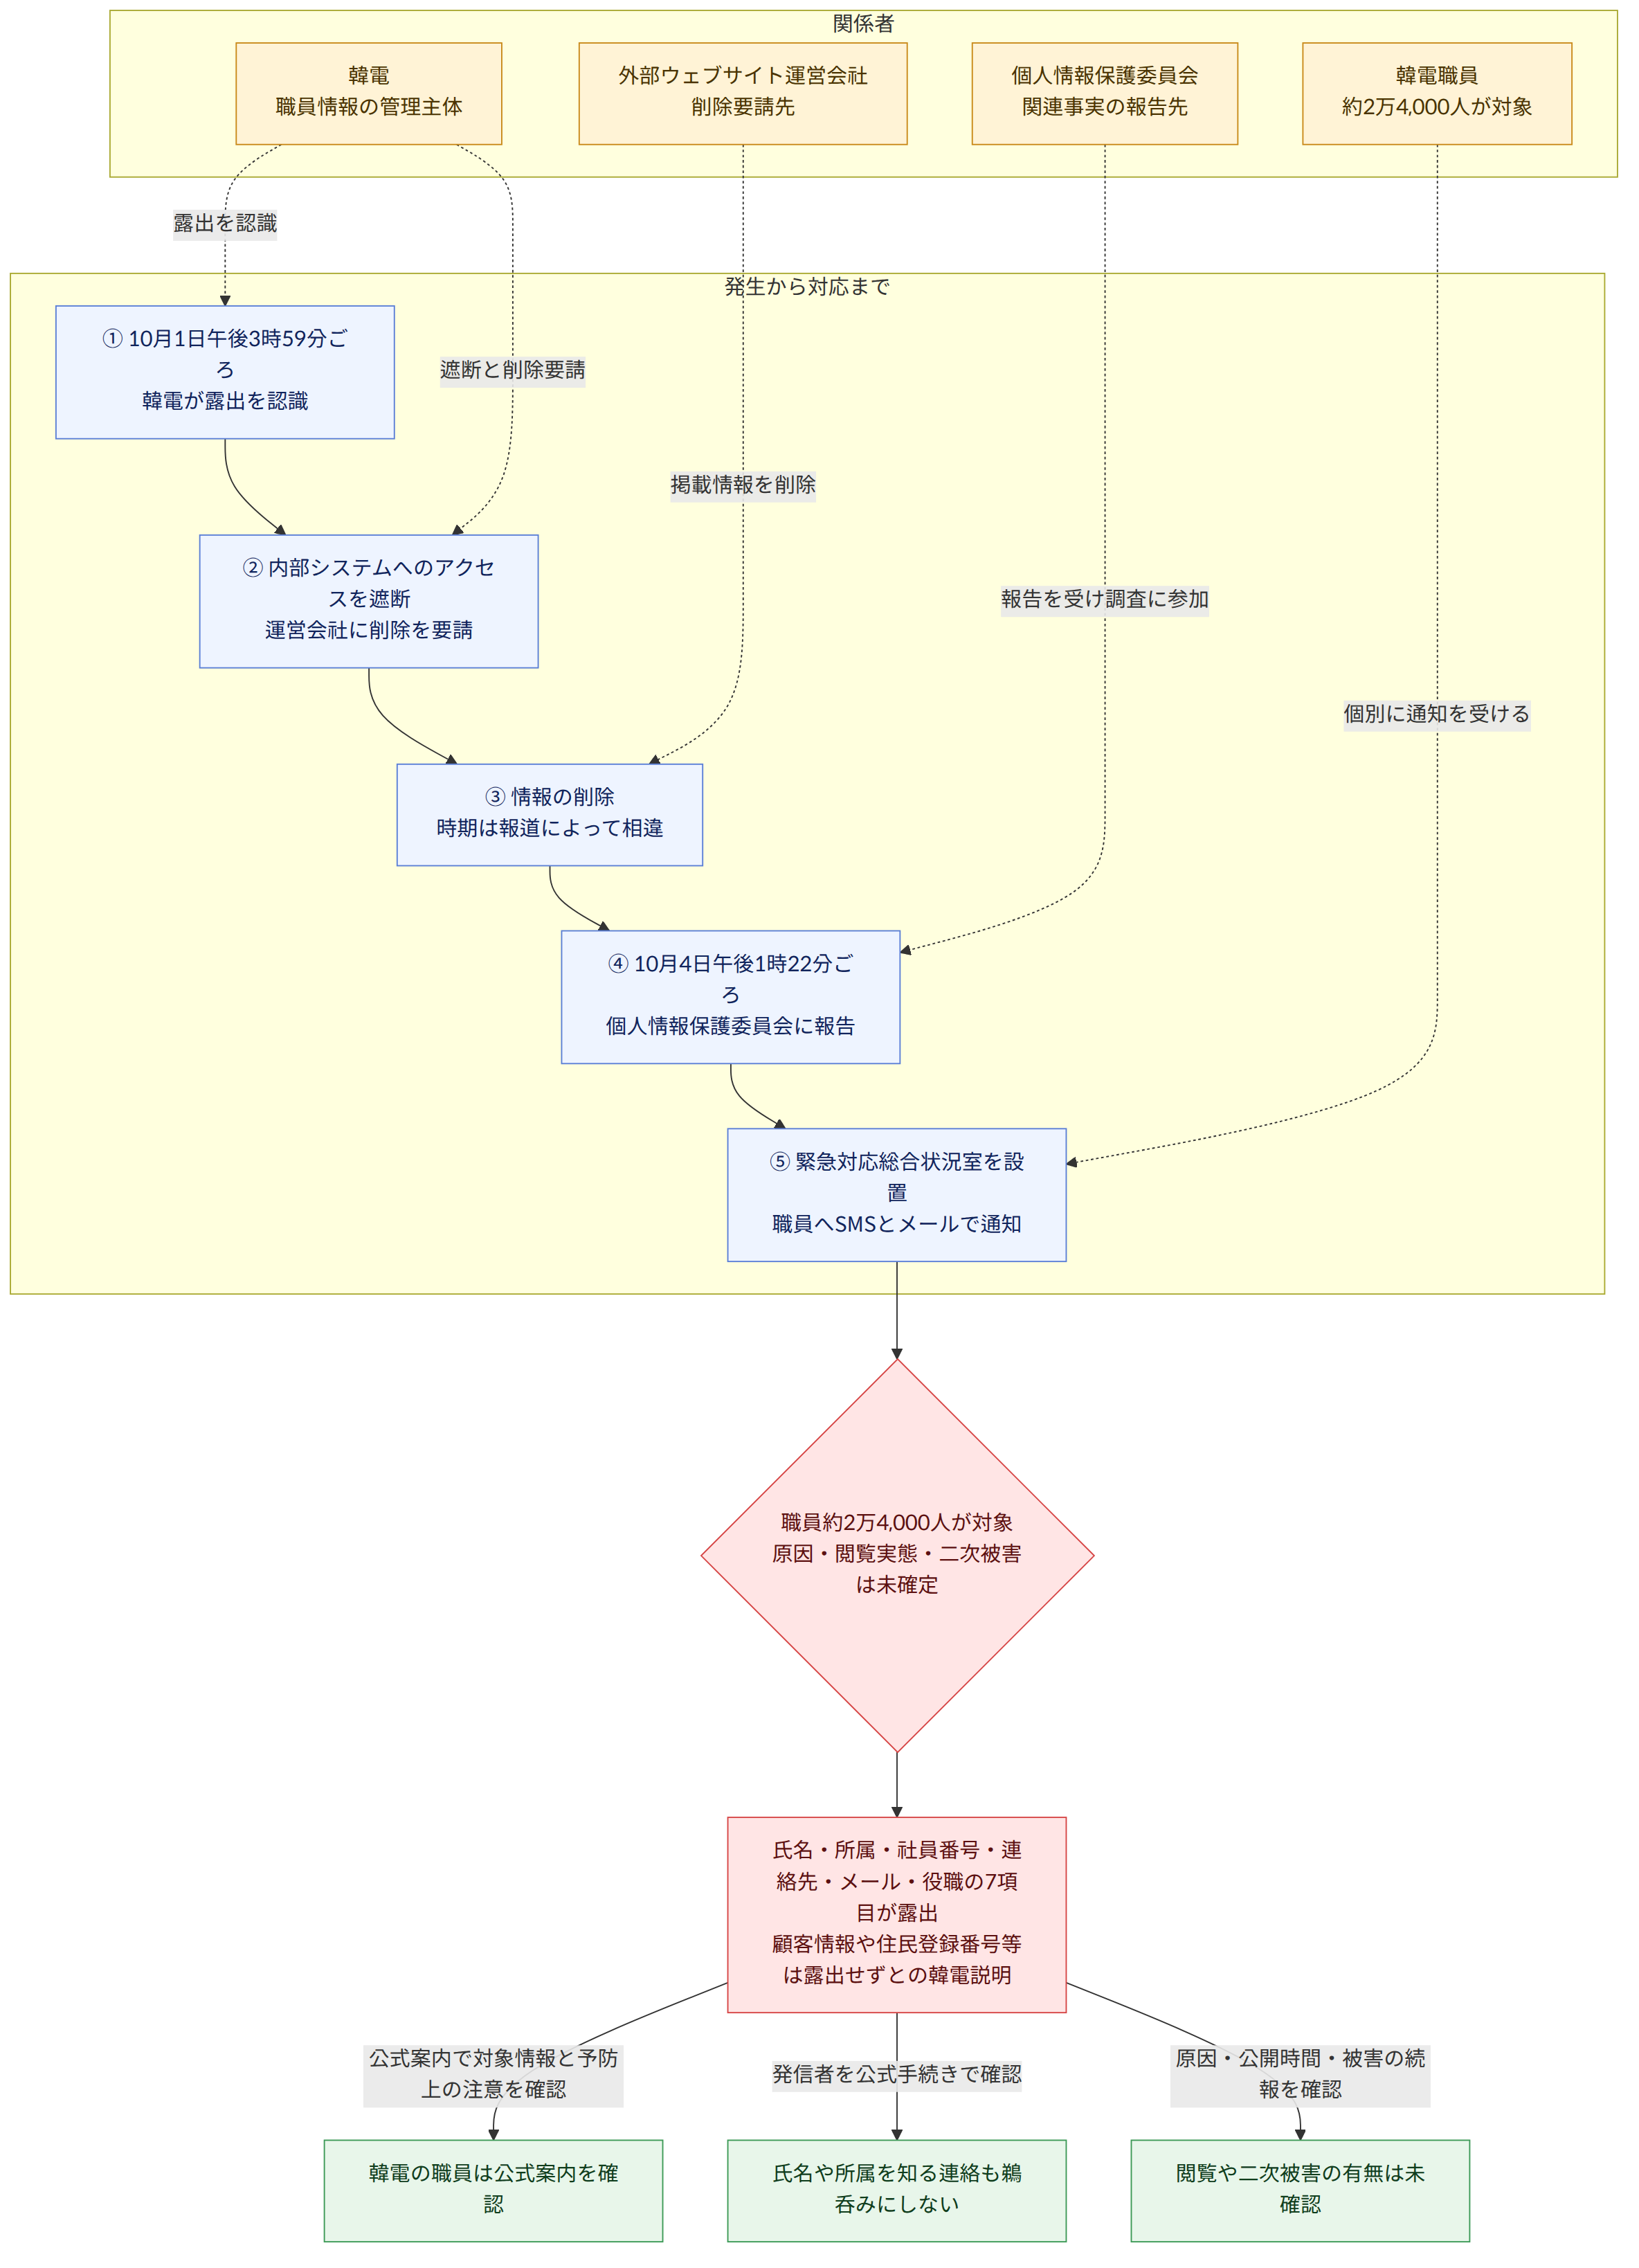
韓国電力公社の職員約2万4,000人の個人情報が外部のウェブサイトに露出したとの報道があった。報道された韓電の説明によると、露出した情報は氏名・所属・社員番号・携帯電話番号・社内電話番号・メールアドレス・役職の7項目。韓電は、顧客情報や住民登録番号のような固有識別情報(個人を一意に識別する情報)、機微情報は露出していないと説明した。
背景と経緯
韓電が情報の露出を認識したのは、10月1日午後3時59分ごろと伝えられている。韓電は、職員の個人情報に関する内部システムへのアクセスを遮断し、外部ウェブサイトの運営会社に情報の削除を要請したと説明した。
報道によると、韓電は10月4日午後1時22分ごろ、個人情報保護委員会(개인정보보호위원회)に関連事実を報告し、関係機関とともに経緯を調査するため、緊急対応総合状況室を設置した。職員には、事故の事実と経緯を個別にSMSとメールで通知し、二次被害を防ぐための注意事項を案内したという。
このニュースが意味すること
今回明らかになった情報は、住民登録番号のような機微性の高い情報ではないというのが韓電の説明だが、氏名や所属、社員番号、連絡先、メールアドレス、役職が一緒に露出した点は確認が必要だ。これらの情報が組み合わされると、誰かが職員を特定したり、実際に職場関係者であるかのように連絡を試みたりする可能性がある。ただし、こうした二次被害が実際に発生したという内容は、提示された報道にはない。
たとえば、職員が会社関係者を装った連絡を受けた場合、発信者が氏名や所属を知っているというだけで、正当な連絡だと判断しないほうが安全な場合がある。これは露出した情報の種類をもとにした予防的な見方であり、なりすまし被害が確認されたという意味ではない。
顧客情報は別のシステムに保存されているため露出していないというのが韓電の説明だ。したがって、報道された事故の直接の対象は職員情報であり、顧客情報まで流出したと解釈すべきではない。
報道によって異なる点
情報がウェブサイトから削除された時期は、報道によって異なる。ある報道は、10月3日に日付が変わるころに削除され、認識から約32時間かかったと伝えた一方、別の報道は、金曜日の午前0時ごろに削除が完了したと報じた。そのため、削除時期や所要時間を一つに断定するのは難しい。
事件の原因に関する表現にも違いがある。ある報道の見出しは「ハッキングによる流出」としたが、本文では正確な露出の経緯を調査中と伝えた。別の報道には、韓電関係者が原因を確認しており、人工知能とは無関係とみられると述べたとの内容がある。現在の根拠だけでは、流出の原因を確定できない。
確認された事実と、まだ分からないこと
確認された事実
- 報道された被害規模は、職員約2万4,000人。
- 氏名・所属・社員番号・携帯電話番号・社内電話番号・メールアドレス・役職の7項目が露出したと伝えられている。
- 韓電は内部システムへのアクセスを遮断し、外部ウェブサイトの運営会社に削除を要請したと説明した。
- 韓電は職員にSMSとメールで事故を知らせ、個人情報保護委員会に関連事実を報告したと報じられている。
まだ分からないこと
- 外部ウェブサイトに情報が掲載された具体的な経緯と原因は何か。
- 情報が外部に公開されていた正確な時間と、実際に情報を閲覧またはダウンロードした人がいるか。
- 被害を受けた職員に案内された具体的な予防措置の内容と、二次被害が実際に発生したかどうか。
読者が確認すること
- 韓電の職員であれば、会社から届いた公式案内を確認し、自分の情報が対象に含まれるか、案内された項目や予防上の注意事項は何かを確認できる。
- 露出した情報である氏名や所属などを根拠に信用を求める連絡には注意し、会社の案内に記載された公式の確認手続きを通じて発信者を確認するとよい。
参考資料
- あわせて参照した報道: hani.co.kr
- あわせて参照した報道: koreatimes.co.kr