Segundo notícias, dados pessoais de cerca de 24 mil funcionários da Corporação de Energia Elétrica da Coreia (한국전력공사, 한전) foram expostos em um site externo. De acordo com as explicações da empresa divulgadas pela imprensa, os dados expostos incluíam sete itens: nome, departamento, número de identificação funcional, número de celular, telefone interno, e-mail e cargo. A empresa afirmou que dados de clientes e informações de identificação pessoal únicas — dados que identificam uma pessoa de forma exclusiva —, como o número de registro de residente, e dados sensíveis não foram expostos.
Contexto
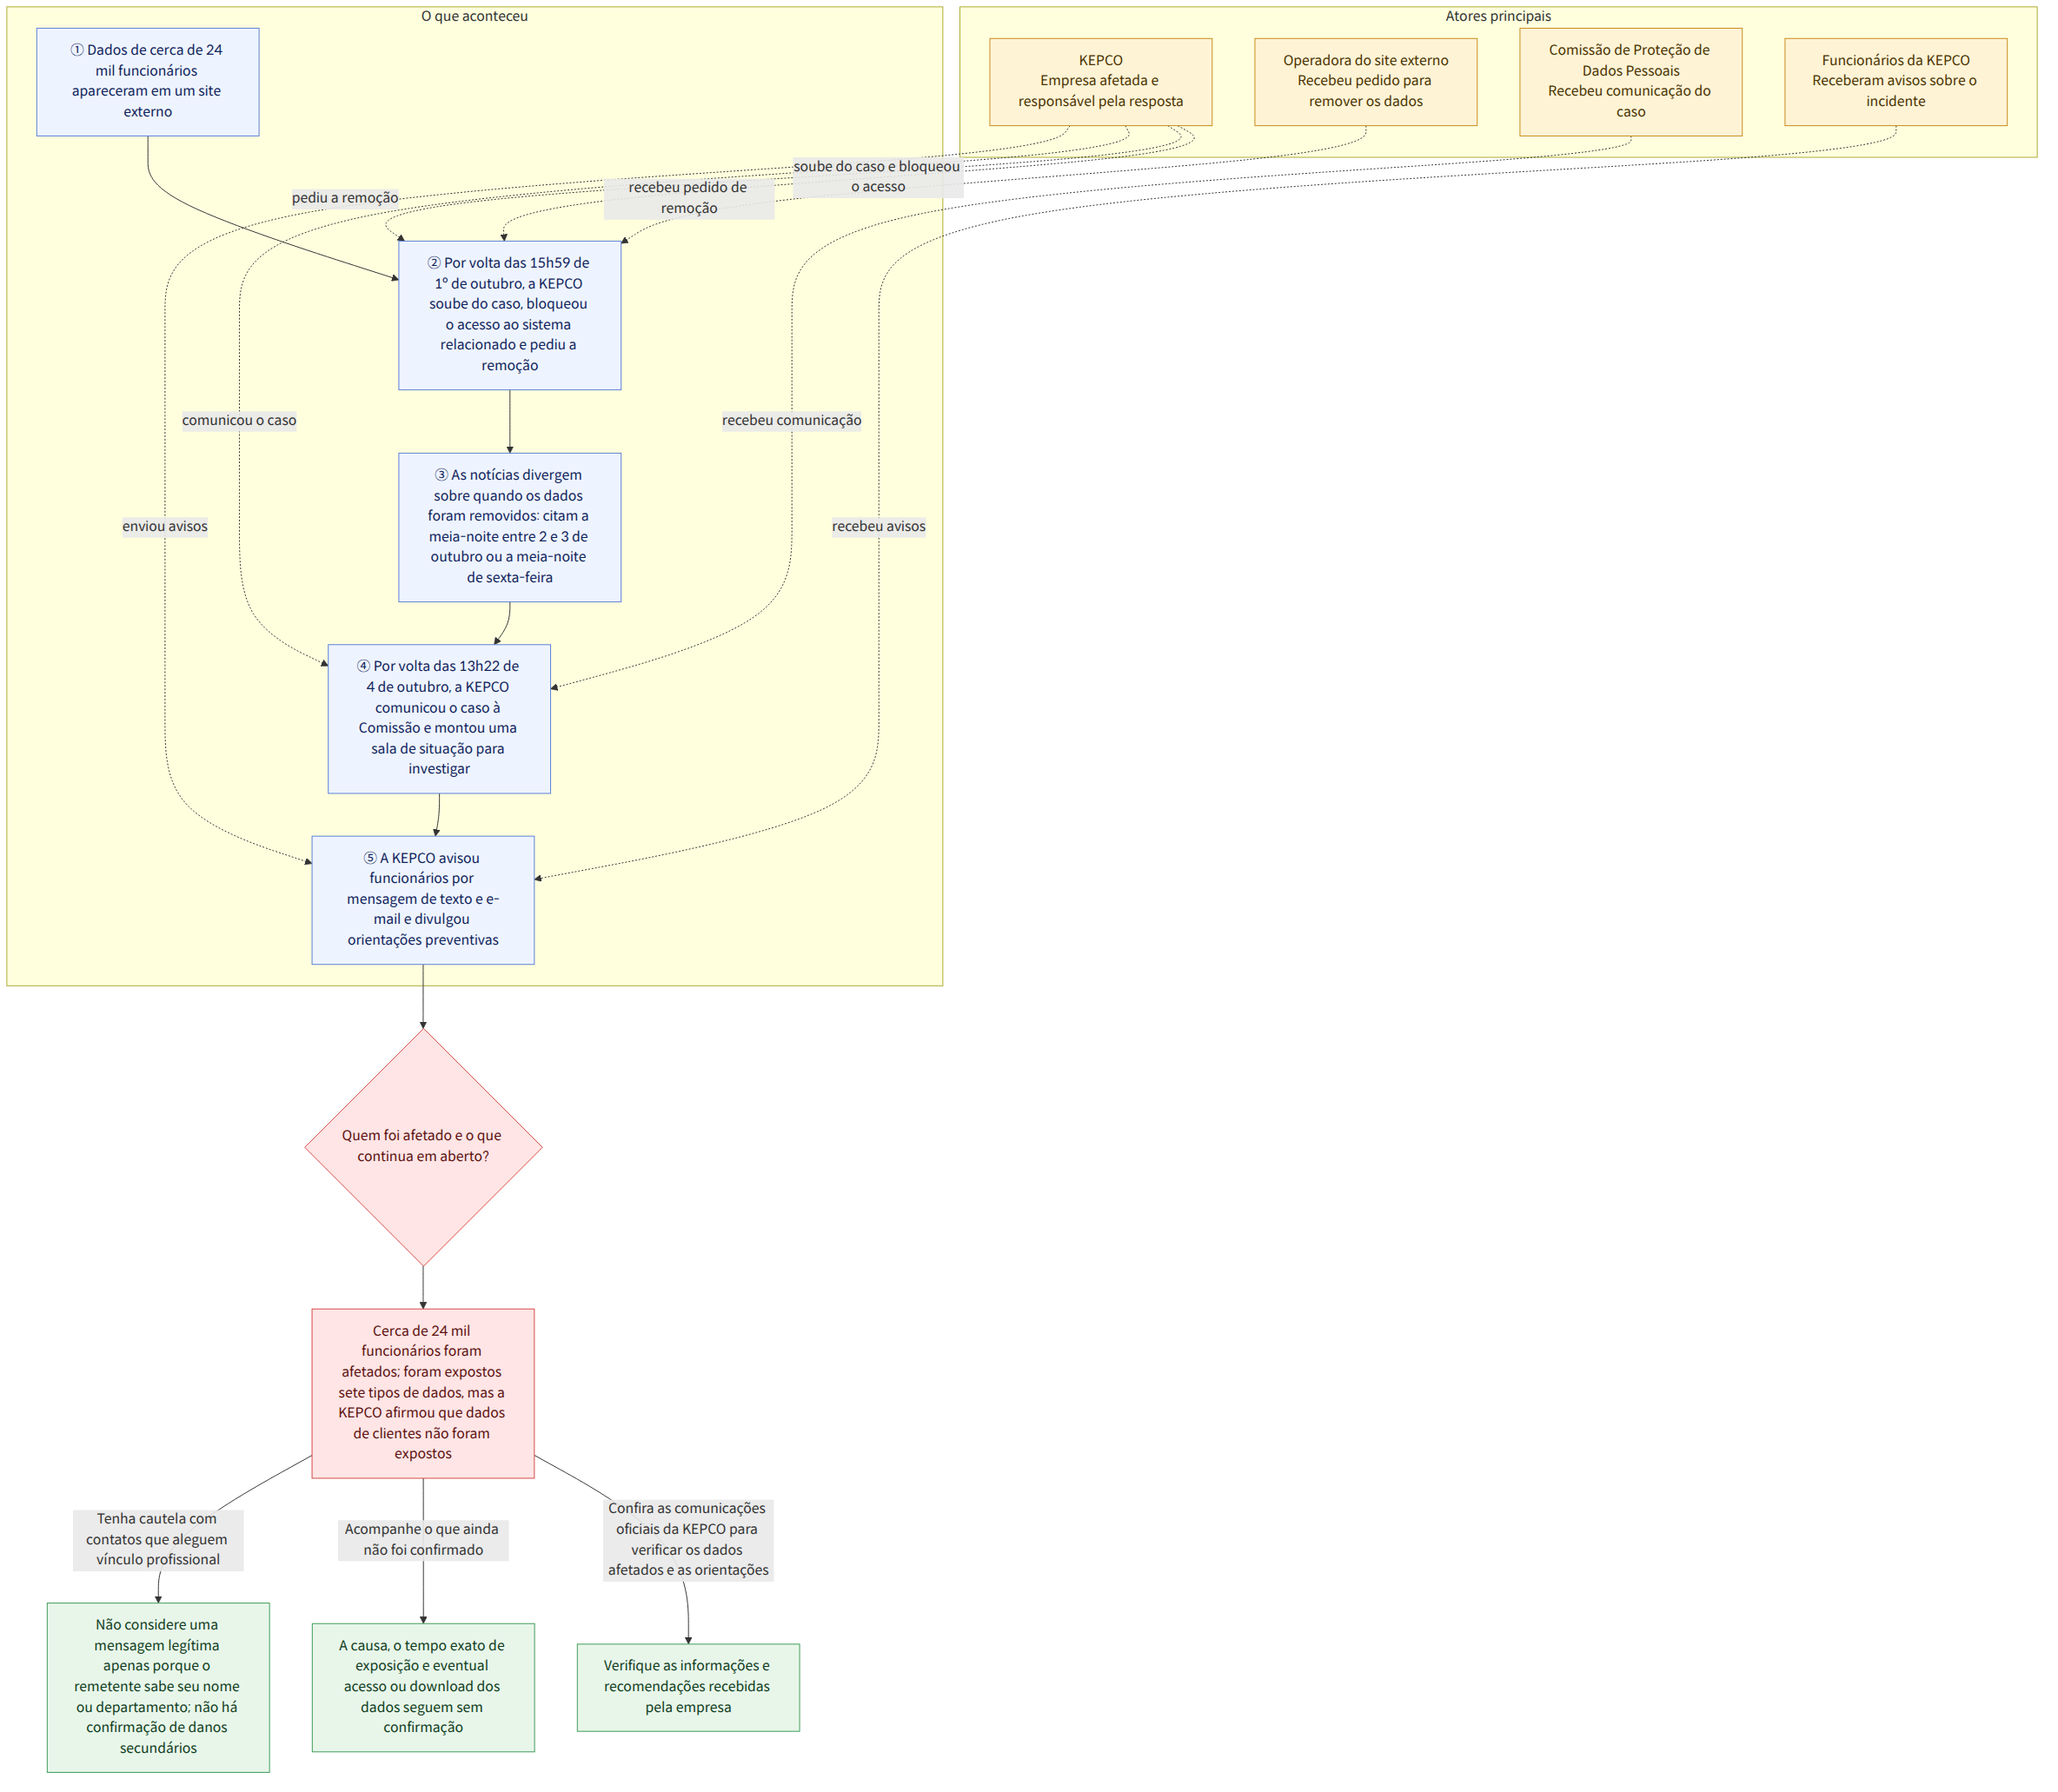
A empresa teria tomado conhecimento da exposição por volta das 15h59 de 1º de outubro. Segundo a KEPCO, o acesso ao sistema interno relacionado aos dados pessoais dos funcionários foi bloqueado, e a empresa pediu à operadora do site externo que removesse as informações.
De acordo com as notícias, por volta das 13h22 de 4 de outubro, a KEPCO informou o caso à Comissão de Proteção de Dados Pessoais (개인정보보호위원회) e montou uma sala de situação abrangente para resposta emergencial, a fim de investigar as circunstâncias junto com instituições relacionadas. A empresa também teria comunicado individualmente os funcionários sobre o incidente e suas circunstâncias por mensagem de texto e e-mail, além de orientá-los sobre cuidados para evitar danos secundários.
O que esta notícia significa
A KEPCO afirmou que os dados envolvidos não eram informações altamente sensíveis, como números de registro de residente. Ainda assim, é importante verificar que nomes, departamentos, números de identificação funcional, dados de contato, e-mails e cargos foram expostos em conjunto. Combinadas, essas informações podem permitir que alguém identifique funcionários ou tente entrar em contato fingindo ter uma relação profissional com eles. No entanto, as notícias disponíveis não dizem que esses danos secundários tenham de fato ocorrido.
Por exemplo, se um funcionário receber uma mensagem de alguém que se apresente como representante da empresa, pode ser mais seguro não considerar o contato legítimo apenas porque o remetente sabe seu nome ou departamento. Essa é uma interpretação preventiva baseada nos tipos de dados expostos, não uma confirmação de que tenham ocorrido casos de falsidade de identidade.
A KEPCO afirmou que os dados de clientes estavam armazenados em um sistema separado e não foram expostos. Portanto, o incidente noticiado afetou diretamente informações de funcionários, e não deve ser interpretado como se também tivesse havido vazamento de dados de clientes.
Pontos que as notícias relataram de maneiras diferentes
As notícias divergem sobre quando as informações foram removidas do site. Uma delas informou que a remoção ocorreu por volta da meia-noite entre 2 e 3 de outubro, cerca de 32 horas após a empresa tomar conhecimento do caso. Outra noticiou que a remoção foi concluída à meia-noite de sexta-feira. Portanto, é difícil determinar um único horário para a remoção ou uma única duração para o processo.
Também há diferenças na forma como a causa do incidente é descrita. O título de uma notícia chamou o caso de “vazamento por invasão”, mas o texto informou que as circunstâncias exatas da exposição ainda estavam sob investigação. Outra notícia afirmou que um representante da KEPCO disse que a causa estava sendo apurada e que o incidente parecia não ter relação com inteligência artificial. Com as informações disponíveis, não é possível confirmar a causa do vazamento.
O que foi confirmado e o que ainda não se sabe
Fatos confirmados
- Segundo as notícias, cerca de 24 mil funcionários foram afetados.
- Foram expostos, segundo relatos, sete tipos de dados: nome, departamento, número de identificação funcional, número de celular, telefone interno, e-mail e cargo.
- A KEPCO afirmou que bloqueou o acesso ao sistema interno e pediu à operadora do site externo que removesse os dados.
- Segundo as notícias, a KEPCO informou os funcionários sobre o incidente por mensagem de texto e e-mail e comunicou o caso à Comissão de Proteção de Dados Pessoais.
O que ainda não se sabe
- Como as informações foram parar no site externo e qual foi a causa específica?
- Por quanto tempo exato as informações ficaram disponíveis publicamente e alguém chegou a acessá-las ou baixá-las?
- Quais foram as medidas preventivas específicas comunicadas aos funcionários afetados e houve algum dano secundário de fato?
O que os leitores podem verificar
- Se você trabalha na KEPCO, pode consultar as comunicações oficiais da empresa para verificar se seus dados estão entre os afetados e quais informações e orientações preventivas foram divulgadas.
- Tenha cautela com contatos que exijam confiança com base apenas em informações expostas, como nome ou departamento. Pode ser útil confirmar a identidade do remetente pelos procedimentos oficiais indicados nas comunicações da empresa.
Referências
- Outras reportagens consultadas: hani.co.kr
- Outras reportagens consultadas: koreatimes.co.kr