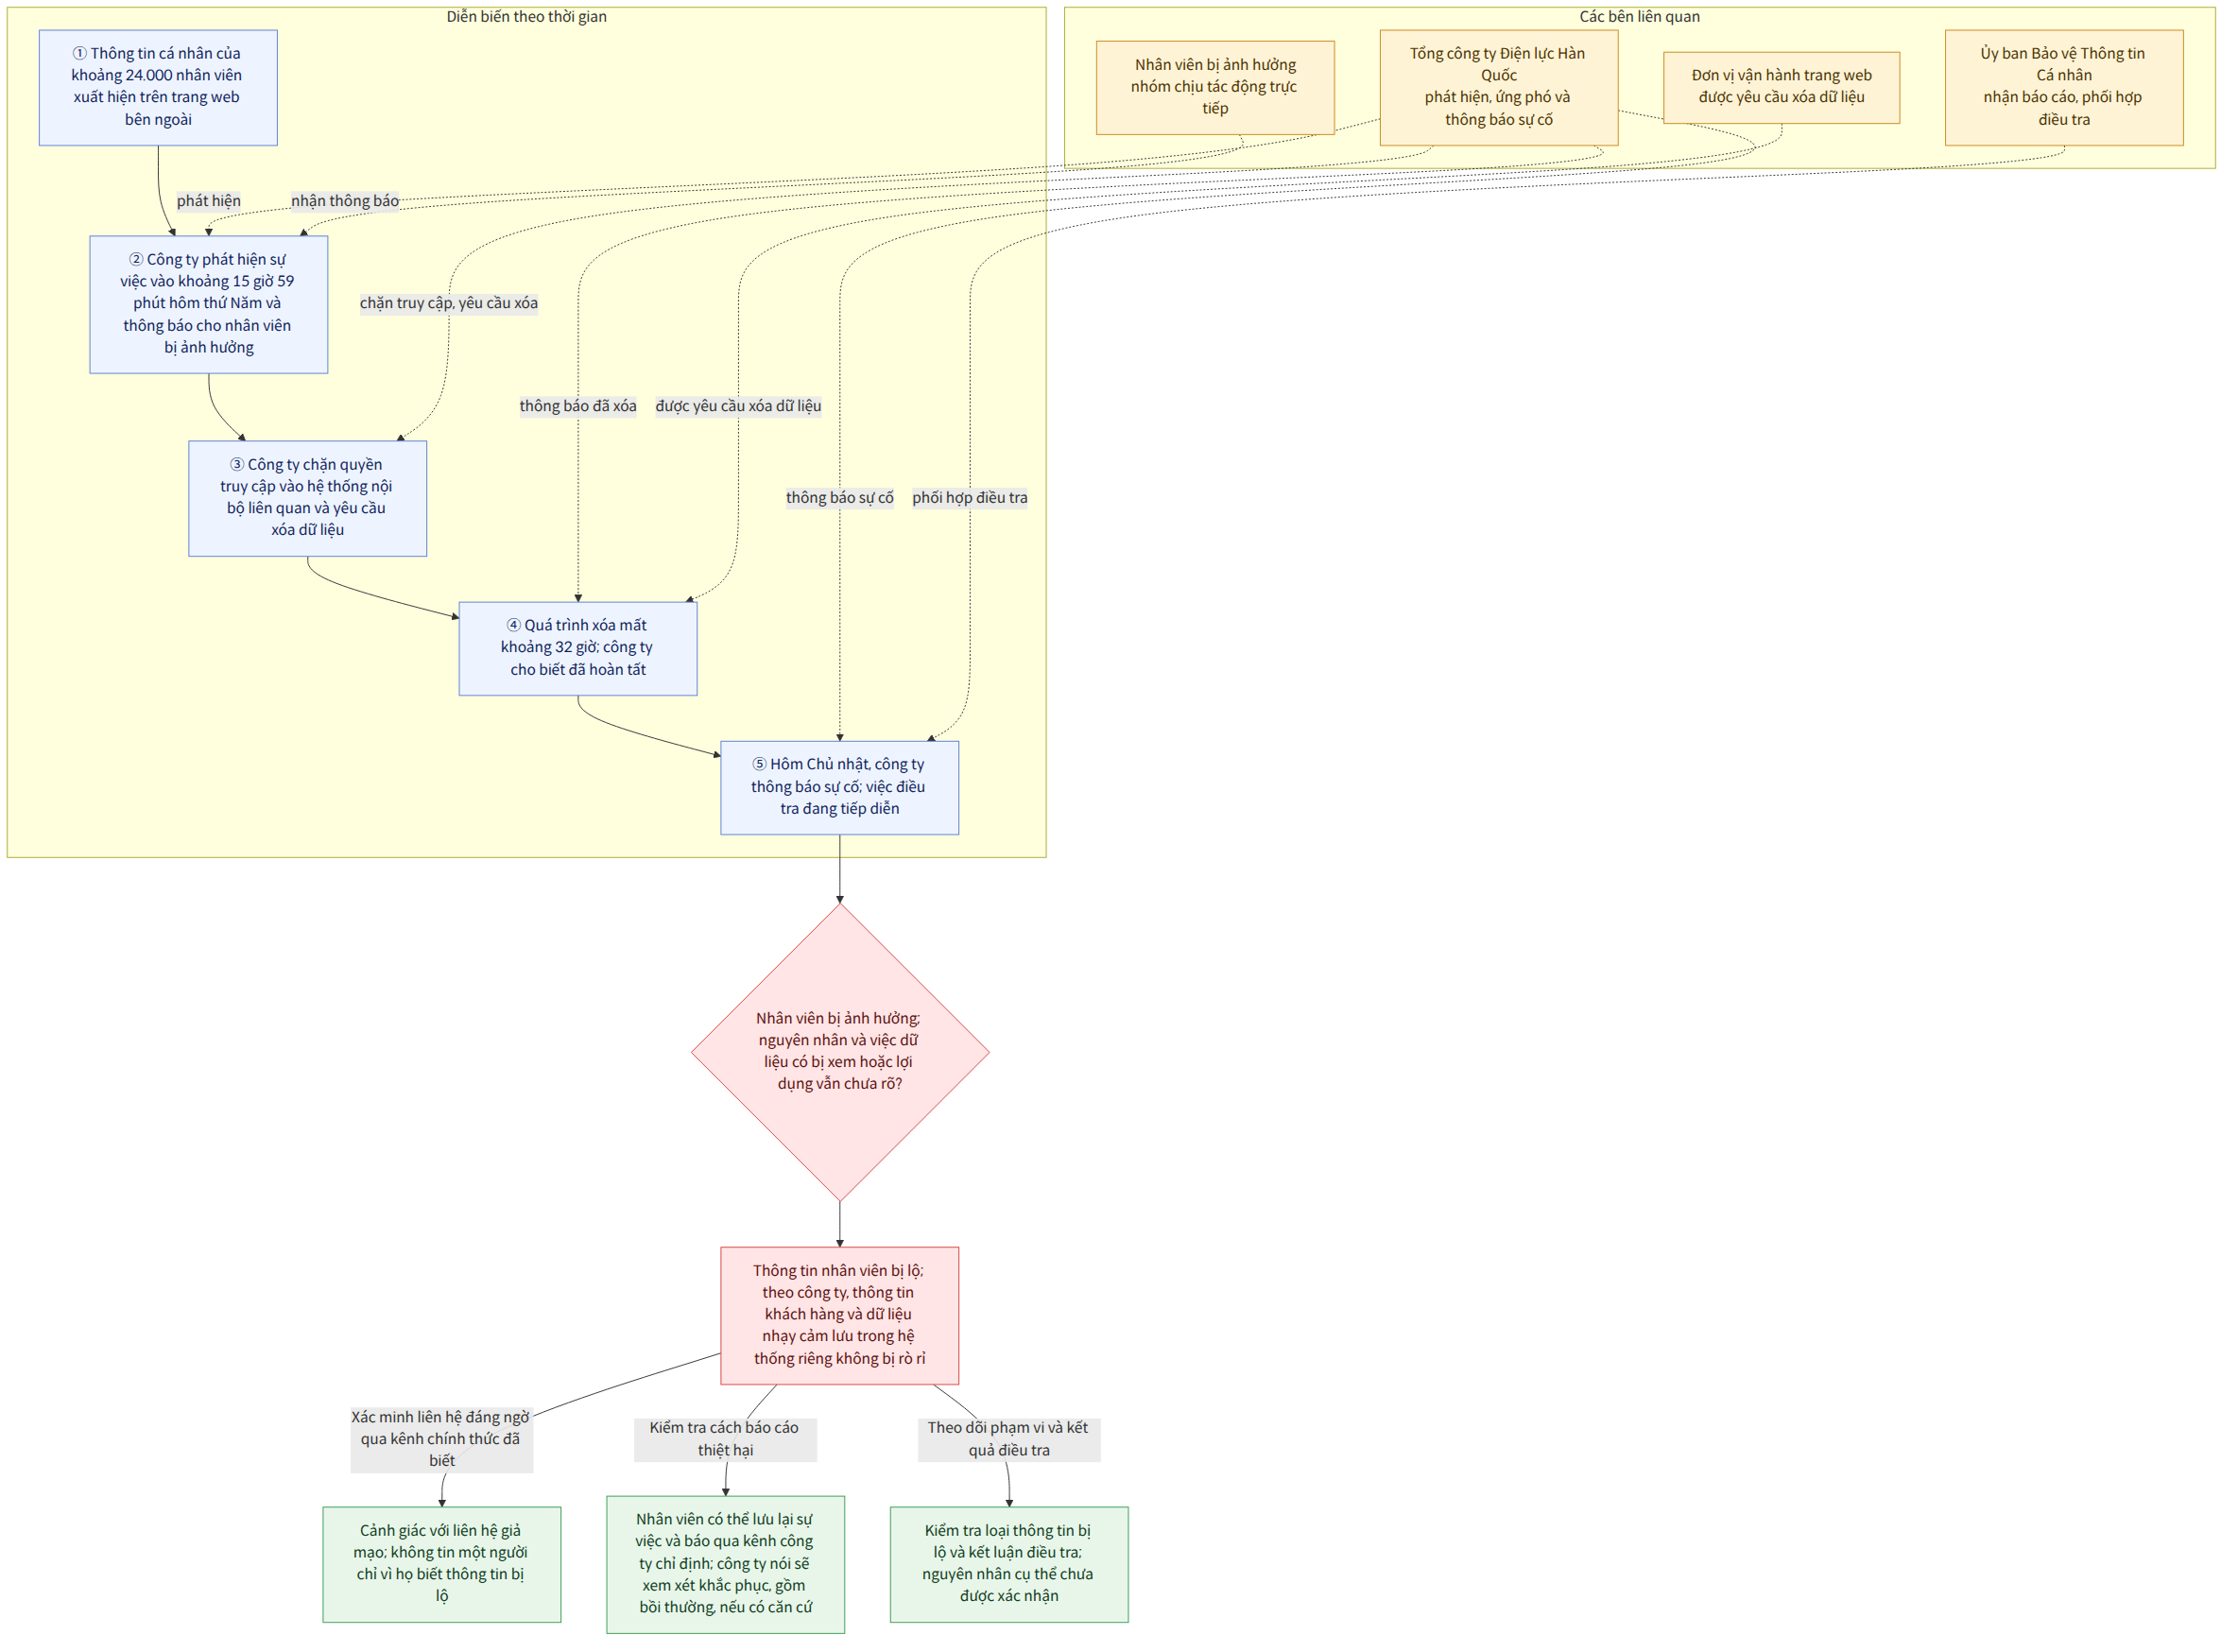
Thông tin cá nhân của khoảng 24.000 nhân viên Tổng công ty Điện lực Hàn Quốc (한국전력공사, gọi tắt là 한전) đã bị lộ trên một trang web bên ngoài. Hôm Chủ nhật, công ty thông báo về sự cố và cho biết đã phát hiện việc lộ thông tin vào khoảng 15 giờ 59 phút hôm thứ Năm, đồng thời thông báo cho các nhân viên bị ảnh hưởng. Theo công ty, dữ liệu nhạy cảm như số đăng ký cư trú và thông tin khách hàng được lưu trong một hệ thống riêng không nằm trong số thông tin bị rò rỉ.
Bối cảnh và ngữ cảnh
Điểm cốt lõi của sự cố này là thông tin nhân viên bị lộ ra bên ngoài, nhưng theo công ty, dữ liệu khách hàng không bị xâm phạm. Công ty cho biết quản lý thông tin khách hàng trong một hệ thống riêng và dữ liệu đó không bị xâm phạm. Vì vậy, cần phân biệt phạm vi sự cố đã được xác nhận hiện nay giữa thông tin cá nhân của nhân viên và thông tin khách hàng.
Tuy nhiên, các bản tin đưa tin khác nhau về những loại thông tin bị lộ. Công ty cho biết đang xác định nguyên nhân sự cố; một đại diện công ty nói rằng vụ rò rỉ này dường như không liên quan đến trí tuệ nhân tạo. Vì nguyên nhân chưa được xác định, khó có thể khẳng định sự cố là kết quả của một công nghệ hay phương thức tấn công cụ thể.
Công ty cho biết đã hoàn tất việc xóa thông tin sau khi phát hiện dữ liệu nhân viên bị lộ trên trang web bên ngoài. Một bản tin khác cho biết công ty đã chặn quyền truy cập vào hệ thống nội bộ liên quan ngay sau khi phát hiện sự việc và yêu cầu đơn vị vận hành trang web xóa dữ liệu; quá trình xóa mất khoảng 32 giờ. Việc thông tin vẫn còn trên trang web bên ngoài một thời gian sau khi công ty phát hiện là điểm quan trọng cần xem xét khi xác minh quá trình ứng phó và diễn biến sự cố.
Ý nghĩa của thông tin này
Những người chịu ảnh hưởng trực tiếp là nhân viên công ty. Vì thông tin có thể dùng để nhận diện cá nhân hoặc liên lạc, chẳng hạn như tên và số điện thoại, họ cần cảnh giác với các cuộc liên hệ giả mạo hoặc những cách tiếp cận lợi dụng thông tin cá nhân, ngay cả khi chưa xác nhận có hành vi lợi dụng thực tế. Đây là giải thích về những khả năng dựa trên các loại thông tin bị lộ, không có nghĩa là những thiệt hại đó đã xảy ra.
Chẳng hạn, ngay cả khi nhận được liên hệ từ người tự xưng là nhân viên công ty, sẽ an toàn hơn nếu không cho rằng người đó thực sự làm việc tại công ty chỉ vì họ biết những thông tin đã bị lộ. Nếu nghi ngờ tính xác thực của liên hệ, có thể xác minh qua kênh liên lạc chính thức mà mình đã biết. Tuy nhiên, thông tin hiện có không cho biết liệu đã xảy ra hành vi giả mạo hay thiệt hại tài chính thực tế hay chưa.
Theo thông tin công ty đưa ra, hiện chưa xác nhận có vụ rò rỉ thông tin trực tiếp nào ảnh hưởng đến khách hàng. Việc thông tin khách hàng được lưu trong một hệ thống riêng và không bị xâm phạm là điểm quan trọng để đánh giá phạm vi sự cố. Mặt khác, chỉ riêng việc thông tin nhân viên và khách hàng được tách biệt không cho biết nguyên nhân khiến thông tin nhân viên bị lộ hay khả năng sự cố tái diễn.
Công ty được nhắc đến cùng với các bản tin cho biết gần đây nhiều tổ chức tài chính lớn như Ngân hàng Hana (하나은행), Ngân hàng KB Kookmin (KB국민은행) và Ngân hàng Shinhan (신한은행) cũng liên tiếp xảy ra rò rỉ thông tin khách hàng. Trong bối cảnh tin tức về rò rỉ thông tin tại nhiều tổ chức liên tục xuất hiện, cần xem xét không chỉ việc thông tin cá nhân có bị lộ hay không, mà còn cả những loại dữ liệu bị lộ và các biện pháp được thực hiện từ lúc phát hiện sự cố đến khi xóa dữ liệu và thông báo.
Các quy định và thông tin hỗ trợ liên quan
Có thông tin cho biết công ty đã thông báo riêng cho nhân viên về việc lộ dữ liệu và hướng dẫn các biện pháp phòng ngừa thiệt hại thứ cấp. Ngoài ra, công ty được cho là đã báo cáo sự việc với Ủy ban Bảo vệ Thông tin Cá nhân (개인정보보호위원회) và đang phối hợp với các cơ quan liên quan để điều tra quá trình dẫn đến việc thông tin bị lộ. Điều này cho biết quy trình thông báo sự cố và điều tra đang được tiến hành; kết quả điều tra và nguyên nhân cụ thể vẫn chưa được xác nhận.
Công ty cho biết sẽ tiến hành các quy trình khắc phục, bao gồm bồi thường thiệt hại, sau khi thực hiện những cuộc điều tra cần thiết nếu có thiệt hại hoặc có căn cứ dự đoán thiệt hại và nhân viên gửi báo cáo. Vì vậy, nhân viên bị ảnh hưởng có thể kiểm tra nội dung thông báo riêng và quy trình báo cáo, liên hệ do công ty hướng dẫn; nếu đã chịu thiệt hại hoặc dự đoán có thể bị thiệt hại, họ có thể ghi lại sự việc và thông báo qua kênh công ty chỉ định. Tài liệu được cung cấp không nêu hồ sơ cụ thể cần nộp hay thời hạn xử lý.
Những điểm được các bản tin đưa tin khác nhau
Các bản tin không thống nhất về những loại thông tin bị lộ. Một bản tin dẫn lời giải thích của công ty nêu tên, chức vụ và số điện thoại; một bản tin khác cho biết có 7 loại thông tin gồm tên, đơn vị công tác, mã số nhân viên, số điện thoại di động, số điện thoại nội bộ, email và chức danh. Vì vậy, chỉ dựa trên các bản tin hiện có thì khó xác định dứt khoát phạm vi của từng loại thông tin.
Thời điểm xóa dữ liệu cũng được đưa tin khác nhau. Một bản tin cho biết việc xóa hoàn tất vào khoảng nửa đêm thứ Sáu; bản tin khác cho biết dữ liệu được xóa vào lúc nửa đêm chuyển sang ngày 3, tức khoảng 32 giờ sau khi công ty phát hiện sự việc. Cả hai bản tin đều cho biết công ty phát hiện việc lộ thông tin vào khoảng 15 giờ 59 phút hôm thứ Năm, nhưng cách mô tả thời điểm xóa có khác biệt.
Những gì đã được xác nhận và những điều chưa rõ
Những gì đã được xác nhận
- Công ty cho biết thông tin cá nhân của khoảng 24.000 nhân viên bị lộ trên một trang web bên ngoài.
- Công ty cho biết đã phát hiện việc lộ thông tin vào khoảng 15 giờ 59 phút hôm thứ Năm.
- Công ty cho biết dữ liệu nhạy cảm như số đăng ký cư trú và thông tin khách hàng trong hệ thống riêng không bị rò rỉ.
- Công ty cho biết đã thông báo cho các nhân viên bị ảnh hưởng và đang xác định nguyên nhân chính xác của sự cố.
Những điều chưa rõ
- Nguyên nhân chính xác khiến thông tin cá nhân bị lộ trên trang web bên ngoài là gì?
- Đã xác định được khoảng thời gian thông tin có thể bị truy cập và việc dữ liệu có thực sự bị xem hoặc bị lợi dụng hay không?
- Chính xác có bao nhiêu nhân viên bị ảnh hưởng?
- Phạm vi cuối cùng của các loại thông tin bị lộ và thời điểm hoàn tất việc xóa dữ liệu là gì?
Những điều độc giả cần kiểm tra
- Nếu là nhân viên công ty, bạn có thể kiểm tra nội dung thông báo riêng từ công ty, hướng dẫn phòng ngừa thiệt hại thứ cấp và các kênh báo cáo, liên hệ.
- Nếu nhận được liên hệ đáng ngờ, đừng tin tưởng chỉ vì người liên hệ biết tên hoặc thông tin liên lạc đã bị lộ; sẽ an toàn hơn nếu xác minh qua kênh liên lạc chính thức mà bạn đã biết.
- Nhân viên đã chịu thiệt hại thực tế hoặc lo ngại có thể bị thiệt hại có thể kiểm tra quy trình công ty hướng dẫn và theo dõi tiến độ điều tra cũng như quy trình khắc phục mà công ty đã công bố.
Tài liệu tham khảo
- Các bài báo khác đã tham khảo: hani.co.kr