有报道称,韩国电力公社(한국전력공사,简称“韩电”)约2.4万名员工的个人信息暴露在外部网站上。据报道援引韩电的说法,暴露的信息包括姓名、所属部门、员工编号、手机号码、公司内部电话号码、电子邮箱和职务等7项。韩电表示,客户信息以及居民登记号码等唯一识别信息(可用于唯一识别个人的信息)和敏感信息均未暴露。
背景与脉络
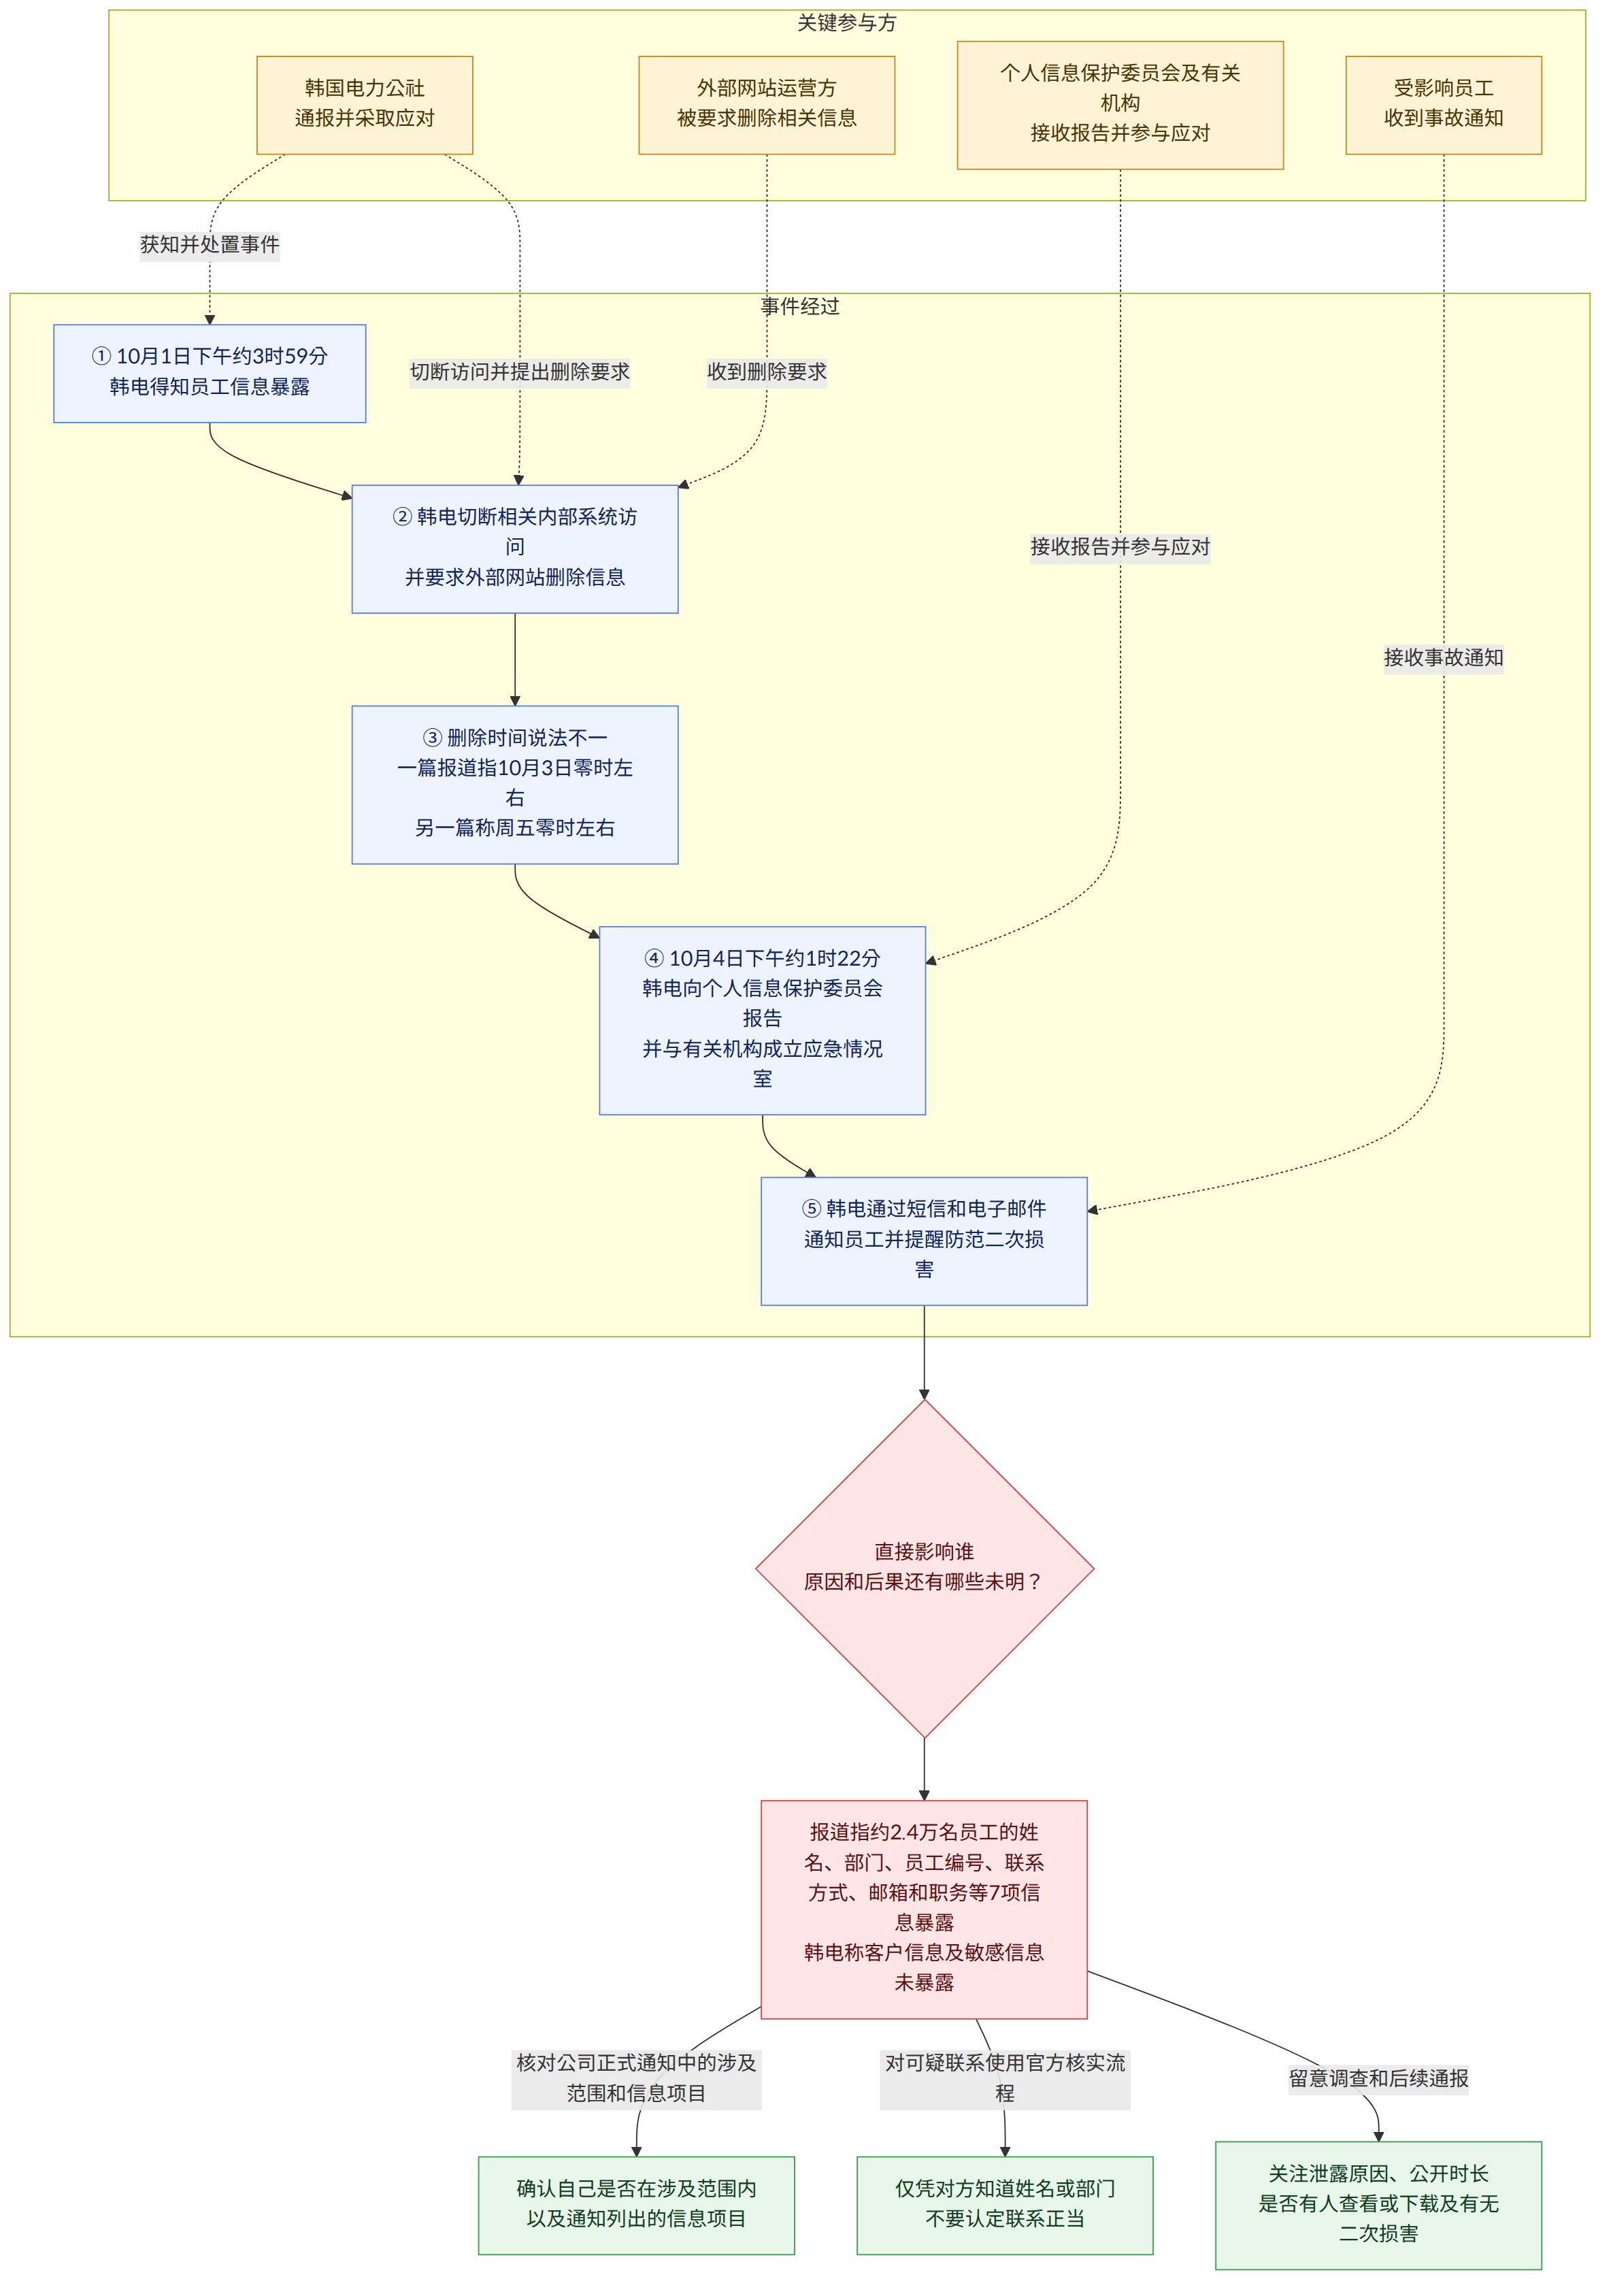
据称,韩电于10月1日下午3时59分左右得知信息暴露一事。韩电表示,已切断对涉及员工个人信息的内部系统的访问,并要求外部网站运营方删除相关信息。
据报道,韩电于10月4日下午1时22分左右向个人信息保护委员会(개인정보보호위원회)报告了相关情况,并与有关机构共同成立了紧急应对综合情况室,以调查事件经过。据称,韩电还通过短信和电子邮件逐一通知员工事故及其经过,并提醒他们注意防范二次损害。
这则消息意味着什么
韩电表示,此次暴露的信息并非居民登记号码等敏感度较高的信息,但姓名、所属部门、员工编号、联系方式、电子邮箱和职务同时暴露一事仍值得关注。如果这些信息被结合使用,有人可能据此锁定具体员工,或冒充与其实际存在工作关系的人联系对方。不过,现有报道并未提及此类二次损害已经实际发生。
例如,如果员工收到冒充公司相关人员的联系,仅凭对方知道自己的姓名或所属部门,并不能认定对方联系正当;保持谨慎可能更为稳妥。这是基于暴露信息种类提出的预防性判断,并不意味着冒充诈骗造成的损害已经得到证实。
韩电表示,客户信息存储在独立系统中,因此没有暴露。因此,报道所述事故直接涉及的是员工信息,不应将其扩大理解为客户信息也遭到泄露。
不同报道说法不一之处
相关信息从网站删除的时间,各家报道说法不一。一篇报道说,信息于10月3日零时左右被删除,即韩电得知此事后约32小时;但另一篇报道则称,删除工作于周五零时左右完成。因此,很难对删除时间和所需时长作出单一确定的判断。
对于事件原因,各报道的表述也有差异。一篇报道的标题称这是“黑客攻击导致信息泄露”,但正文称,信息具体如何暴露仍在调查中。另一篇报道提到,韩电相关人士表示正在查明原因,并称事件看起来与人工智能无关。根据目前的证据,尚无法确定信息泄露的原因。
已确认的事实与尚不清楚之处
已确认的事实
- 据报道,受影响员工约2.4万人。
- 据称,姓名、所属部门、员工编号、手机号码、公司内部电话号码、电子邮箱和职务等7项信息遭到暴露。
- 韩电表示,已切断对内部系统的访问,并要求外部网站运营方删除相关信息。
- 据报道,韩电已通过短信和电子邮件将事故告知员工,并向个人信息保护委员会报告了相关情况。
尚不清楚之处
- 信息具体是通过什么经过、因何原因出现在外部网站上的?
- 信息对外公开的确切时长是多久?是否有人实际查看或下载了信息?
- 向受影响员工提供的预防措施具体包括什么?是否实际发生了二次损害?
读者可以确认的事项
- 如果你是韩电员工,可以查看公司发出的正式通知,确认自己的信息是否在涉及范围内,以及通知中列出了哪些信息项目和防范注意事项。
- 对于仅凭姓名、所属部门等暴露信息就要求你相信对方的联系,应保持警惕;通过公司通知中列明的官方核实流程确认对方身份,可能会有所帮助。
参考资料
- 同时参考的报道: hani.co.kr
- 同时参考的报道: koreatimes.co.kr