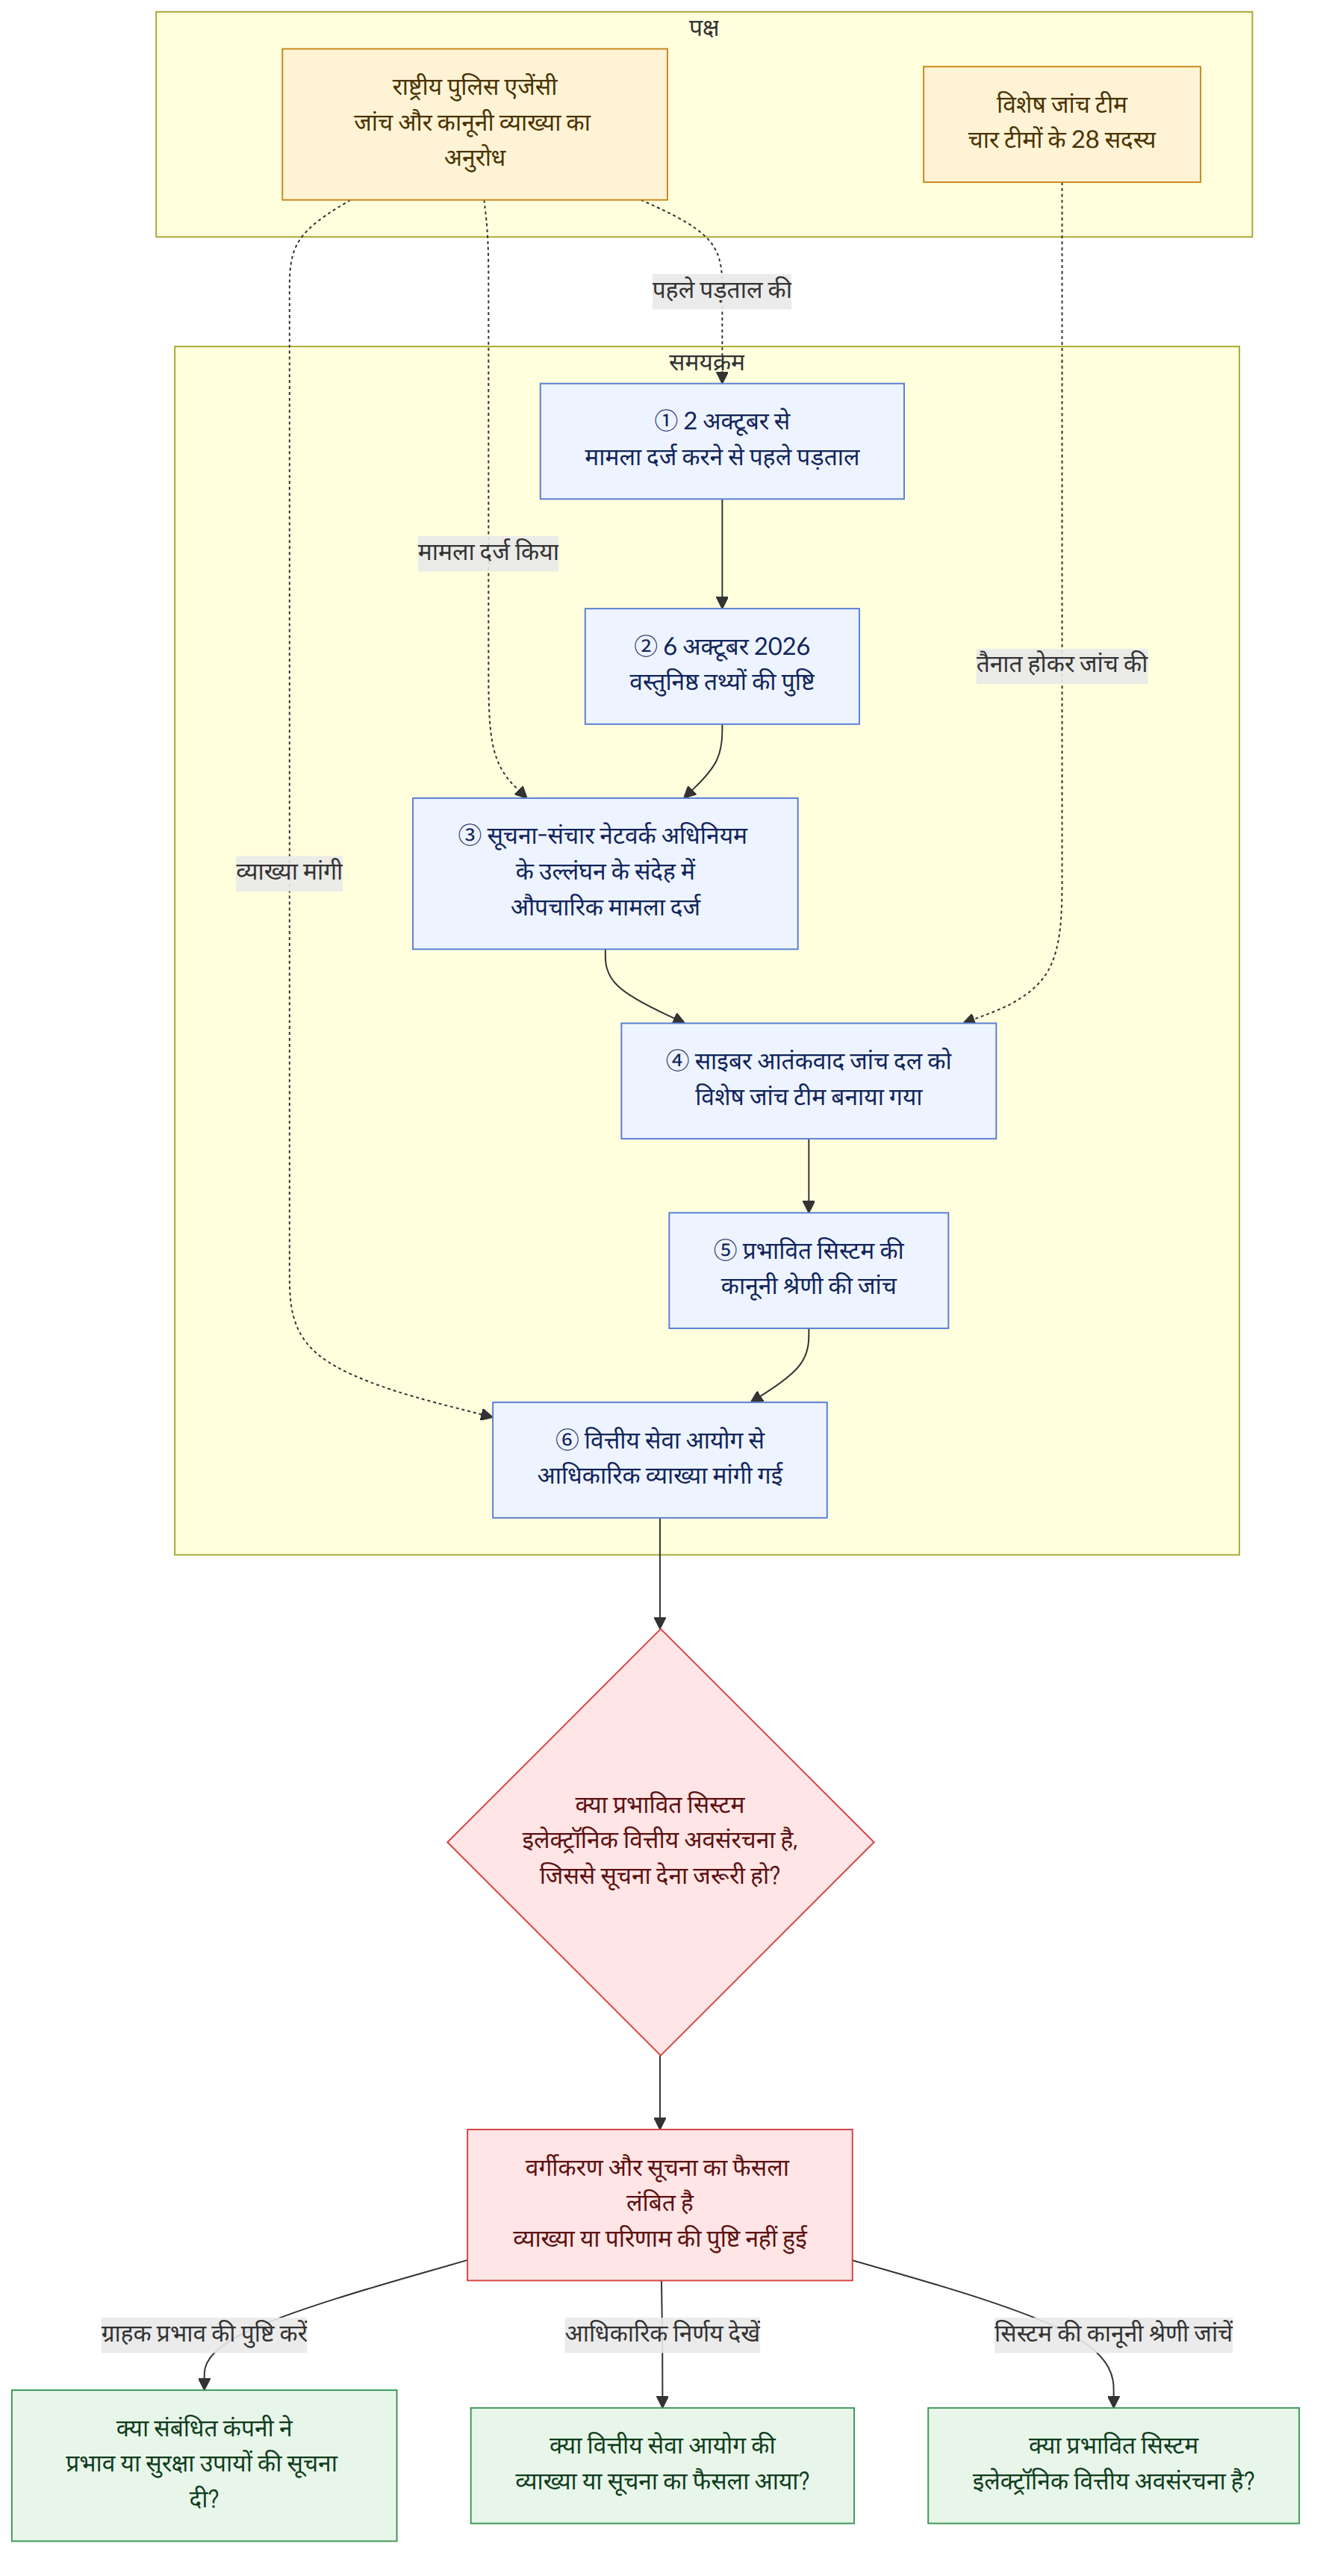
पुलिस ने हाल में हुई वित्तीय संस्थानों की हैकिंग के मामले में सूचना-संचार नेटवर्क अधिनियम (정보통신망법) के उल्लंघन के संदेह में मामला दर्ज कर औपचारिक जांच शुरू कर दी है। राष्ट्रीय पुलिस एजेंसी के राष्ट्रीय जांच मुख्यालय (경찰청 국가수사본부) ने बताया कि 6 अक्टूबर 2026 को वस्तुनिष्ठ तथ्यों की पुष्टि करने के बाद मामला जांच के चरण में ले जाया गया। साइबर आतंकवाद जांच दल को विशेष जांच टीम बनाया गया और साइबर आतंकवाद प्रतिक्रिया विभाग के प्रमुख के नेतृत्व में 4 टीमों के 28 सदस्यों को तैनात किया गया। जांच के साथ-साथ यह भी देखा जा रहा है कि प्रभावित सिस्टम का कानूनी वर्गीकरण ऐसा है या नहीं, जिसके कारण गंभीर अपराध जांच एजेंसी (중대범죄수사청; 중수청) को सूचना देना जरूरी हो।
पृष्ठभूमि और संदर्भ
पुलिस 2 अक्टूबर से मामला दर्ज करने से पहले की जांच (औपचारिक रूप से मामला दर्ज करने से पहले तथ्यों की पड़ताल करने की प्रक्रिया) कर रही थी। इसके बाद मामला सूचना-संचार नेटवर्क अधिनियम के उल्लंघन के संदेह में दर्ज किया गया। इसका अर्थ है कि मामले को औपचारिक रूप से जांच के दायरे में लाया गया है; इसका यह मतलब नहीं कि अपराध के तथ्य या संदिग्धों की जिम्मेदारी साबित हो चुकी है।
इस मामले में गंभीर अपराध जांच एजेंसी को सूचना देने का निर्णय केवल इस आधार पर नहीं होगा कि पीड़ित संस्था एक वित्तीय कंपनी है या नहीं। खबरों के अनुसार, सूचना दिए जाने वाले साइबर अपराधों में राष्ट्रीय 핵심 अवसंरचना की हैकिंग आदि से जुड़े सूचना-संचार नेटवर्क अधिनियम के उल्लंघन और इलेक्ट्रॉनिक वित्तीय अवसंरचना की हैकिंग आदि से जुड़े इलेक्ट्रॉनिक वित्तीय लेनदेन अधिनियम (전자금융거래법) के उल्लंघन के मामले शामिल हैं। पुलिस का मानना है कि भले ही पीड़ित वित्तीय संस्था स्वयं राष्ट्रीय 핵심 अवसंरचना की श्रेणी में न आती हो, लेकिन प्रभावित सिस्टम इलेक्ट्रॉनिक वित्तीय अवसंरचना हो तो मामला सूचना दिए जाने के दायरे में आ सकता है।
इसलिए वित्तीय सेवा आयोग (금융위원회) से मांगी गई आधिकारिक कानूनी व्याख्या—यानी किसी कानून या व्यवस्था के लागू होने के संबंध में संबंधित संस्था की आधिकारिक व्याख्या—एक अहम निर्णायक बिंदु है। सिस्टम किस प्रकार की अवसंरचना है, इसका फैसला होने के बाद ही तय किया जा सकता है कि मामला सूचना देने के दायरे में आता है या नहीं। हालांकि, अभी तक पुष्टि हुई जानकारी केवल इतनी है कि पुलिस ने वित्तीय सेवा आयोग से व्याख्या मांगी है। इसका अर्थ यह नहीं कि नतीजा आ गया है या गंभीर अपराध जांच एजेंसी को सूचना देने का फैसला हो चुका है।
इस खबर का अर्थ
इस जांच का केंद्र हैकिंग की घटनाओं से जुड़े तथ्यों की पुष्टि करना है, साथ ही यह तय करना भी कि प्रभावित सिस्टम किस कानूनी श्रेणी में आता है। इस पर ध्यान दिया जा रहा है क्योंकि सिस्टम के वर्गीकरण के आधार पर लागू होने वाले कानूनी रास्ते और संबंधित संस्थाओं की प्रतिक्रिया का तरीका बदल सकता है। हालांकि, प्रकाशित खबरों के आधार पर यह नहीं कहा जा सकता कि गंभीर अपराध जांच एजेंसी वास्तव में जांच अपने हाथ में लेगी या सूचना दिए जाने के बाद जांच की प्रक्रिया किस तरह आगे बढ़ेगी।
वित्तीय कंपनियों के ग्राहकों के लिए यह जानना महत्वपूर्ण हो सकता है कि वे प्रभावित हुए हैं या नहीं और प्रभाव का दायरा क्या है। अन्य खबरों में कई वित्तीय कंपनियों से जानकारी लीक होने और ग्राहकों पर असर पड़ने की संभावना का जिक्र किया गया है, लेकिन यह पुष्टि नहीं हुई है कि उन खबरों में बताया गया दायरा पुलिस द्वारा औपचारिक जांच शुरू किए गए मामले से मेल खाता है या नहीं। उदाहरण के लिए, यदि आप इस मामले से जुड़ी किसी वित्तीय कंपनी के ग्राहक हैं, तो यह देखना उपयोगी हो सकता है कि संबंधित कंपनी प्रभावित होने या सुरक्षा उपायों के बारे में अलग से कोई सूचना देती है या नहीं। इसका अर्थ यह नहीं कि नुकसान की पुष्टि हो चुकी है; यह केवल इसलिए जांचने की सलाह है क्योंकि अभी प्रकाशित खबरों में अलग-अलग मामलों का दायरा स्पष्ट रूप से अलग नहीं किया गया है।
सिर्फ जांच टीम के आकार से जांच के नतीजे या नुकसान की भरपाई का अनुमान नहीं लगाया जा सकता। पुलिस ने कहा है कि वह संबंधित संस्थाओं के साथ मिलकर तेजी से और सख्ती से जांच करेगी। आगे के निर्णय प्रभावित सिस्टम की पहचान, वित्तीय सेवा आयोग की व्याख्या और जांच के दौरान जुटाए गए तथ्यों से प्रभावित हो सकते हैं।
संबंधित व्यवस्था और सहायता संबंधी जानकारी
आंतरिक कानूनी मार्गदर्शिका L1 के अनुसार, सूचना-संचार नेटवर्क अधिनियम के तहत अनधिकृत प्रवेश का आकलन करते समय केवल यह तथ्य कि किसी व्यक्ति को आईडी और पासवर्ड पता था या उसे अतीत में इस्तेमाल की अनुमति मिली थी, यह साबित करने के लिए पर्याप्त नहीं है कि उसके पास वर्तमान में वैध पहुंच-अधिकार है। सेवा प्रदाता ने कौन-से अधिकार दिए थे और क्या वे अब भी प्रभावी हैं, जैसी विशिष्ट परिस्थितियों की पड़ताल करनी चाहिए। इसका अर्थ यह नहीं कि इस मामले में प्रभावित सिस्टम या पहुंच के तरीके की पुष्टि हो चुकी है, और न ही यह पुलिस के आरोप के आकलन की जगह लेता है।
इसलिए इस मामले में केवल यह तथ्य कि “वित्तीय कंपनी के सिस्टम तक पहुंच बनाई गई” लागू कानून या जिम्मेदारी तय करने के लिए पर्याप्त नहीं है। यह पता लगाना होगा कि किस सिस्टम तक, किन अधिकारों के साथ पहुंच बनाई गई और क्या वह सिस्टम इलेक्ट्रॉनिक वित्तीय अवसंरचना की श्रेणी में आता है। L1 यह सावधानी भी बरतने को कहता है कि कानूनी निर्णय के लिए विशिष्ट तथ्यों और वर्तमान में लागू कानूनों की पुष्टि जरूरी है। इस सामग्री में वित्तीय संस्थानों की हैकिंग से प्रभावित लोगों के लिए कोई अलग सहायता कार्यक्रम या आवेदन की समय-सीमा नहीं दी गई है।
अलग-अलग खबरों में बताई गई भिन्नताएं
पुलिस की जांच शुरू होने से संबंधित खबरों में संदेह के आधार पर मामला दर्ज किए जाने, 28 सदस्यों की विशेष जांच टीम, गंभीर अपराध जांच एजेंसी को सूचना देने पर विचार और वित्तीय सेवा आयोग से आधिकारिक कानूनी व्याख्या मांगे जाने की जानकारी दी गई। दूसरी ओर, एक अन्य खबर में बताया गया कि 7 वित्तीय कंपनियों से जानकारी लीक होने की सूचना मिली और 67,000 से अधिक लोग प्रभावित हो सकते हैं। एक और खबर में कहा गया कि शिनहान बैंक (신한은행) की हैकिंग में इस्तेमाल किए गए कुछ IP पतों से टॉस बैंक (토스뱅크) के सर्वरों तक पहुंचने की कोशिश की गई थी, लेकिन उसे रोक दिया गया।
ये खबरें वित्तीय क्षेत्र में सामने आई हैकिंग और पहुंच बनाने की कोशिशों को व्यापक रूप से कवर करती हैं, लेकिन उपलब्ध साक्ष्यों के आधार पर यह पुष्टि नहीं होती कि हर खबर में बताए गए प्रभावित संस्थान, लोगों की संख्या और पहुंच बनाने की कोशिशें पुलिस द्वारा दर्ज मामले से किस हद तक मेल खाती हैं। इसलिए अन्य खबरों में दिए गए आंकड़ों को पुलिस की इस जांच में प्रभावित लोगों की पुष्ट संख्या नहीं माना जाना चाहिए।
पुष्ट तथ्य और जो अभी अज्ञात है
पुष्ट तथ्य
- पुलिस ने 2 अक्टूबर से मामला दर्ज करने से पहले जांच की और 6 अक्टूबर को सूचना-संचार नेटवर्क अधिनियम के उल्लंघन के संदेह में मामला दर्ज कर औपचारिक जांच शुरू की।
- पुलिस की साइबर आतंकवाद जांच इकाई को विशेष जांच टीम बनाया गया, जिसमें कुल 4 टीमों के 28 सदस्य हैं।
- पुलिस ने वित्तीय सेवा आयोग से यह आधिकारिक कानूनी व्याख्या मांगी है कि प्रभावित सिस्टम इलेक्ट्रॉनिक वित्तीय अवसंरचना है या नहीं।
- गंभीर अपराध जांच एजेंसी को सूचना दिए जाने की पात्रता पर विचार चल रहा है; यह पुष्टि नहीं हुई है कि सूचना देने का फैसला हो चुका है।
जो अभी अज्ञात है
- हैकिंग कैसे हुई और कौन-सा सिस्टम प्रभावित हुआ।
- पुलिस की जांच के दायरे और अन्य खबरों में उल्लिखित वित्तीय कंपनियों तथा नुकसान के पैमाने में किस हद तक समानता है।
- हमले के पीछे कौन था और वित्तीय सेवा आयोग इलेक्ट्रॉनिक वित्तीय अवसंरचना की श्रेणी में आने के बारे में क्या निर्णय देगा।
- गंभीर अपराध जांच एजेंसी को सूचना दी जाएगी या नहीं और इसके बाद जांच की प्रक्रिया कैसे तय होगी।
पाठकों के लिए जांचने योग्य बातें
- संबंधित वित्तीय कंपनी की सूचनाओं में देखें कि आप प्रभावित हुए हैं या नहीं और कंपनी ने क्या जानकारी दी है। यह न मानें कि अन्य खबरों में दिए गए प्रभावित लोगों के आंकड़े पुलिस की जांच वाले मामले के समान दायरे के हैं।
- यदि आपको हैकिंग या निजी जानकारी लीक होने का दावा करने वाला कोई संदेश मिले, तो संबंधित वित्तीय कंपनी की आधिकारिक सूचना के जरिए उसकी पुष्टि करें। यह सलाह इस बात का संकेत नहीं कि अभी कोई द्वितीयक नुकसान हुआ है; यह एहतियाती जांच इसलिए सुझाई गई है क्योंकि मामले का दायरा अभी और स्पष्ट होना है।
- जांच की प्रगति देखते समय वित्तीय सेवा आयोग की सिस्टम-वर्गीकरण संबंधी व्याख्या और पुलिस के गंभीर अपराध जांच एजेंसी को सूचना देने के फैसले को अलग-अलग समझें। आधिकारिक कानूनी व्याख्या का अनुरोध और सूचना देने पर विचार—इनमें से किसी का भी अर्थ यह नहीं कि संबंधित निर्णय हो चुका है।
संदर्भ
- दंड संहिता के अन्य अपराध: गठन की शर्तें और सावधानियाँ
- संदर्भित अन्य रिपोर्ट: koreatimes.co.kr
- संदर्भित अन्य रिपोर्ट: hani.co.kr