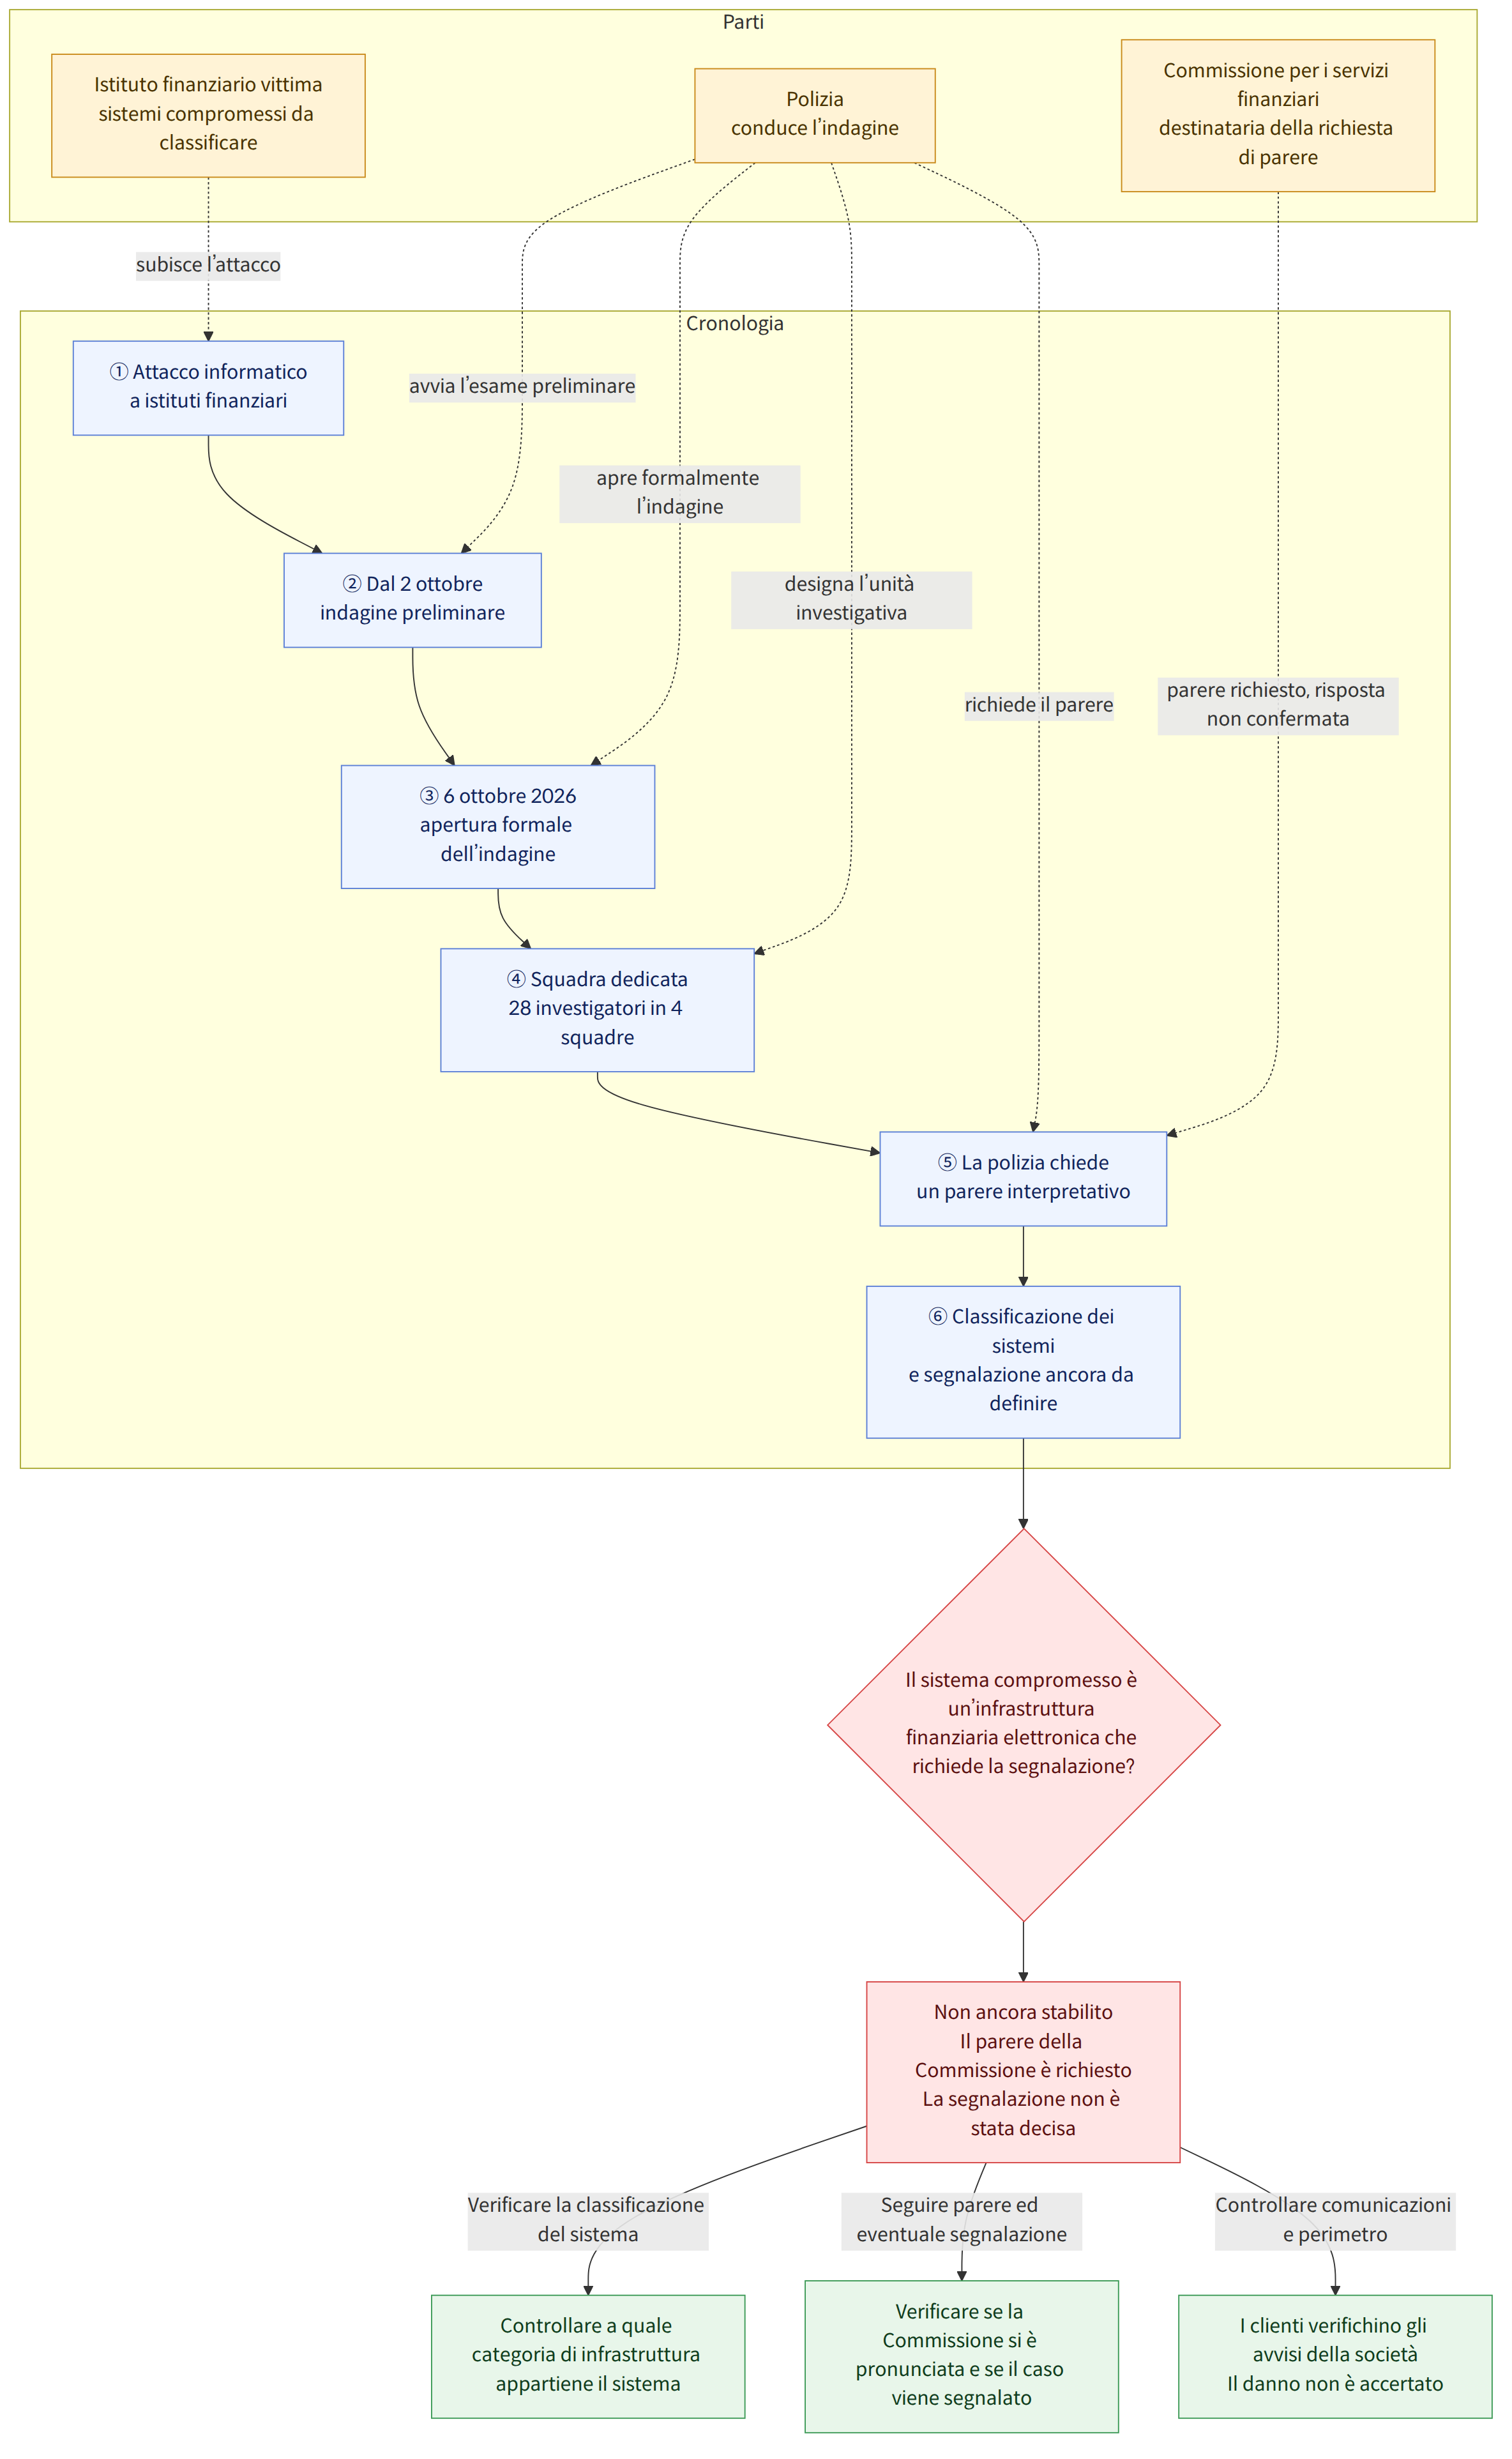
La polizia ha formalmente aperto un’indagine sull’hacking di istituti finanziari avvenuto di recente, ipotizzando una violazione della legge sulle reti di informazione e comunicazione (정보통신망법). Il quartier generale nazionale investigativo dell’Agenzia nazionale di polizia (경찰청 국가수사본부) ha dichiarato che il 6 ottobre 2026, dopo aver verificato i fatti oggettivi, il caso è passato alla fase investigativa. La squadra investigativa antiterrorismo informatico è stata designata come unità dedicata e sono stati impiegati 28 investigatori suddivisi in 4 squadre, sotto la guida del capo della divisione di risposta all’antiterrorismo informatico. Parallelamente all’indagine, si sta valutando se la classificazione giuridica dei sistemi compromessi renda necessaria una segnalazione all’Agenzia per le indagini sui reati gravi (중대범죄수사청, 중수청).
Contesto
La polizia conduceva dal 2 ottobre un’indagine preliminare all’iscrizione formale (una procedura volta a esaminare i fatti prima dell’apertura formale di un’indagine). In seguito ha formalmente aperto un’indagine ipotizzando una violazione della legge sulle reti di informazione e comunicazione; ciò significa che il caso è passato ufficialmente alla fase investigativa, non che i fatti contestati o la responsabilità dei sospettati siano stati accertati.
In questo caso, la necessità di una segnalazione all’Agenzia per le indagini sui reati gravi non dipende soltanto dal fatto che l’istituto finanziario vittima sia una società finanziaria. Secondo quanto riportato, tra i reati informatici da segnalare figurano le violazioni della legge sulle reti di informazione e comunicazione legate, per esempio, ad attacchi alle infrastrutture nazionali critiche (국가핵심기반), nonché le violazioni della legge sulle transazioni finanziarie elettroniche (전자금융거래법) legate ad attacchi alle infrastrutture finanziarie elettroniche (전자금융기반시설). La polizia ritiene che, anche se l’istituto finanziario vittima non è di per sé un’infrastruttura nazionale critica, il caso possa rientrare tra quelli da segnalare qualora il sistema compromesso sia un’infrastruttura finanziaria elettronica.
Per questo, la richiesta di un parere interpretativo alla Commissione per i servizi finanziari (금융위원회) rappresenta un passaggio decisivo. Solo dopo aver stabilito a quale categoria di infrastrutture appartenga il sistema sarà possibile determinare se il caso debba essere segnalato. Per ora, tuttavia, è stato confermato soltanto che la polizia ha chiesto un parere alla Commissione. Ciò non significa che il parere sia già stato espresso o che sia stata decisa una segnalazione all’Agenzia per le indagini sui reati gravi.
Cosa significa la notizia
L’indagine mira sia a ricostruire i fatti relativi all’attacco informatico, sia a stabilire in quale categoria giuridica rientri il sistema preso di mira. La vicenda è significativa perché la classificazione del sistema potrebbe modificare il percorso giuridico applicabile e le modalità di intervento delle autorità coinvolte. Tuttavia, dalle informazioni riportate non è possibile sapere se l’Agenzia per le indagini sui reati gravi finirà effettivamente per occuparsi dell’indagine, né come proseguirà la procedura investigativa dopo un’eventuale segnalazione.
Per i clienti delle società finanziarie può essere importante verificare se siano stati coinvolti e in quale misura. Altre notizie hanno menzionato fughe di informazioni presso diverse società finanziarie e la possibile esposizione dei loro clienti, ma non è stato confermato che il perimetro descritto coincida con quello del caso che la polizia ha formalmente sottoposto a indagine. Per esempio, per i clienti di una società finanziaria coinvolta in questo caso può essere utile verificare se l’azienda abbia diffuso comunicazioni specifiche sulla possibile violazione o sulle misure di protezione. Questo non significa che il danno sia stato accertato: è una verifica opportuna perché le notizie attualmente disponibili non distinguono con chiarezza il perimetro dei singoli casi.
Il numero di investigatori impiegati non consente, da solo, di prevedere l’esito dell’indagine o il risarcimento dei danni. La polizia ha dichiarato che condurrà un’indagine rapida e rigorosa in collaborazione con le autorità competenti; in concreto, le valutazioni successive potrebbero dipendere dall’identificazione dei sistemi compromessi, dal parere della Commissione per i servizi finanziari e dai fatti raccolti durante le indagini.
Informazioni su norme e assistenza pertinenti
La guida legale interna L1 spiega che, per stabilire se vi sia stata un’intrusione ai sensi della legge sulle reti di informazione e comunicazione, il semplice fatto di conoscere un nome utente e una password o di aver avuto in passato l’autorizzazione a usarli non dimostra che sussista ancora un diritto legittimo di accesso. Occorre esaminare le circostanze specifiche, tra cui i permessi concessi dal fornitore del servizio e il fatto che siano tuttora validi. Questo non significa che siano già stati accertati il sistema compromesso o le modalità di accesso in questo caso, né sostituisce la valutazione della polizia sulle ipotesi di reato.
Pertanto, in questa vicenda non si dovrebbe stabilire quale legge si applichi o chi sia responsabile basandosi soltanto sul fatto che «è stato effettuato l’accesso al sistema di una società finanziaria»; occorre verificare a quale sistema si sia avuto accesso, con quali autorizzazioni e se il sistema costituisca un’infrastruttura finanziaria elettronica. Anche la guida L1 avverte che una valutazione giuridica richiede l’esame dei fatti specifici e della normativa attualmente in vigore. Il materiale non indica programmi di assistenza specifici o scadenze per la presentazione di domande da parte delle vittime dell’hacking di istituti finanziari.
Differenze tra le notizie
Le notizie sull’avvio dell’indagine di polizia hanno riferito dell’iscrizione formale del caso, della squadra dedicata di 28 persone, della valutazione di una segnalazione all’Agenzia per le indagini sui reati gravi e della richiesta di un parere interpretativo alla Commissione per i servizi finanziari. Altre notizie hanno invece indicato che sarebbero state segnalate fughe di informazioni presso 7 società finanziarie e che potrebbero essere state coinvolte oltre 67.000 persone. Un’altra notizia riferisce che alcuni degli indirizzi IP utilizzati nell’hacking di Shinhan Bank hanno tentato di accedere anche ai server di Toss Bank, ma sono stati bloccati.
Queste notizie riguardano nel complesso attacchi informatici e tentativi di accesso segnalati nel settore finanziario, ma gli elementi disponibili non consentono di stabilire fino a che punto gli istituti, le persone coinvolte e i tentativi di accesso descritti in ciascuna notizia coincidano con il caso formalmente aperto dalla polizia. Le cifre riportate da altre fonti, quindi, non devono essere interpretate come una stima definitiva dei danni nel caso oggetto dell’indagine di polizia.
Fatti accertati e aspetti ancora da chiarire
Fatti accertati
- La polizia ha condotto un’indagine preliminare dal 2 ottobre e il 6 ottobre ha formalmente aperto un’indagine per una presunta violazione della legge sulle reti di informazione e comunicazione.
- La squadra investigativa antiterrorismo informatico dell’Agenzia nazionale di polizia è stata designata come unità dedicata ed è composta da 28 persone suddivise in 4 squadre.
- La polizia ha chiesto alla Commissione per i servizi finanziari un parere interpretativo per stabilire se i sistemi compromessi siano infrastrutture finanziarie elettroniche.
- La necessità di una segnalazione all’Agenzia per le indagini sui reati gravi è ancora in esame; non è stato confermato che sia stata decisa una segnalazione.
Aspetti ancora da chiarire
- Le circostanze precise dell’attacco e l’identità dei sistemi compromessi.
- In quale misura il caso investigato dalla polizia coincida con le società finanziarie e l’entità dei danni menzionati in altre notizie.
- Chi sia il responsabile dell’attacco e come la Commissione per i servizi finanziari valuterà l’eventuale appartenenza dei sistemi alla categoria delle infrastrutture finanziarie elettroniche.
- Se verrà effettuata una segnalazione all’Agenzia per le indagini sui reati gravi e come si svolgerà la successiva procedura investigativa.
Cosa verificare
- Consultare le comunicazioni della società finanziaria interessata per verificare se si è stati coinvolti e quali indicazioni siano state fornite. Non dare per scontato che le cifre sui danni riportate da altre fonti riguardino lo stesso perimetro del caso seguito dalla polizia.
- Se si riceve una comunicazione che fa riferimento a un attacco informatico o alla diffusione di dati personali, verificarne l’autenticità attraverso i canali ufficiali della società finanziaria. Questo consiglio non implica che si siano già verificati ulteriori danni: è una verifica precauzionale, in considerazione del fatto che il perimetro del caso deve ancora essere chiarito.
- Nel seguire gli sviluppi dell’indagine, distinguere tra il parere della Commissione per i servizi finanziari sulla classificazione dei sistemi e l’eventuale decisione della polizia di segnalare il caso all’Agenzia per le indagini sui reati gravi. La richiesta di un parere interpretativo e la valutazione di una possibile segnalazione non significano che le rispettive decisioni siano già state prese.
Riferimenti
- Altri reati previsti dal Codice penale: requisiti e avvertenze
- Altri articoli consultati: koreatimes.co.kr
- Altri articoli consultati: hani.co.kr