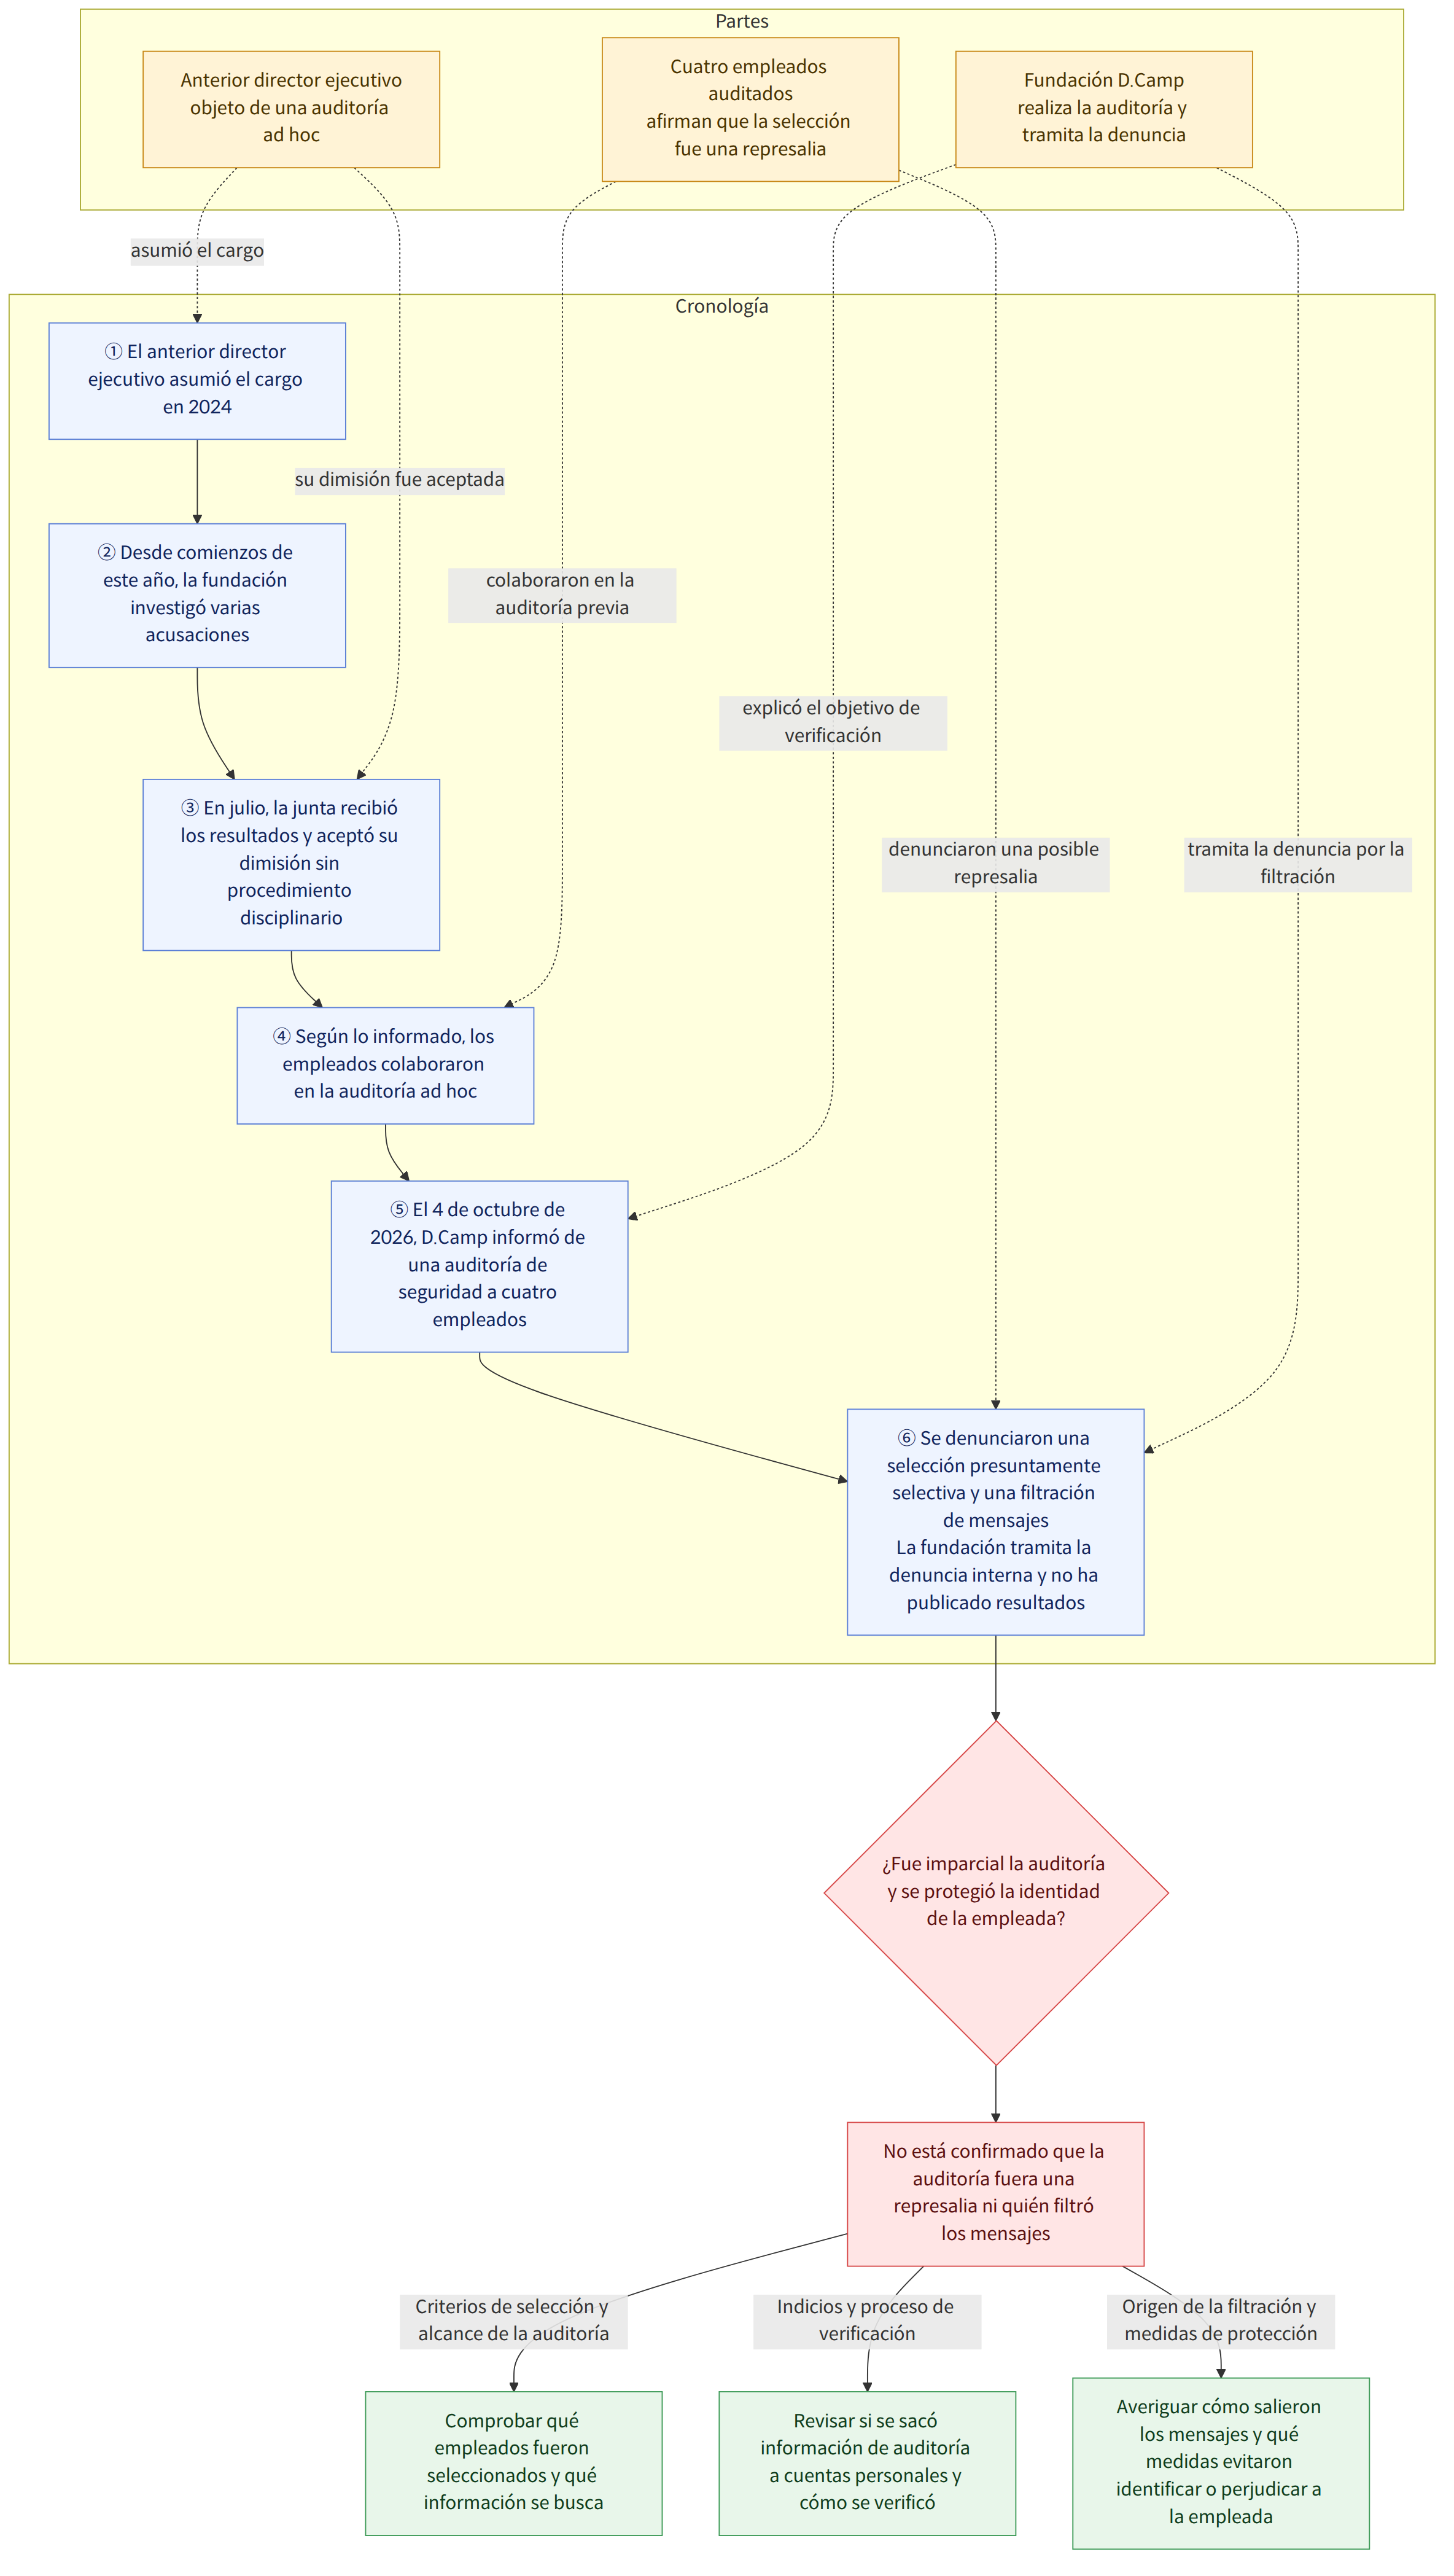
El 4 de octubre de 2026 se informó de que la Fundación Bancaria para Emprendimientos Juveniles D.Camp (은행권 청년창업재단 디캠프) está realizando una auditoría de seguridad a cuatro empleados. La fundación afirmó que la auditoría busca verificar indicios de que se habría sacado información relacionada con las tareas de auditoría a cuentas personales, entre otros medios. Los empleados auditados sostienen que se trata de una auditoría selectiva como represalia, ya que anteriormente colaboraron en una auditoría ad hoc sobre el anterior director ejecutivo. Por separado, también se ha informado de indicios de que unos mensajes denigrantes que podrían permitir identificar a una empleada afectada se filtraron fuera de la fundación.
Hasta ahora, lo confirmado es la explicación de la fundación de que hay una auditoría de seguridad en curso, la denuncia de los empleados de que se trata de una auditoría selectiva y el procedimiento interno de la fundación para tramitar la filtración de mensajes relacionados con la víctima. No se ha confirmado que la auditoría tuviera un propósito de represalia ni se ha identificado a los responsables de la filtración.
Antecedentes y contexto
D.Camp es una entidad de inversión y apoyo a empresas emergentes en fase inicial, fundada en 2012 con aportaciones de 19 instituciones financieras. El presidente de la Federación de Bancos de Corea (전국은행연합회) también ejerce como presidente de su junta directiva.
La auditoría ad hoc en la que, según se informó, colaboraron los empleados auditados está relacionada con las acusaciones que rodean al anterior director ejecutivo, que asumió el cargo en 2024. Desde comienzos de este año, la fundación ha investigado al anterior director ejecutivo por acusaciones de acoso laboral, comentarios de acoso sexual dirigidos a empleadas y la implantación de un programa de gestión de empleados de bajo rendimiento, entre otras cuestiones. En julio, se informó a la junta directiva de los resultados de la auditoría y de la recomendación de considerar la destitución del director ejecutivo; sin embargo, la junta aceptó su dimisión sin iniciar un procedimiento disciplinario.
Los empleados sostienen que los principales destinatarios de esta auditoría de seguridad son quienes conservaron documentos necesarios para la auditoría de entonces o prestaron declaraciones desfavorables al anterior director ejecutivo. La finalidad declarada por la fundación es verificar los indicios de que se habría sacado información relacionada con la auditoría. Dado que ambas explicaciones coexisten, los criterios para seleccionar a los empleados auditados y el alcance de la información que se intenta verificar serán determinantes para resolver la polémica sobre la imparcialidad.
Qué significa esta noticia
Para las personas auditadas, no solo importa la auditoría en sí, sino también por qué fueron seleccionadas y cuál es el alcance de la investigación. Aunque una revisión de seguridad pueda ser necesaria, la confianza en las auditorías internas puede verse afectada si algunos empleados sienten que se les investiga por haber colaborado en una auditoría anterior. No obstante, las afirmaciones de los empleados son las versiones de las partes afectadas recogidas en la información publicada, y los datos disponibles no permiten concluir que la auditoría tuviera realmente un propósito de represalia.
La filtración de mensajes que podrían permitir identificar a la víctima es una cuestión aparte. Según se informó, los mensajes contenían comentarios denigrantes sobre la empleada afectada y los empleados auditados, pero no se sabe quién los envió al exterior ni por qué vía. La fundación afirmó que el mes pasado recibió una denuncia de un empleado y que está tramitando el caso conforme a su normativa interna, pero todavía no ha hecho públicos los resultados. Para determinar si la protección fue adecuada, es necesario conocer cómo salió de la organización la información que podría permitir identificar a la víctima y qué medidas se adoptaron para evitar daños.
Por ejemplo, si un empleado pasó a ser objeto de una auditoría de seguridad después de conservar documentos o prestar declaración durante la auditoría anterior, esa secuencia temporal por sí sola no demuestra que hubiera represalias. Aun así, conviene examinar si se explican los criterios para seleccionar a las personas auditadas y el proceso para verificar las sospechas sobre la salida de información. Lo importante en este caso es comprobar por separado el propósito y el procedimiento de la auditoría de seguridad, así como la tramitación de la filtración de mensajes relacionados con la víctima.
Información sobre normas y apoyos relacionados
La guía jurídica interna proporcionada (L1·L2) aborda cuestiones laborales como la condición de trabajador, los traslados y cambios de puesto, las indemnizaciones por despido y las modificaciones del reglamento de trabajo, pero no establece procedimientos concretos aplicables a la legitimidad de una auditoría interna de seguridad ni a la filtración de información de víctimas de acoso sexual. Por tanto, esta guía por sí sola no permite determinar la legalidad de esta auditoría ni los derechos legales de los empleados.
Según lo publicado, algunos empleados presentaron en abril una denuncia ante el Ministerio de Empleo y Trabajo (고용노동부) en la que alegaban que la auditoría relacionada con el anterior director ejecutivo se había llevado a cabo de manera parcial. Está confirmado que los empleados recurrieron a ese procedimiento, pero la información disponible no incluye el resultado ni las conclusiones de la denuncia. También hay que distinguir la auditoría de seguridad y la tramitación de la filtración de mensajes como asuntos que siguen en curso o cuyos resultados aún no se han confirmado.
Hechos confirmados y cuestiones aún desconocidas
Hechos confirmados
- D.Camp afirmó que está auditando a cuatro empleados para verificar indicios de que se habría sacado información relacionada con las tareas de auditoría a cuentas personales, entre otros medios.
- Según lo publicado, las personas auditadas habían colaborado en la auditoría ad hoc sobre el anterior director ejecutivo.
- Los empleados sostienen que esta auditoría es selectiva y constituye una represalia.
- Se informó de indicios de que se filtraron al exterior mensajes que podrían permitir identificar a una empleada afectada y que contenían comentarios denigrantes sobre ella y sobre los empleados auditados.
- D.Camp afirmó que recibió una denuncia por la filtración de los mensajes y que está tramitando el caso conforme a su normativa interna.
Cuestiones aún desconocidas
- ¿Cuáles son los resultados concretos de la auditoría de seguridad y qué medidas se aplicarán a los empleados auditados?
- ¿Qué criterios se utilizaron para seleccionar a las personas auditadas y qué pruebas respaldan las sospechas de que se sacó información?
- ¿Quién filtró al exterior los mensajes que podrían permitir identificar a la víctima y por qué vía? ¿Cuál será el resultado del procedimiento interno?
- ¿Qué resultado tuvo la denuncia presentada en abril?
Qué pueden comprobar los lectores
- En las próximas explicaciones de D.Camp, puede comprobarse si se publican por separado la finalidad de la auditoría de seguridad, los criterios de selección de las personas auditadas, los resultados de la investigación y las medidas adoptadas.
- Conviene verificar si se conocen los resultados del procedimiento interno sobre los mensajes relacionados con la víctima y las medidas tomadas para protegerla.
- En cuanto a los empleados que presentaron la denuncia, cabe prestar atención a si se hacen públicos el curso y el resultado de su tramitación.