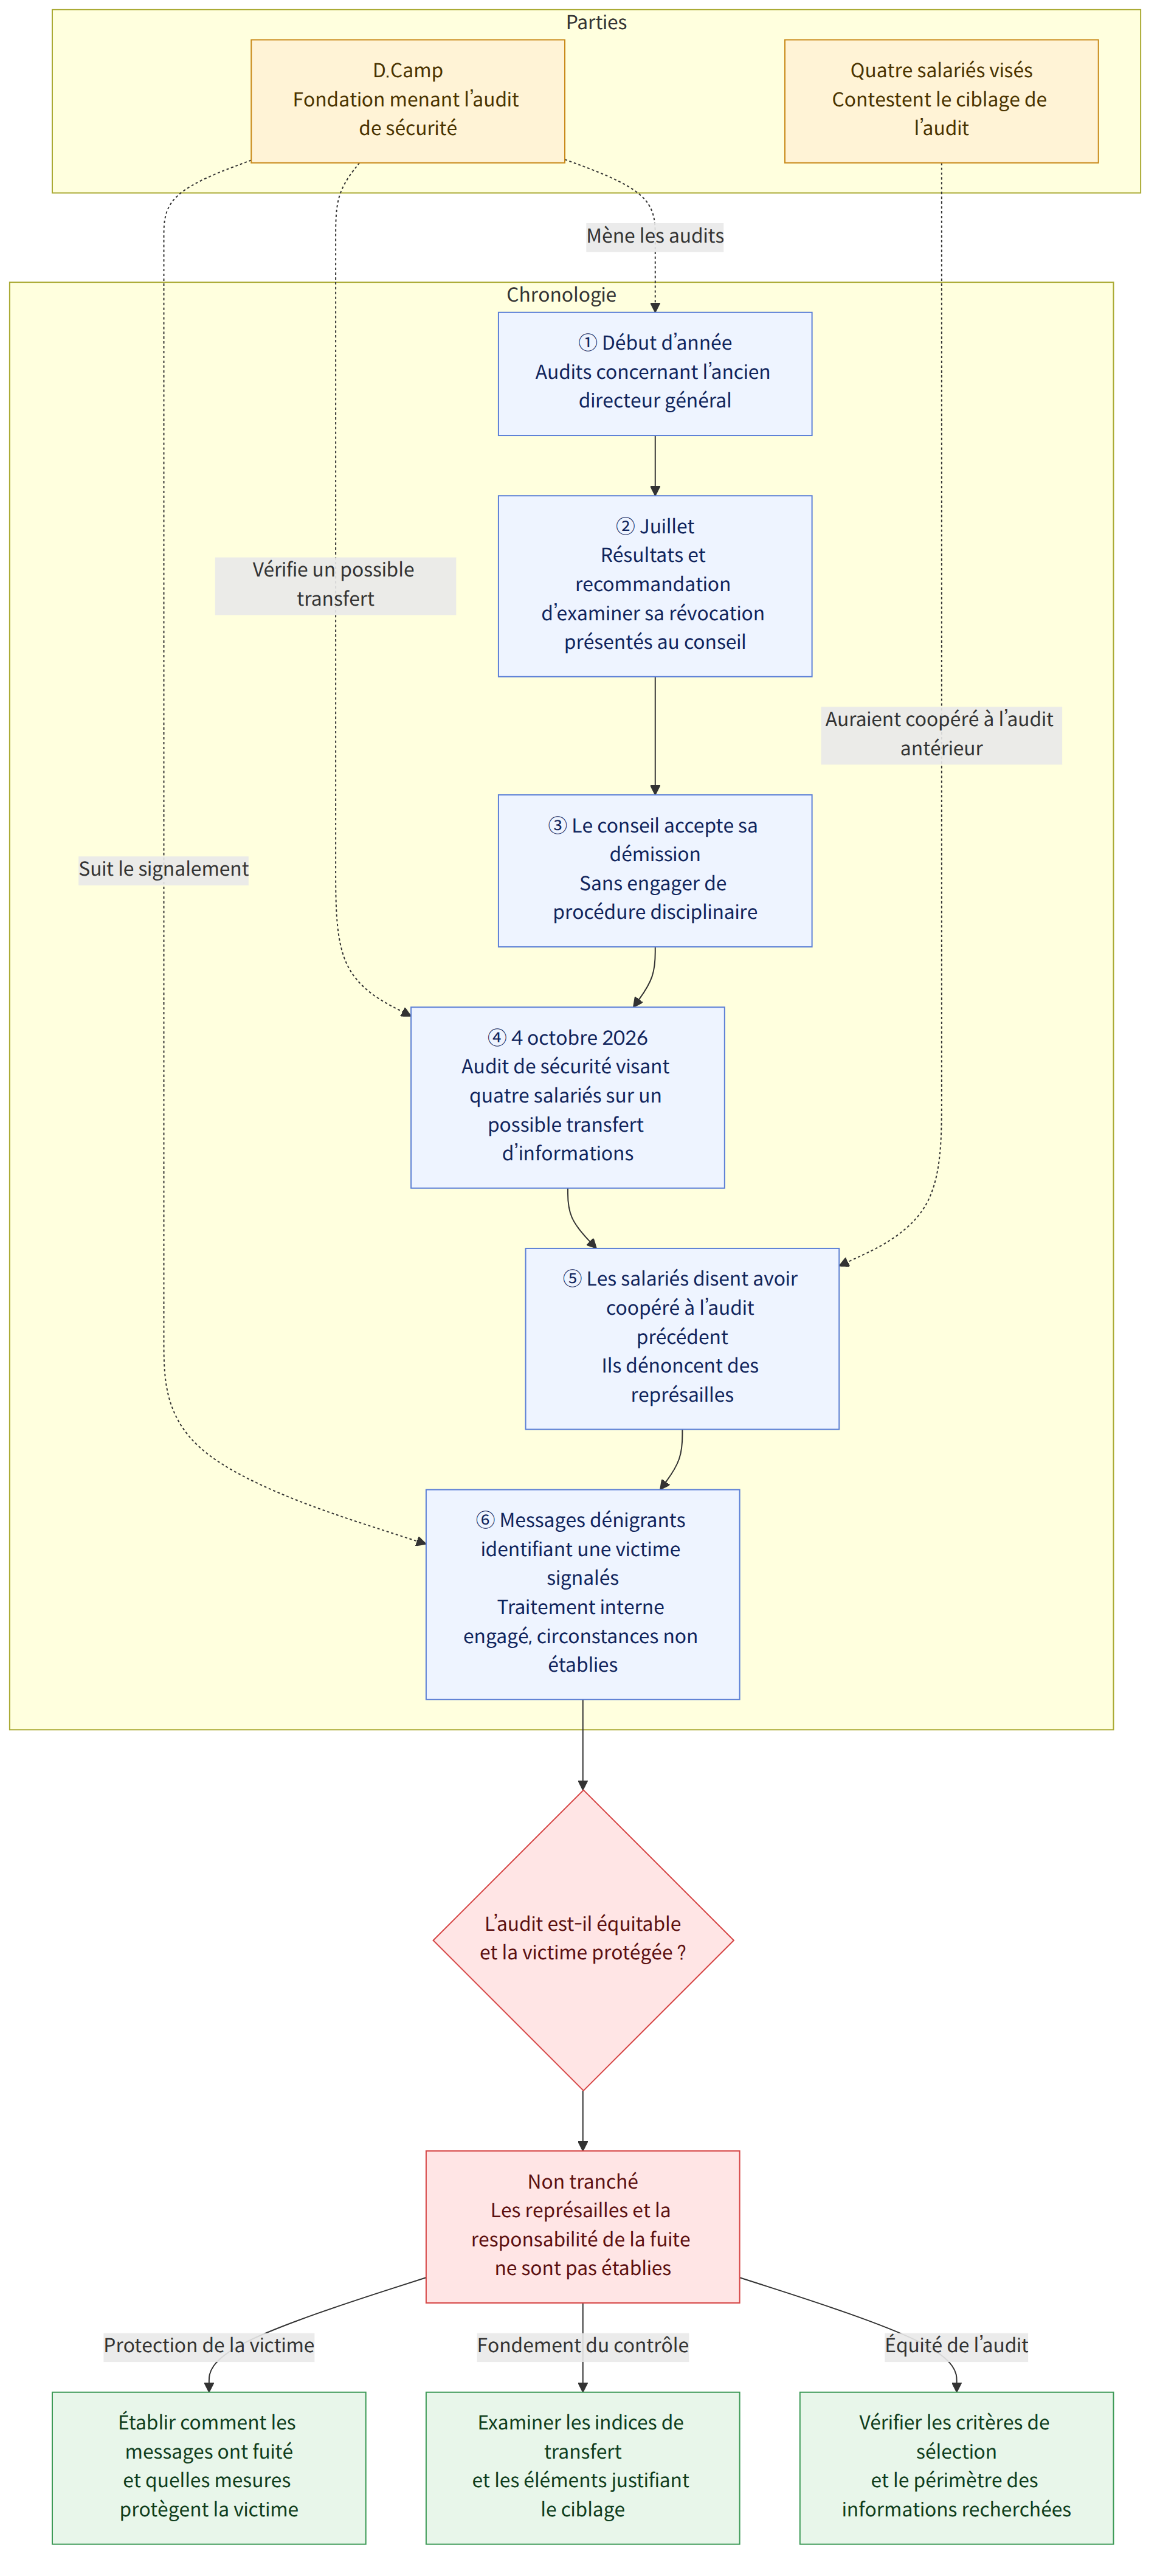
Il a été rapporté le 4 octobre 2026 que la Fondation bancaire pour l’entrepreneuriat des jeunes (은행권 청년창업재단), D.Camp (디캠프), menait un audit de sécurité visant quatre salariés. La fondation a indiqué qu’il s’agissait de vérifier des indices selon lesquels des informations liées aux activités d’audit auraient été transférées vers des comptes personnels, entre autres. Les salariés visés affirment qu’ils avaient auparavant coopéré à un audit ponctuel concernant l’ancien directeur général et dénoncent un audit ciblé à titre de représailles. Par ailleurs, des indices ont été signalés concernant la fuite, hors de la fondation, de messages dénigrants permettant d’identifier une salariée victime.
À ce jour, les éléments établis sont les explications de la fondation, qui indique qu’un audit de sécurité est en cours, les accusations des salariés selon lesquelles l’audit les cible, ainsi que la procédure interne de traitement engagée par la fondation au sujet de la fuite de messages concernant la victime. Il n’a pas été établi que l’audit avait pour but des représailles ni que la responsabilité de la fuite avait été attribuée à une personne.
Contexte
D.Camp est une société d’investissement et de soutien aux start-up en phase de démarrage, créée en 2012 grâce aux contributions de 19 établissements financiers. Le président de la Fédération des banques de Corée (전국은행연합회) en est également le président du conseil d’administration.
L’audit ponctuel auquel les salariés visés auraient, selon les informations publiées, coopéré, est lié à des allégations concernant l’ancien directeur général, entré en fonction en 2024. Depuis le début de cette année, la fondation mène des audits à son sujet en raison d’allégations de harcèlement au travail, de propos à caractère sexuel adressés à une salariée et de l’introduction d’un programme de gestion des salariés peu performants. En juillet dernier, les résultats de l’audit et une recommandation d’examiner la révocation du directeur général ont été présentés au conseil d’administration, mais celui-ci a accepté la démission de l’ancien directeur général sans engager de procédure disciplinaire.
Les salariés affirment que les principales personnes visées par le présent audit de sécurité sont celles qui avaient conservé les documents nécessaires à l’audit précédent ou fait des déclarations défavorables à l’ancien directeur général. L’objectif de l’audit indiqué par la fondation est de vérifier les indices d’un transfert externe d’informations liées à l’audit. Ces deux explications coexistant, les critères de sélection des personnes visées et le périmètre des informations recherchées seront déterminants dans la controverse sur l’équité de l’audit.
Ce que cette affaire signifie
Pour les personnes visées par un audit, les raisons de leur sélection et le périmètre de l’enquête comptent autant que l’audit lui-même. Même si un contrôle de sécurité est nécessaire, la confiance dans les audits internes peut être ébranlée si des salariés ont le sentiment d’être examinés parce qu’ils ont coopéré à un audit antérieur. Toutefois, les accusations des salariés visés reflètent leur point de vue, rapporté dans la presse, et les éléments disponibles ne permettent pas de conclure que l’audit avait effectivement un objectif de représailles.
La fuite de messages permettant d’identifier la victime constitue un problème distinct. Il a été rapporté que les messages contenaient des propos dénigrants visant la salariée victime et les personnes visées par l’audit, mais on ignore qui les a transmis à l’extérieur et par quel moyen. La fondation a indiqué avoir reçu le mois dernier un signalement de salariés et suivre une procédure de traitement prévue par son règlement interne, mais les résultats de cette procédure n’ont pas encore été rendus publics. Il faudra établir comment des informations susceptibles d’identifier la victime ont quitté l’organisation et quelles mesures ont été prises pour prévenir les préjudices afin de déterminer si sa protection a été assurée de manière adéquate.
Par exemple, si un salarié est devenu la cible d’un audit de sécurité après avoir conservé des documents ou fait une déclaration dans le cadre d’un audit antérieur, cette seule succession dans le temps ne suffit pas à prouver des représailles. Il convient toutefois d’examiner si les critères de sélection des personnes visées et la vérification des soupçons de transfert d’informations sont expliqués. Dans cette affaire, il importe d’examiner séparément l’objectif et la procédure de l’audit de sécurité, ainsi que le traitement de la fuite des messages concernant la victime.
Informations sur les règles et dispositifs pertinents
Le guide juridique interne fourni (L1·L2) traite de questions liées au travail, telles que la qualité de salarié, la mutation ou le changement de poste, l’indemnité de départ et la modification du règlement intérieur, mais ne précise pas de procédure concrète applicable à la légitimité d’un audit de sécurité interne ou à la fuite d’informations concernant une victime de harcèlement sexuel. Ce guide ne permet donc pas, à lui seul, de conclure à la légalité de l’audit en cours ni de déterminer les droits des salariés.
Selon les informations publiées, certains salariés ont déposé en avril dernier une plainte auprès du ministère de l’Emploi et du Travail (고용노동부), affirmant en substance que l’audit concernant l’ancien directeur général avait été mené de manière inéquitable. Le dépôt de cette plainte par les salariés est établi, mais les éléments fournis ne précisent ni son traitement ni les conclusions rendues. Il faut distinguer cette procédure de l’audit de sécurité et du traitement de la fuite des messages, qui sont en cours ou dont les résultats ne sont pas encore connus.
Faits établis et points encore inconnus
Faits établis
- D.Camp a indiqué auditer quatre salariés afin de vérifier des indices selon lesquels des informations liées aux activités d’audit auraient été transférées vers des comptes personnels, entre autres.
- Selon les informations publiées, les personnes visées par l’audit sont des salariés qui avaient coopéré à l’audit ponctuel concernant l’ancien directeur général.
- Les salariés affirment que cet audit les cible à titre de représailles.
- La presse a fait état d’indices concernant la fuite à l’extérieur de messages permettant d’identifier la salariée victime et contenant des propos dénigrants à son égard ainsi qu’à l’égard des personnes visées par l’audit.
- D.Camp a indiqué avoir reçu un signalement concernant la fuite des messages et suivre une procédure de traitement prévue par son règlement interne.
Points encore inconnus
- Quels sont les résultats concrets de l’audit de sécurité et les mesures qui seront appliquées aux salariés visés ?
- Selon quels critères les personnes visées ont-elles été sélectionnées, et quels éléments étayent les soupçons de transfert d’informations ?
- Qui a divulgué à l’extérieur les messages permettant d’identifier la victime, par quel moyen, et quelles seront les conclusions du traitement interne ?
- Quelles ont été les suites de la plainte déposée en avril dernier ?
Points à suivre pour les lecteurs
- Dans les prochaines communications de D.Camp, il conviendra de voir si l’objectif de l’audit de sécurité, les critères de sélection des personnes visées, les résultats de l’enquête et les mesures prises sont présentés séparément.
- Il faudra vérifier si les conclusions du traitement interne concernant les messages relatifs à la victime et les mesures destinées à la protéger sont rendues publiques.
- Pour les salariés qui ont déposé une plainte, il sera utile de suivre la publication de l’évolution et des conclusions de son traitement.