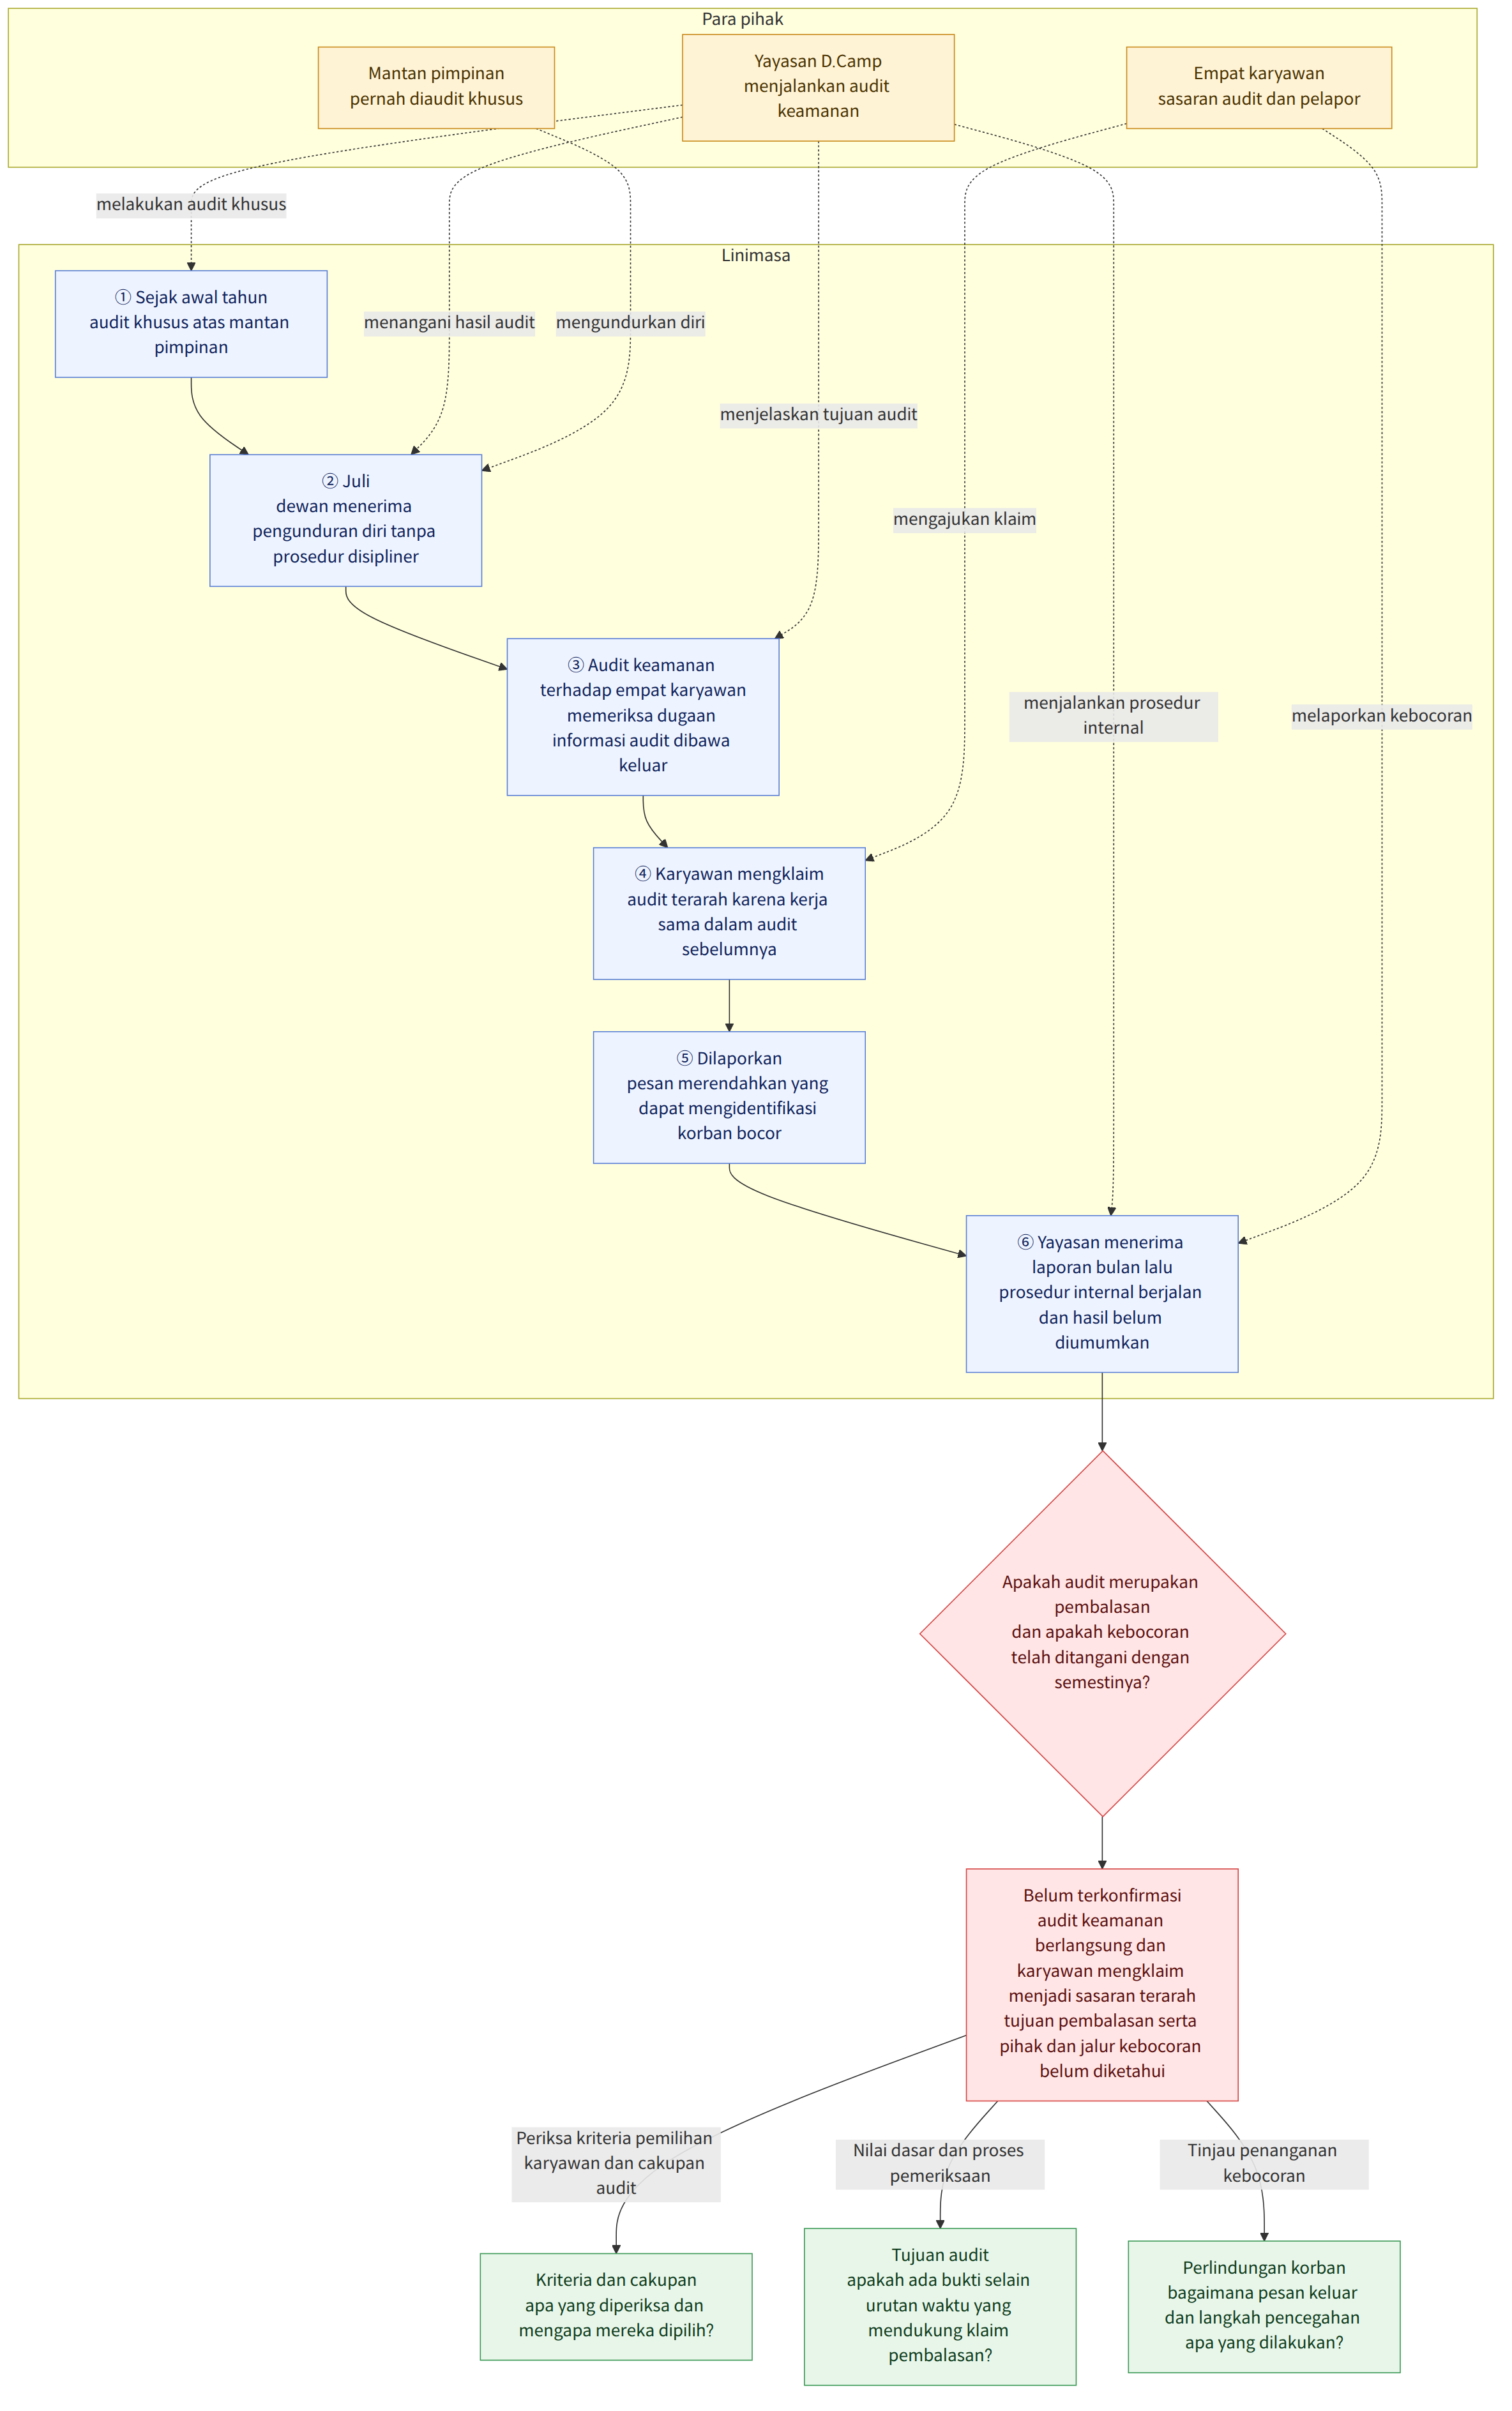
Yayasan Kewirausahaan Muda Sektor Perbankan D.Camp (은행권 청년창업재단 디캠프) sedang mengaudit 4 karyawan, sebagaimana diberitakan pada 4 Oktober 2026. Yayasan menyatakan bahwa audit tersebut bertujuan memeriksa indikasi bahwa informasi terkait pekerjaan audit dibawa keluar melalui akun pribadi dan cara lain. Karyawan yang menjadi sasaran audit mengklaim bahwa mereka adalah pihak yang sebelumnya bekerja sama dalam audit khusus terhadap mantan pimpinan, dan menyebut audit ini sebagai pemeriksaan terarah yang bersifat pembalasan. Secara terpisah, dilaporkan pula adanya indikasi bahwa pesan bernada merendahkan yang dapat mengidentifikasi karyawan korban bocor ke luar yayasan.
Sejauh ini, hal yang terkonfirmasi adalah penjelasan yayasan bahwa audit keamanan sedang berlangsung, klaim karyawan bahwa mereka menjadi sasaran pemeriksaan terarah, serta prosedur penanganan internal yayasan atas kebocoran pesan terkait korban. Belum ada kesimpulan terkonfirmasi bahwa audit tersebut bertujuan membalas atau bahwa pihak yang bertanggung jawab atas kebocoran telah diidentifikasi.
Latar belakang dan konteks
D.Camp adalah badan yang berinvestasi dan mendukung perusahaan rintisan tahap awal, didirikan pada 2012 melalui kontribusi dari 19 lembaga keuangan. Ketua Federasi Bank Korea (전국은행연합회) merangkap sebagai ketua dewan yayasan.
Audit khusus yang menurut pemberitaan melibatkan kerja sama para karyawan yang menjadi sasaran berkaitan dengan dugaan seputar mantan pimpinan yang menjabat sejak 2024. Sejak awal tahun ini, mantan pimpinan tersebut telah diaudit oleh yayasan terkait dugaan perundungan di tempat kerja, pernyataan pelecehan seksual terhadap karyawan perempuan, dan penerapan program pengelolaan karyawan berkinerja rendah. Pada Juli lalu, hasil audit dan pendapat untuk mempertimbangkan pemberhentian pimpinan dilaporkan kepada dewan, tetapi dewan menerima pengunduran diri mantan pimpinan tanpa melalui prosedur disipliner.
Para karyawan mengklaim bahwa orang-orang yang mengamankan dokumen yang diperlukan untuk audit saat itu atau memberikan kesaksian yang merugikan mantan pimpinan menjadi sasaran utama audit keamanan kali ini. Tujuan audit yang disampaikan yayasan adalah memeriksa indikasi informasi terkait audit dibawa ke luar. Karena kedua penjelasan tersebut sama-sama ada, kriteria pemilihan karyawan yang diaudit dan cakupan informasi yang hendak diperiksa menjadi hal utama yang menentukan polemik keadilan ini.
Arti dari berita ini
Bagi pihak yang menjadi sasaran audit, alasan pemilihan mereka dan cakupan pemeriksaan sama pentingnya dengan audit itu sendiri. Sekalipun pemeriksaan keamanan diperlukan, kepercayaan terhadap audit internal dapat terganggu jika karyawan merasa diperiksa karena telah bekerja sama dalam audit sebelumnya. Namun, klaim para karyawan yang menjadi sasaran merupakan keterangan pihak terkait yang diberitakan, dan berdasarkan informasi yang tersedia saat ini, tidak dapat dipastikan bahwa audit tersebut benar-benar bertujuan membalas.
Kebocoran pesan yang dapat mengidentifikasi korban merupakan persoalan terpisah. Dilaporkan bahwa pesan tersebut memuat kata-kata yang merendahkan karyawan korban dan mereka yang menjadi sasaran audit, tetapi belum diketahui siapa yang mengirimkannya ke luar dan melalui jalur apa. Yayasan menyatakan bahwa setelah menerima laporan dari karyawan pada bulan lalu, pihaknya sedang menjalankan prosedur penanganan sesuai peraturan internal. Namun, hasil penanganannya belum diumumkan. Untuk menilai apakah perlindungan telah dilaksanakan dengan semestinya, perlu diketahui bagaimana informasi yang memungkinkan korban diidentifikasi bisa keluar dari organisasi serta langkah pencegahan dampak yang telah dilakukan.
Sebagai contoh, jika seorang karyawan menjadi sasaran audit keamanan setelah mengamankan dokumen atau memberikan kesaksian dalam audit sebelumnya, urutan waktu itu saja tidak cukup untuk membuktikan adanya pembalasan. Namun, perlu dicermati apakah kriteria pemilihan sasaran audit dan proses pemeriksaan dugaan kebocoran informasi dijelaskan. Hal penting dalam kasus ini adalah memeriksa secara terpisah tujuan dan prosedur audit keamanan serta proses penanganan kebocoran pesan terkait korban.
Informasi terkait kebijakan dan dukungan
Panduan hukum internal yang disediakan (L1·L2) membahas persoalan ketenagakerjaan seperti status sebagai pekerja, pemindahan atau mutasi, uang pesangon, serta perubahan peraturan kerja. Namun, panduan tersebut tidak menjelaskan prosedur khusus yang dapat diterapkan untuk menentukan keabsahan audit keamanan internal atau menangani kebocoran informasi korban pelecehan seksual. Karena itu, keabsahan audit ini maupun hak hukum karyawan tidak dapat dipastikan hanya berdasarkan panduan tersebut.
Menurut pemberitaan, sejumlah karyawan mengajukan pengaduan kepada Kementerian Ketenagakerjaan dan Tenaga Kerja (고용노동부) pada April lalu dengan alasan bahwa audit terkait mantan pimpinan berlangsung secara tidak adil. Pengajuan pengaduan tersebut terkonfirmasi sebagai langkah yang ditempuh para karyawan, tetapi informasi yang tersedia tidak mencantumkan hasil penanganan atau putusannya. Audit keamanan dan penanganan kebocoran pesan juga harus dipandang sebagai persoalan yang masing-masing masih berlangsung atau belum diketahui hasilnya.
Fakta yang terkonfirmasi dan hal yang belum diketahui
Fakta yang terkonfirmasi
- D.Camp menyatakan sedang mengaudit 4 karyawan untuk memeriksa indikasi bahwa informasi terkait pekerjaan audit dibawa keluar melalui akun pribadi dan cara lain.
- Menurut pemberitaan, karyawan yang menjadi sasaran audit adalah pihak yang bekerja sama dalam audit khusus terhadap mantan pimpinan.
- Para karyawan mengklaim bahwa audit kali ini merupakan pemeriksaan terarah yang bersifat pembalasan.
- Dilaporkan adanya indikasi bahwa pesan yang dapat mengidentifikasi karyawan korban dan berisi kata-kata yang merendahkan karyawan korban serta pihak yang menjadi sasaran audit bocor ke luar.
- D.Camp menyatakan telah menerima laporan tentang kebocoran pesan dan sedang menjalankan prosedur penanganan sesuai peraturan internal.
Hal yang belum diketahui
- Apa hasil konkret audit keamanan dan tindakan apa yang akan diberlakukan terhadap karyawan yang menjadi sasaran?
- Kriteria apa yang digunakan untuk menentukan sasaran audit, dan bukti apa yang mendukung dugaan kebocoran informasi?
- Siapa yang membocorkan pesan yang dapat mengidentifikasi korban ke luar dan melalui jalur apa, serta bagaimana hasil penanganan internalnya?
- Apa hasil dari pengaduan yang diajukan pada April lalu?
Hal yang perlu dicermati pembaca
- Dalam penjelasan lanjutan D.Camp, cermati apakah tujuan audit keamanan, kriteria pemilihan sasaran, hasil pemeriksaan, dan tindakan yang diambil dijelaskan secara terpisah.
- Perlu diperiksa apakah hasil penanganan internal atas pesan terkait korban dan langkah perlindungan bagi korban telah dijelaskan.
- Bagi karyawan yang mengajukan pengaduan, perkembangan penanganan dan hasil pengaduan tersebut dapat dicermati.