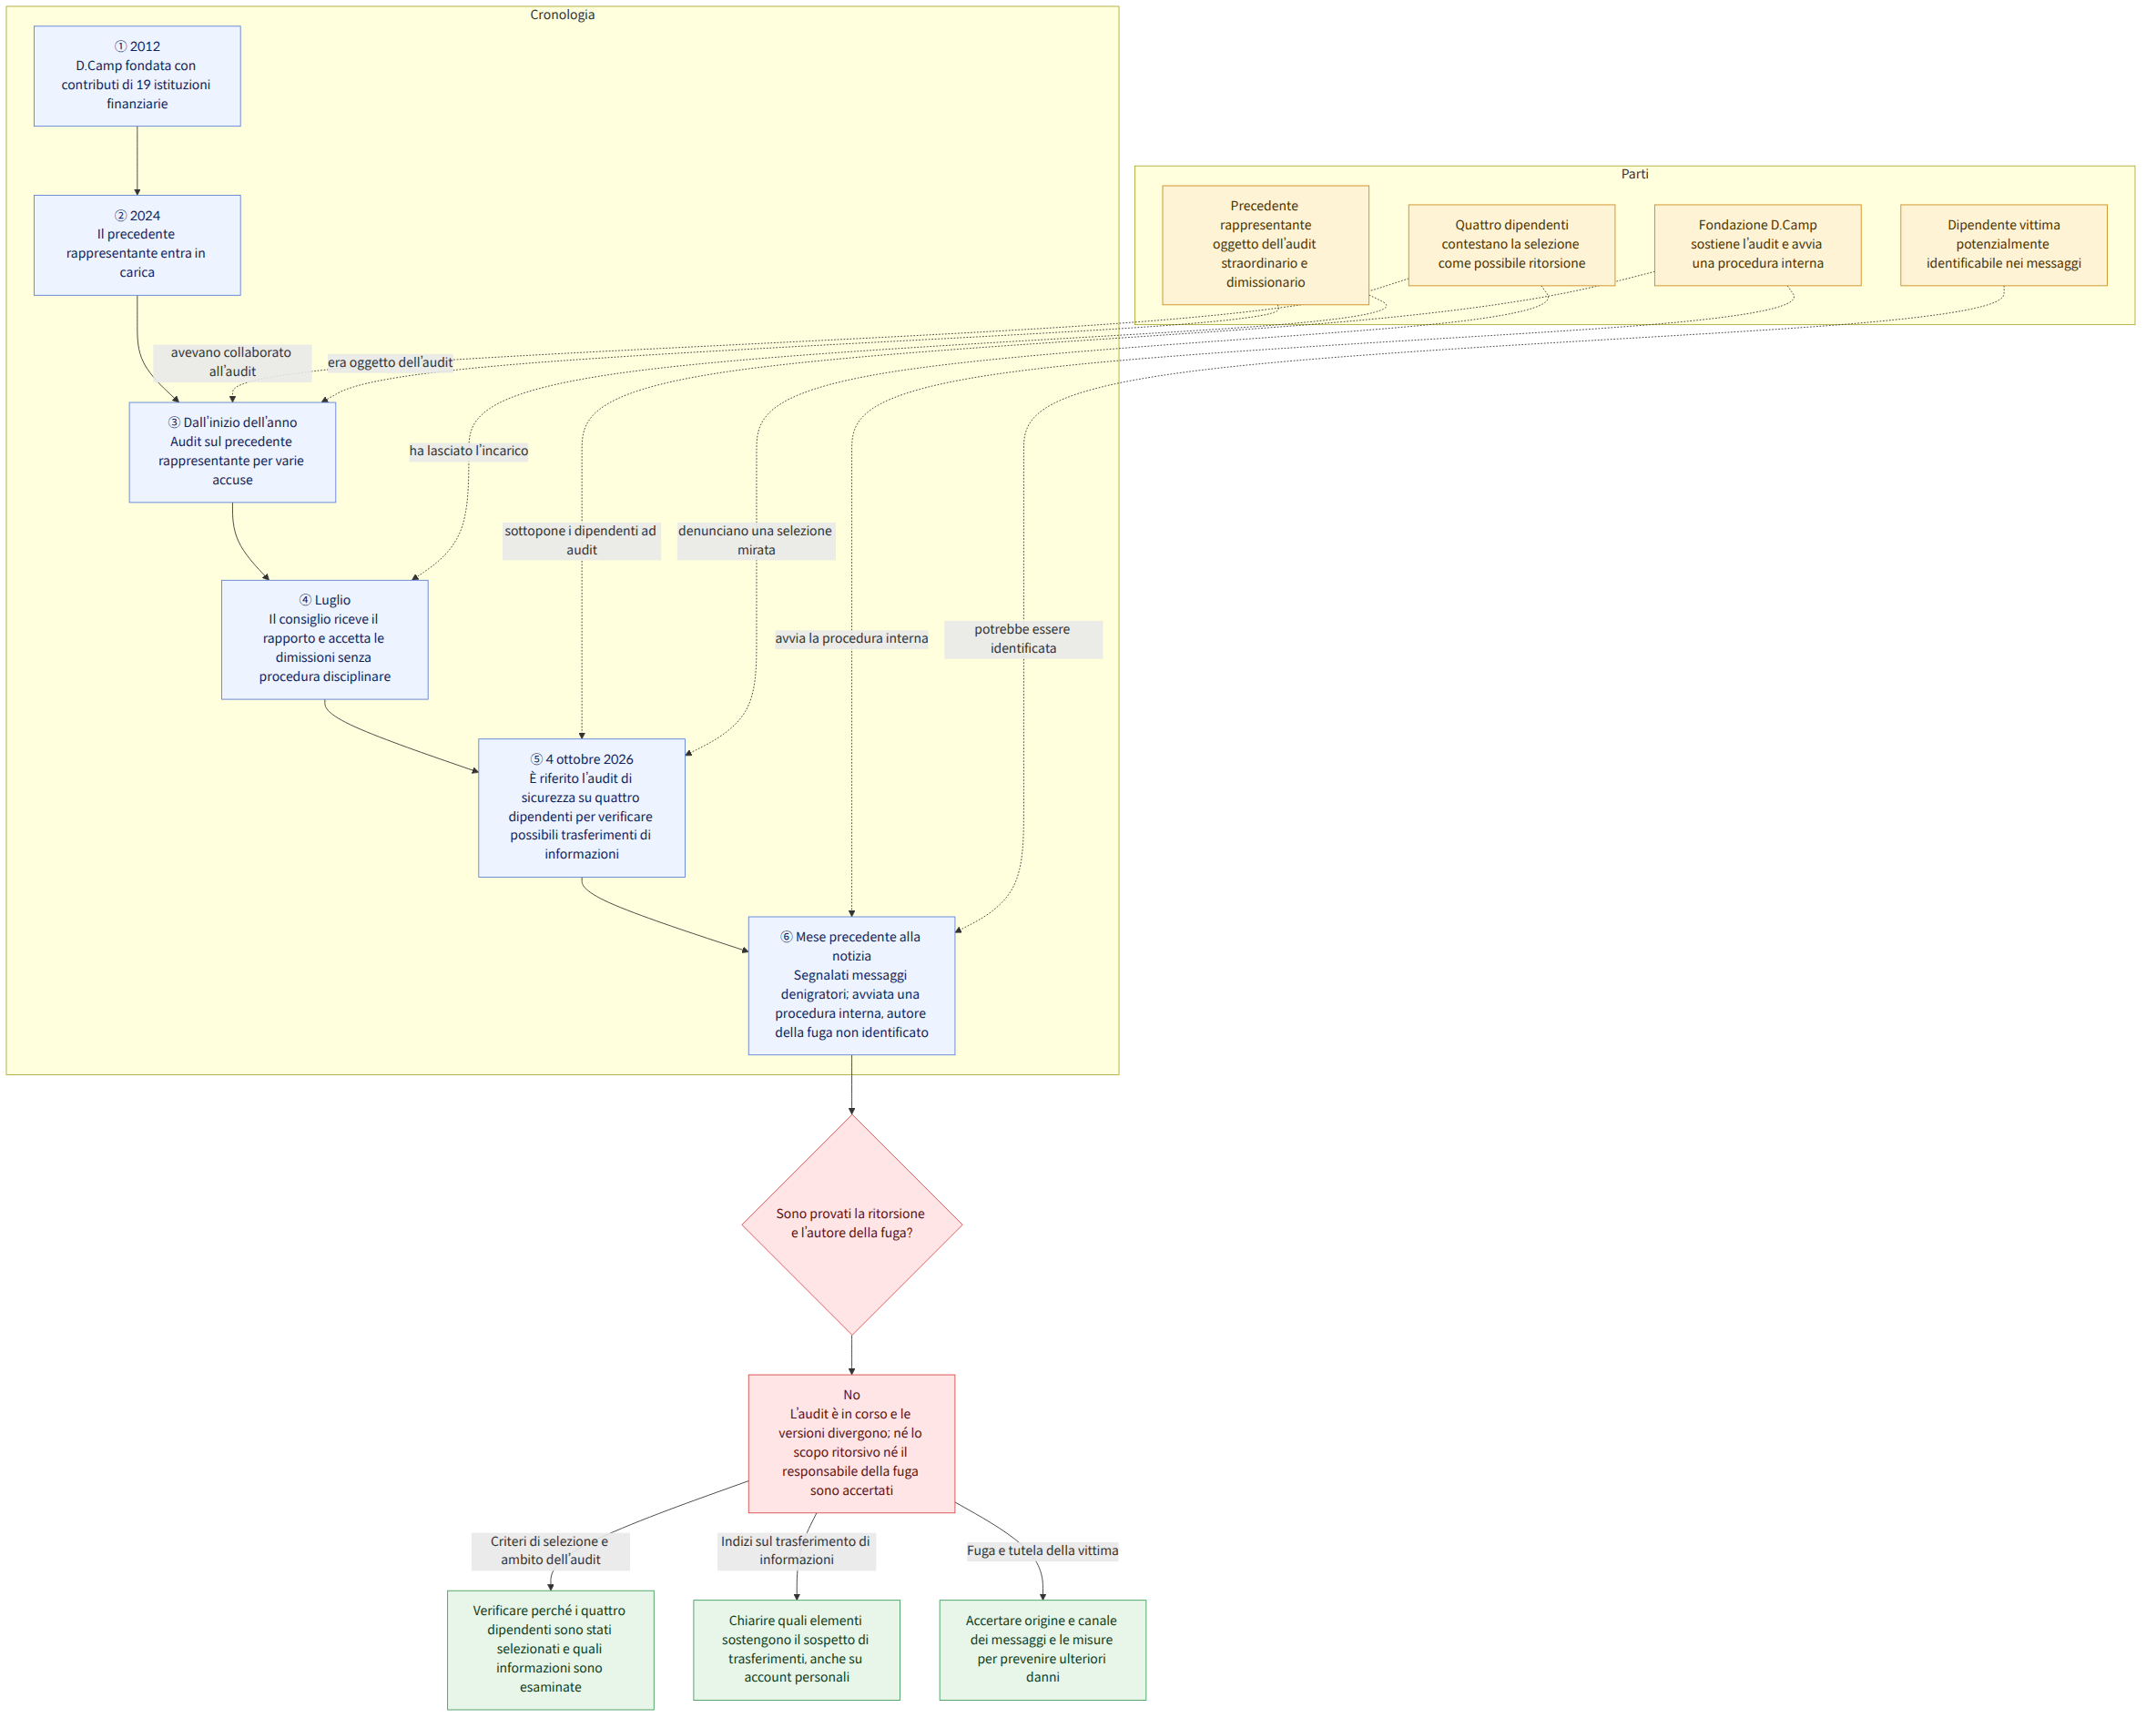
Il 4 ottobre 2026 è stato riferito che la Fondazione bancaria per l’imprenditoria giovanile D.Camp (은행권 청년창업재단 디캠프) sta sottoponendo a un audit di sicurezza quattro dipendenti. La fondazione ha dichiarato che l’audit mira a verificare indizi secondo cui informazioni relative alle attività di audit sarebbero state trasferite, tra l’altro, su account personali. I dipendenti interessati sostengono che si tratti di un’indagine mirata e ritorsiva, poiché in precedenza avevano collaborato a un audit straordinario sul precedente rappresentante. È stata inoltre segnalata la possibile diffusione all’esterno della fondazione di messaggi denigratori che potrebbero permettere di identificare una dipendente vittima.
Finora sono stati confermati la dichiarazione della fondazione secondo cui l’audit di sicurezza è in corso, la denuncia dei dipendenti di essere oggetto di un’indagine mirata e l’avvio da parte della fondazione di una procedura interna per la diffusione di messaggi riguardanti la vittima. Non è stato accertato che l’audit avesse uno scopo ritorsivo né è stata identificata la persona responsabile della fuga di notizie.
Contesto
D.Camp è un’organizzazione che investe e sostiene startup nelle fasi iniziali, fondata nel 2012 grazie ai contributi di 19 istituzioni finanziarie. Il presidente della Federazione delle banche coreane (전국은행연합회) ricopre anche la carica di presidente del consiglio di amministrazione.
L’audit straordinario al quale, secondo quanto riferito, avevano collaborato i dipendenti interessati riguardava le accuse rivolte al precedente rappresentante, entrato in carica nel 2024. Dall’inizio di quest’anno la fondazione lo sottoponeva ad audit per accuse di molestie sul posto di lavoro, dichiarazioni a sfondo sessuale rivolte a dipendenti donne e l’introduzione di un programma di gestione dei dipendenti con prestazioni insufficienti. Lo scorso luglio il consiglio di amministrazione ha ricevuto il rapporto sui risultati dell’audit e una proposta di valutare la rimozione del rappresentante, ma ha accettato le dimissioni del precedente rappresentante senza avviare una procedura disciplinare.
I dipendenti sostengono che tra i principali destinatari dell’attuale audit di sicurezza vi siano coloro che all’epoca avevano conservato i documenti necessari all’indagine o rilasciato dichiarazioni sfavorevoli al precedente rappresentante. La fondazione ha indicato come obiettivo dell’audit la verifica di indizi relativi al trasferimento all’esterno di informazioni legate all’audit. Poiché le due spiegazioni coesistono, i criteri con cui sono stati selezionati i dipendenti interessati e l’ambito delle informazioni da verificare sono gli elementi centrali della controversia sull’equità.
Che cosa significa questa notizia
Per le persone sottoposte a un audit sono importanti non solo l’indagine in sé, ma anche le ragioni della loro selezione e l’ambito degli accertamenti. Anche se un controllo di sicurezza è necessario, la fiducia negli audit interni può venire meno se i dipendenti ritengono di essere indagati perché avevano collaborato a un audit precedente. Tuttavia, le loro affermazioni rappresentano la posizione delle persone coinvolte riportata dalla stampa; sulla base delle informazioni disponibili non è possibile concludere che l’audit avesse davvero uno scopo ritorsivo.
La diffusione di messaggi che possono identificare la vittima è una questione distinta. Secondo quanto riferito, i messaggi contenevano espressioni denigratorie rivolte alla dipendente vittima e ai dipendenti interessati dall’audit, ma non si sa chi li abbia inviati all’esterno né attraverso quale canale. La fondazione ha dichiarato di aver ricevuto il mese scorso una segnalazione da parte di un dipendente e di aver avviato le procedure previste dai regolamenti interni, ma l’esito non è ancora stato reso pubblico. Per valutare se la vittima sia stata adeguatamente tutelata, occorre accertare come siano finite fuori dall’organizzazione informazioni che possono identificarla e quali misure siano state adottate per prevenire ulteriori danni.
Per esempio, se un dipendente è stato sottoposto a un audit di sicurezza dopo aver conservato documenti o rilasciato dichiarazioni nell’ambito di un audit precedente, la sola successione temporale non basta a dimostrare una ritorsione. È tuttavia necessario verificare se siano stati chiariti i criteri di selezione dei soggetti sottoposti all’audit e il processo di accertamento dei sospetti relativi al trasferimento di informazioni. In questo caso, è importante esaminare separatamente lo scopo e le procedure dell’audit di sicurezza e il modo in cui è stata gestita la diffusione dei messaggi riguardanti la vittima.
Norme e informazioni di supporto pertinenti
La guida legale interna fornita (L1·L2) tratta questioni di diritto del lavoro come la qualifica di lavoratore, il trasferimento o il cambio di mansioni, il trattamento di fine rapporto e le modifiche al regolamento del personale, ma non indica procedure specifiche applicabili alla legittimità di un audit di sicurezza interno o alla diffusione di informazioni sulle vittime di molestie sessuali. Pertanto, la sola guida non consente di stabilire se l’audit in questione sia legittimo né quali siano i diritti legali dei dipendenti.
Secondo quanto riportato dalla stampa, lo scorso aprile alcuni dipendenti hanno presentato al Ministero dell’Occupazione e del Lavoro (고용노동부) una denuncia sostenendo che l’audit relativo al precedente rappresentante fosse stato condotto in modo iniquo. È confermato che i dipendenti hanno intrapreso questa iniziativa, ma le informazioni disponibili non indicano l’esito della denuncia né le valutazioni formulate. Anche l’audit di sicurezza e la gestione della fuga di notizie vanno considerati questioni distinte, ancora in corso o il cui esito non è stato accertato.
Fatti accertati e aspetti ancora ignoti
Fatti accertati
- D.Camp ha dichiarato di stare sottoponendo a un audit quattro dipendenti per verificare indizi secondo cui informazioni relative alle attività di audit sarebbero state trasferite, tra l’altro, su account personali.
- Secondo quanto riportato dalla stampa, i dipendenti interessati avevano collaborato all’audit straordinario sul precedente rappresentante.
- I dipendenti sostengono che l’attuale audit sia un’indagine mirata e ritorsiva.
- È stata riferita la diffusione all’esterno di messaggi che possono identificare la dipendente vittima e che contengono espressioni denigratorie nei confronti di lei e dei dipendenti interessati dall’audit.
- D.Camp ha dichiarato di aver ricevuto una segnalazione relativa alla diffusione dei messaggi e di aver avviato le procedure previste dai regolamenti interni.
Aspetti ancora ignoti
- Quali sono i risultati specifici dell’audit di sicurezza e quali misure saranno applicate ai dipendenti interessati?
- In base a quali criteri sono stati selezionati i dipendenti sottoposti all’audit e quali elementi sostengono i sospetti di trasferimento di informazioni?
- Chi ha diffuso all’esterno i messaggi che possono identificare la vittima e attraverso quale canale? Quale sarà l’esito della procedura interna?
- Qual è stato l’esito della denuncia presentata lo scorso aprile?
Che cosa può verificare il lettore
- Nelle comunicazioni successive di D.Camp, si può verificare se siano indicati separatamente lo scopo dell’audit di sicurezza, i criteri di selezione dei destinatari, i risultati dell’indagine e le misure adottate.
- È necessario verificare se saranno resi noti l’esito della procedura interna relativa ai messaggi riguardanti la vittima e le misure adottate per proteggerla.
- Per i dipendenti che hanno presentato la denuncia, si può seguire l’evoluzione della procedura e verificare se ne sarà reso noto l’esito.