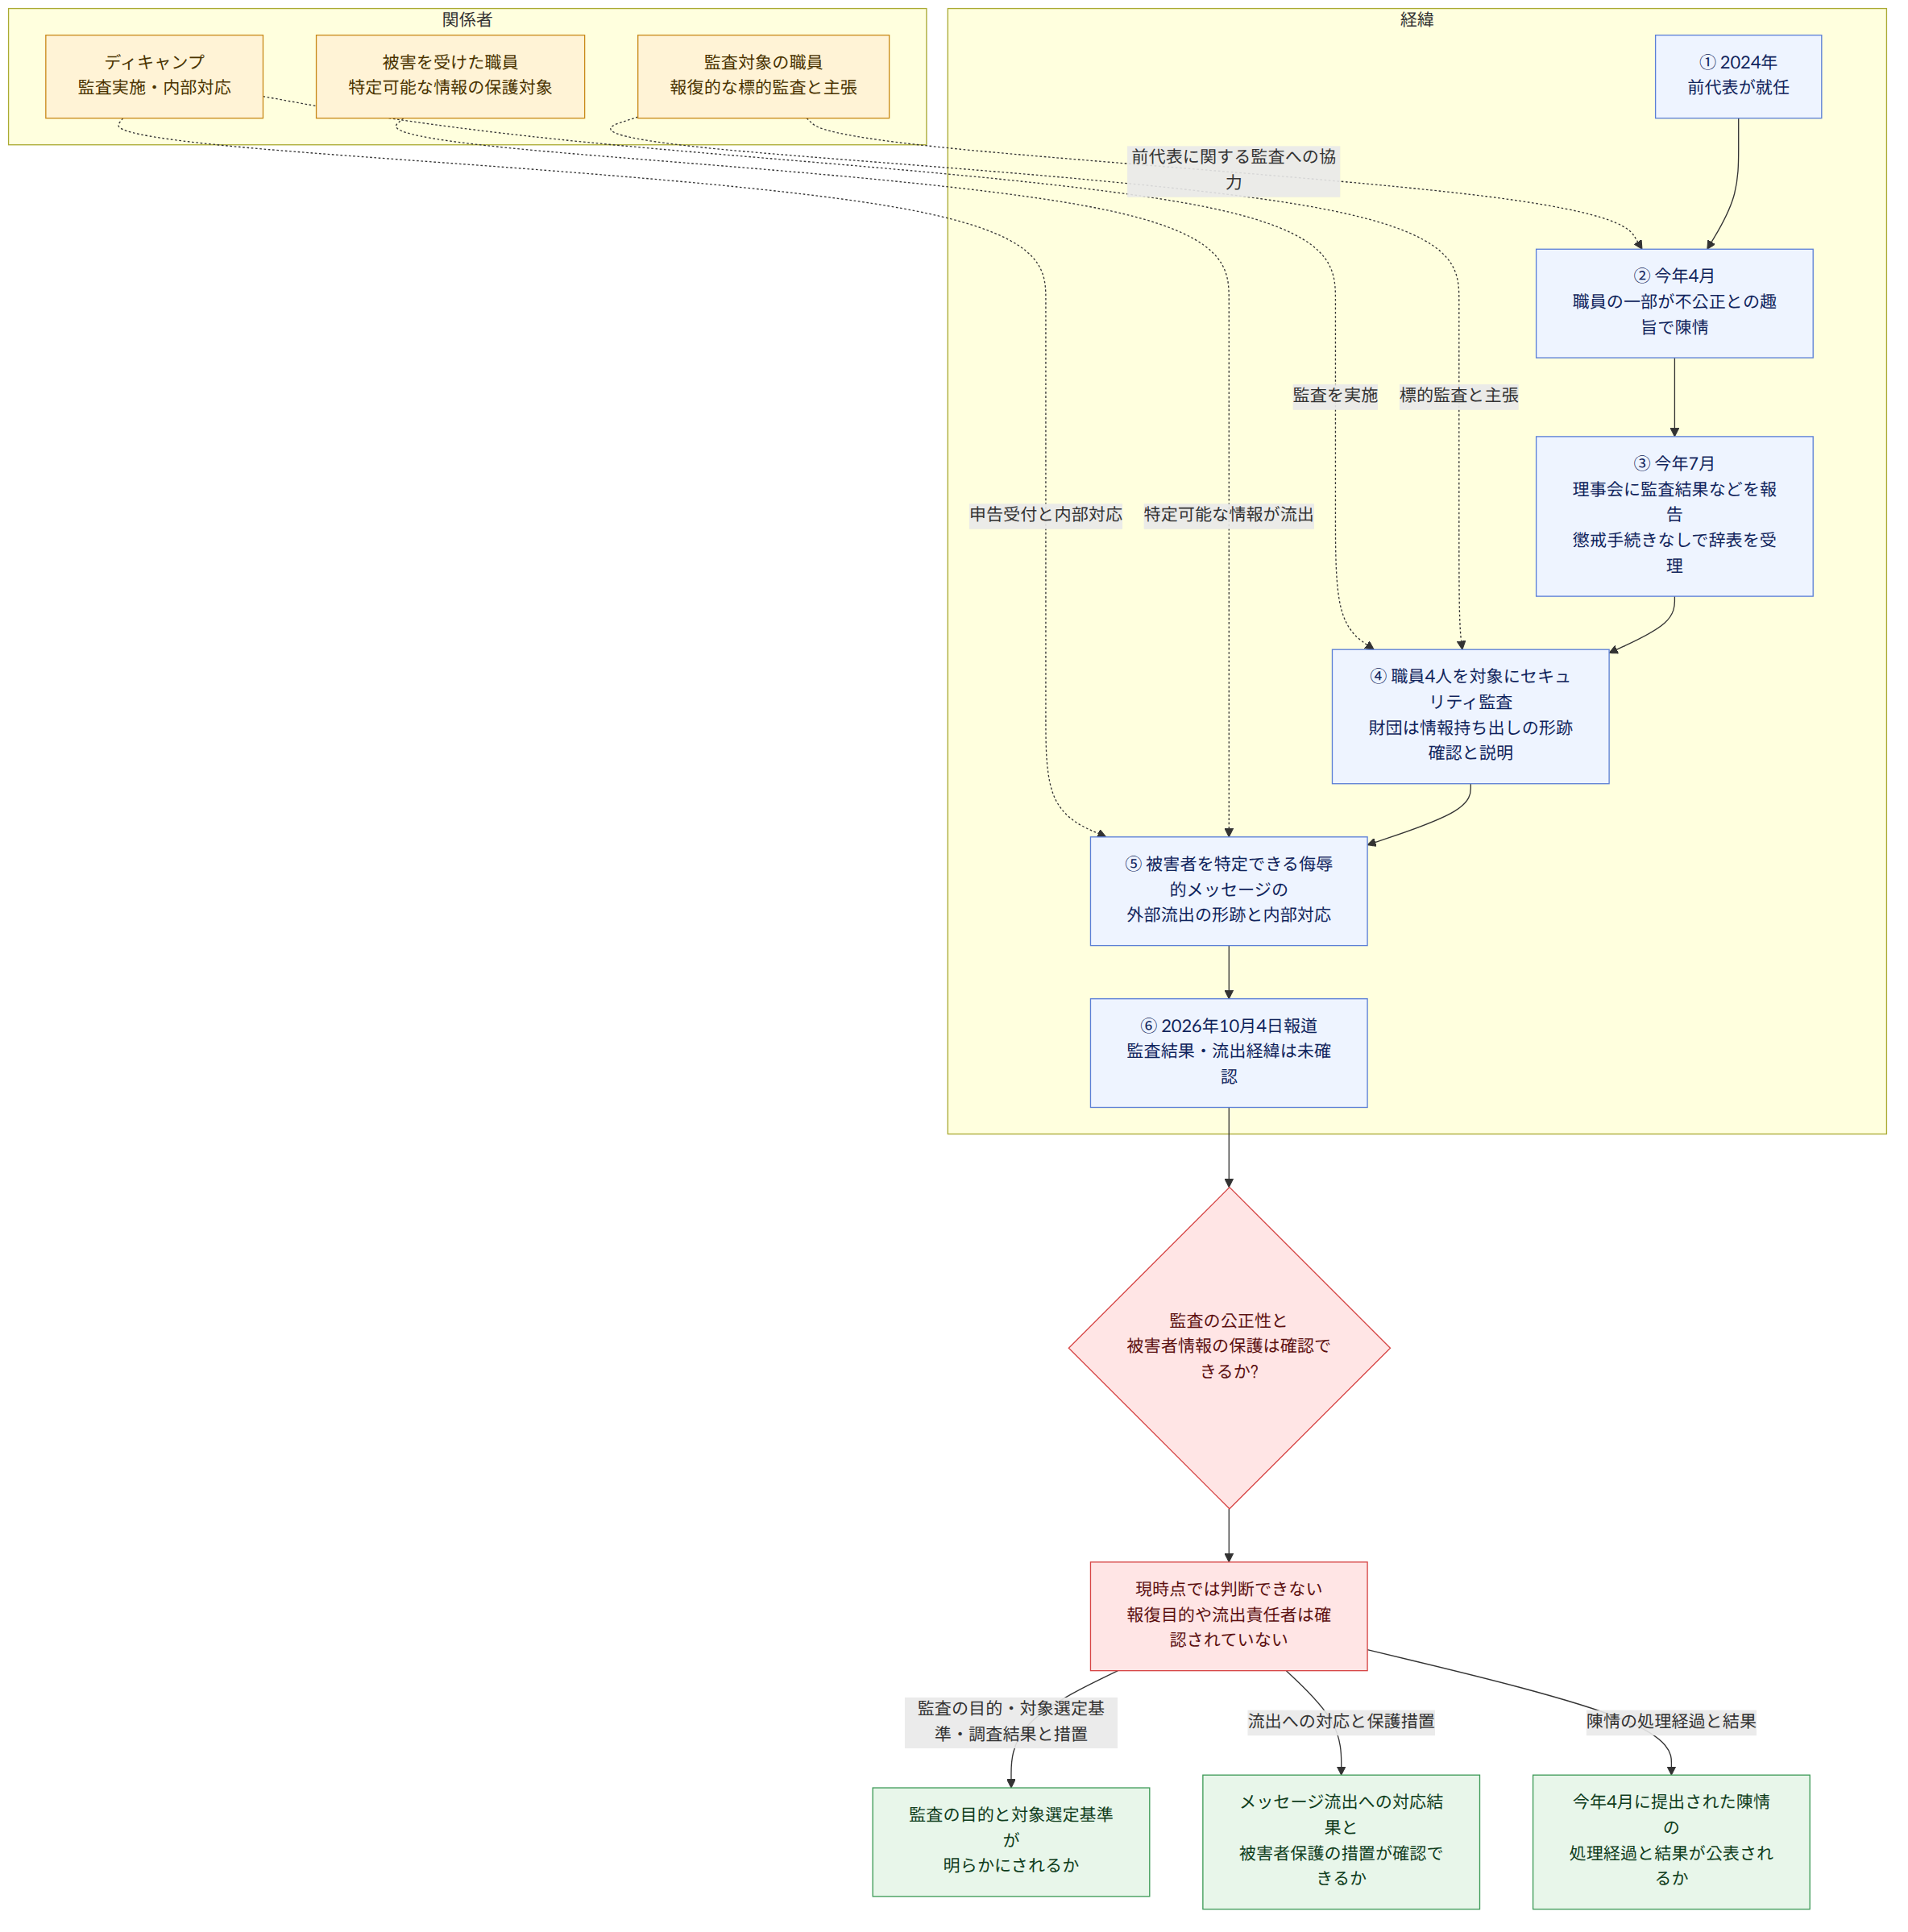
銀行業界青年創業財団ディキャンプ(은행권청년창업재단 디캠프)が職員4人を対象にセキュリティ監査を進めていると、2026年10月4日に報じられた。財団は、監査業務に関する情報が個人アカウントなどに持ち出された形跡を確認するための監査だと説明した。監査対象の職員は、以前、前代表に対する臨時監査に協力した人たちだとして、報復的な標的監査だと主張している。これとは別に、被害を受けた職員を特定できる侮辱的なメッセージが財団の外部に流出した形跡も伝えられた。
現時点で確認されているのは、セキュリティ監査を進めているという財団の説明、職員による標的監査との主張、被害者に関するメッセージ流出をめぐる財団の内部対応手続きだ。監査が報復を目的としていた、あるいは流出の責任者が特定されたという結論は確認されていない。
背景と経緯
ディキャンプは2012年、19の金融機関の出資により設立された、初期スタートアップへの投資・支援を行う法人だ。全国銀行連合会(전국은행연합회)の会長が理事長を兼任する。
監査対象の職員が協力したと報じられた臨時監査は、2024年に就任した前代表をめぐる疑惑に関連している。前代表は、職場内いじめの疑惑、女性職員に対するセクハラ発言、低業績者管理プログラムの導入などをめぐり、今年初めから財団の監査を受けてきた。今年7月、理事会には監査結果と代表の解任を検討する意見が報告されたが、理事会は懲戒手続きを経ずに前代表の辞表を受理した。
職員らは、当時の監査に必要な資料を保全したり、前代表に不利な証言をしたりした人たちが、今回のセキュリティ監査の主な対象だと主張している。財団が明らかにした監査の目的は、監査に関する情報が外部に持ち出された形跡を確認することだ。両方の説明がある以上、監査対象の選定基準と、確認しようとしている情報の範囲が、公正性をめぐる論争の鍵となる。
このニュースが意味すること
監査対象者にとっては、監査そのものだけでなく、対象に選ばれた理由や調査範囲も重要だ。セキュリティ点検の必要性があったとしても、特定の職員が以前の監査に協力したために調査を受けていると感じれば、内部監査への信頼が揺らぎかねない。ただし、対象職員の主張は報道された当事者の見解であり、監査が実際に報復を目的としていたかどうかは、現在の資料だけでは断定できない。
被害者を特定できるメッセージの流出は、別の問題だ。メッセージには、被害を受けた職員や監査対象者を侮辱する内容が含まれていたと伝えられているが、誰がどのような経路で外部に送ったのかは明らかになっていない。財団は先月、役職員からの申告を受け付け、内部規定に基づく対応手続きを進めていると明らかにしたが、その結果もまだ公表されていない。被害者を特定しうる情報が組織の外に出た経緯と、被害を防ぐための措置が確認されなければ、保護が適切に行われたかどうかは判断できない。
例えば、ある職員が以前の監査で資料を保全したり証言したりした後、セキュリティ監査の対象になったとしても、その時間的な順序だけで報復を立証することはできない。ただし、監査対象の選定基準や、情報持ち出し疑惑を確認する過程について説明があるかを見極める必要がある。この件で重要なのは、セキュリティ監査の目的と手続き、そして被害者に関するメッセージ流出への対応過程をそれぞれ確認することだ。
関連制度・支援情報
提供された社内法律ガイド(L1・L2)は、労働者性、配置転換・転職、退職金、就業規則の変更など、労働に関する論点を扱っているが、内部セキュリティ監査の正当性や、セクハラ被害者の情報流出に適用される具体的な手続きを示してはいない。したがって、このガイドだけを根拠に、今回の監査の適法性や職員の法的権利を断定することはできない。
報道によると、一部の職員は今年4月、雇用労働部(고용노동부)に対し、前代表に関する監査が不公正に行われたとの趣旨の陳情を提出した。これは職員が取った手続きとして確認されているが、陳情の処理結果や判断内容は、提示された資料にはない。セキュリティ監査とメッセージ流出への対応についても、それぞれ進行中、または結果が確認されていない案件として区別する必要がある。
確認された事実と、まだ分かっていないこと
確認された事実
- ディキャンプは、監査業務に関する情報が個人アカウントなどに持ち出された形跡を確認するため、職員4人を監査中だと明らかにした。
- 報道によると、監査対象者は前代表に対する臨時監査に協力した職員だ。
- 職員らは、今回の監査は報復的な標的監査だと主張している。
- 被害を受けた職員を特定でき、被害を受けた職員や監査対象者を侮辱する内容のメッセージが外部に流出した形跡が報じられた。
- ディキャンプはメッセージ流出の申告を受け付け、内部規定に基づく対応手続きを進めていると明らかにした。
まだ分かっていないこと
- セキュリティ監査の具体的な結果と、対象職員に適用される措置は何か。
- 監査対象はどのような基準で選定され、情報持ち出し疑惑を裏付ける資料は何か。
- 被害者を特定できるメッセージは誰がどのような経路で外部に流出させたのか。また、内部対応の結果はどうなるのか。
- 今年4月に提出された陳情は、どのような結果につながったのか。
読者が確認したいこと
- ディキャンプの今後の説明で、セキュリティ監査の目的、対象選定基準、調査結果と措置が区別して公表されるかを確認できる。
- 被害者に関するメッセージへの内部対応の結果と、被害者を保護するための措置が確認できるかを見ていく必要がある。
- 陳情を提出した職員については、提出された陳情の処理経過と結果が公表されるかに注目できる。